
Sophos Protected Browser: funktioner, kostnader och gränser
En medarbetare får komma åt kunduppgifter i CRM-systemet. Det innebär inte att hon får kopiera uppgifterna till privat molnlagring eller en AI-chatt. Brandväggen kan tillåta eller blockera åtkomst till en tjänst. Det blir intressant när en applikation ska vara fortsatt tillgänglig men vissa dataåtgärder måste förhindras.
Sophos Protected Browser tillämpar policyer i webbläsarsessionen. Det är dess extra angreppssätt jämfört med att enbart blockera webbplatser. Om ytterligare en licens är värd kostnaden beror på vilka applikationer som ska skyddas och om organisationen konsekvent kan använda den avsedda webbläsaren.
Vad är Sophos Protected Browser?
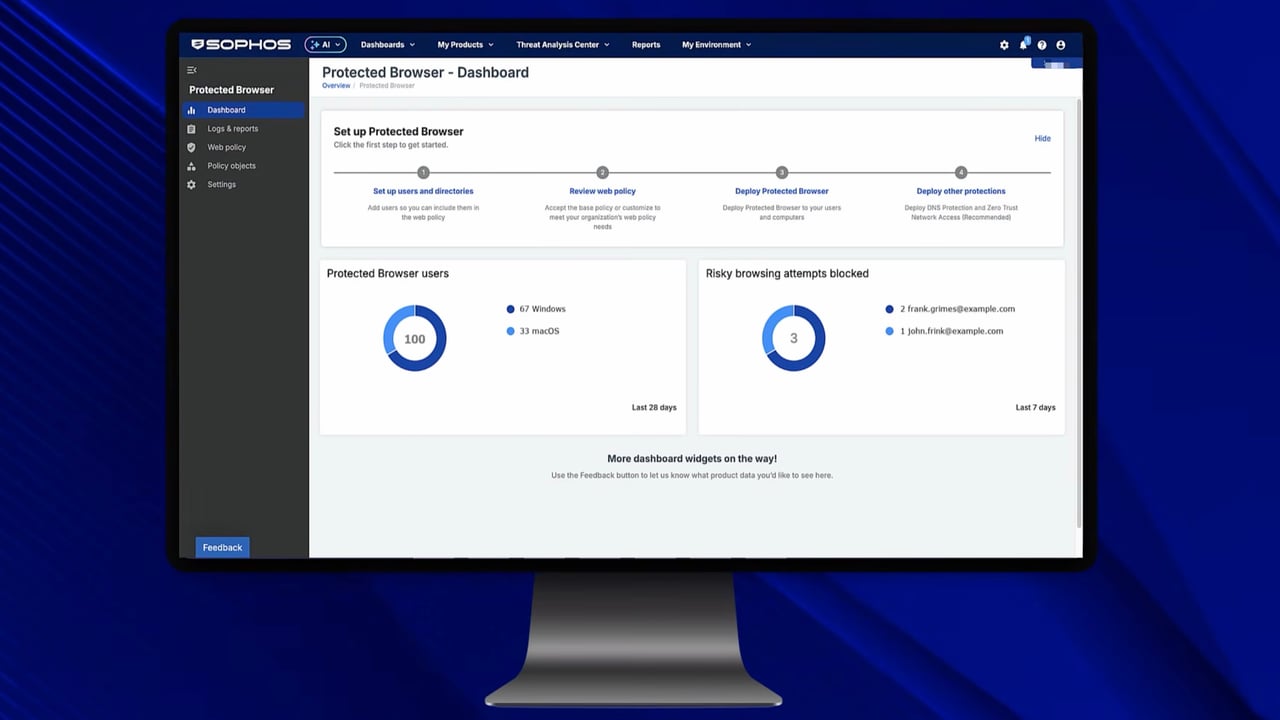
Protected Browser är en hanterad företagswebbläsare för SaaS-tjänster och interna webbapplikationer. Policyerna konfigureras i Sophos Fusion, tidigare Sophos Central. Det finns en fullständig webbläsare för Windows och macOS samt ett tillägg för Chromium-webbläsare som stöds.
Varianterna är inte likvärdiga. Tillägget underlättar införandet i en befintlig webbläsarmiljö. Vissa funktioner, bland annat agentlös RDP-/SSH-åtkomst och styrning av skärmdelning respektive inspelning, kräver den fullständiga webbläsaren. Produktöversikten i vår KB förklarar skillnaderna.
Endpoint Protection ansvarar fortfarande för skyddet av enheten. En webbläsare ersätter varken operativsystemsuppdateringar, skydd mot skadlig kod eller säkring av andra applikationer. Nyttan ligger i extra regler för de skyddade webbsessionerna.
Vilka dataåtgärder kan begränsas?
Med webbpolicyer och datagränser går det att ange vilka åtgärder som är tillåtna i vissa applikationer. Det omfattar begränsningar av filuppladdningar och dataöverföring via urklipp. Olika profiler styr exempelvis om data måste stanna inom definierade mål eller får klistras in utifrån.
För en tillåten AI-applikation är detta en konkret skillnad mot en generell blockering: tjänsten kan vara fortsatt tillgänglig medan filuppladdningar eller vissa kopieringsåtgärder begränsas. Safe AI Controls beskriver lämpliga alternativ.
Den här åtgärdskontrollen förstår inte automatiskt affärssyftet med en text. ”Stavningskorrigering tillåten, avtalsanalys förbjuden” blir därmed ingen innehållsregel som tillämpas tillförlitligt. En medarbetare kan också skriva in information manuellt på nytt. Vilka åtgärder som faktiskt förhindras måste testas med den valda profilen och den webbläsarversion som används.
Ett användbart exempel är ett externt projektteam: det får använda en intern webbapplikation men ska inte kunna överföra filer därifrån till egna tjänster. Om de nödvändiga datagränserna fungerar och arbetsflödena förblir användbara uppstår ett verifierbart mervärde. Att enbart installera ytterligare en webbläsare ger inte det skyddet.
Går det enkelt att kringgå webbläsaren?
Att bara installera ytterligare en webbläsare innebär ingen bindande åtkomstregel. Om samma SaaS-applikation är lika tillgänglig i privat Chrome eller på en ohanterad enhet gäller de avsedda Protected Browser-kontrollerna inte automatiskt där.
För utvalda SaaS-applikationer går det att kräva den fullständiga versionen av Protected Browser. Den dokumenterade metoden kopplar in Microsoft Entra ID eller Okta och ett ZTNA-dataplan. För Entra ID omfattar förberedelserna bland annat P1, en lämplig SAML-koppling och Conditional Access. Det är en extra integration, ingen knapp som automatiskt begränsar vilken webbplats som helst till den skyddade webbläsaren.
I piloten måste därför två tester lyckas: godkänd åtkomst fungerar i den avsedda webbläsaren och alternativ åtkomst till samma skyddade applikation nekas. En fungerande inloggning testar bara den första halvan.
Vad tillför det utöver AI Defense och DNS Protection?
Sophos AI Defense samlar upptäckt AI-användning och styr appåtkomst. Protected Browser tillför kontroller i webbsessionen. DNS Protection fattar däremot beslut på nivån för de domäner som efterfrågas. Produkterna har olika uppgifter även när de används tillsammans.
Sedan uppdateringen den 21 oktober 2026 kan Protected Browser även använda DNS Protection direkt för sina egna DNS-frågor. Denna integration är endast tillgänglig i den fullständiga webbläsaren, inte i tillägget. Webbläsar- och enhetskontrollerna måste därför samordnas medvetet. En blockerad domän på enhetsnivå är inte samma sak som en datagräns i en tillåten applikation.
Den tidigare uppdateringen den 6 oktober 2026 tillförde skydd när företagsinloggningsuppgifter anges på misstänkta webbplatser samt ytterligare datagränser. Även här är den konkreta inställningen avgörande: en profil som uttryckligen tillåter skärmdelning ger ett annat skydd än en striktare profil. En varning före inmatning är dessutom ingen tvingande blockering.
Licens, införande och löpande arbete
Sophos Protected Browser licensieras per användare som en del av Sophos Workspace Protection. Paketet omfattar även ZTNA, DNS Protection och Email Monitoring System.
Licensieringen tar hänsyn till hur mycket de inkluderade produkterna faktiskt används. För en offert måste antalet användare, befintliga produkter och önskat paket vara fastställda. Vi anger inget tillförlitligt generellt pris i euro här eftersom vi inte har någon kontrollerad offert för den kombinationen.
Införandet omfattar distribution, inloggning, webbläsaruppdateringar och undantag för applikationer vars arbetsflöden begränsas. Distributionsguiden beskriver bland annat Intune och Jamf. I praktiken skulle jag börja med en användargrupp och en konkret applikation och testa uppladdning, inklistring, kopiering och alternativ webbläsaråtkomst. Rapporter hjälper sedan till att bedöma användning och blockeringar.
När lönar sig Protected Browser?
Jag skulle utvärdera den när konfidentiella uppgifter regelbundet behandlas i webbapplikationer och de befintliga kontrollerna bara skiljer mellan tillåtna och blockerade tjänster. Piloten måste visa vilken oönskad dataåtgärd som förhindras utöver det befintliga skyddet och om de skyddade applikationerna kan begränsas till den avsedda webbläsaren.
Den som bara vill blockera några AI-webbplatser bör först använda befintliga Endpoint- och Firewall-funktioner. Den som förväntar sig en intelligent bedömning av varje prompt eller skydd i valfria skrivbords- och API-applikationer får inte det genom en webbläsarpolicy. Skälet till köpet måste vara en kontroll som finns tillgänglig i dag och fungerar i det egna arbetsflödet.
Vanliga frågor
Ersätter Sophos Protected Browser endpointskyddet?
Går det att tillåta en AI-chatt och blockera filuppladdningar?
Räcker installationen för att alla bara ska använda denna webbläsare?
