
Sophos Switch – Allt du behöver veta om den nya produkten
Sophos lanserade Switch-serien i slutet av 2021 som en ny plattform för accesslagret. Artikeln är från den lanseringsperioden. Vi har behållit de ursprungliga observationerna och bilderna, tydligt märkt tidsbundna prognoser som historiska och uppdaterat produktöversikten utifrån dagens funktioner.
Maskinvara: från 10 aviserade till 11 dokumenterade modeller
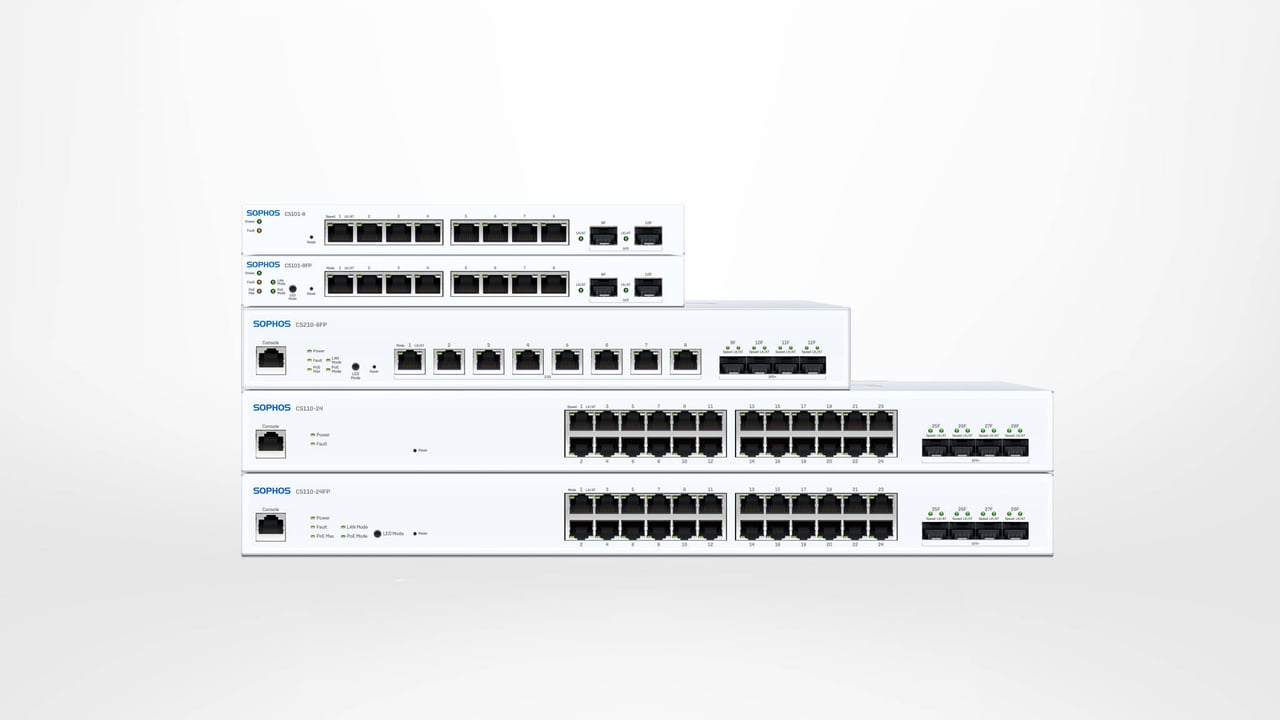
Vid lanseringen bestod det aviserade sortimentet av tio modeller. Modellnamnen visar fortfarande viktiga egenskaper: CS anger produktfamiljen, följande siffror anger serie och antal portar och P respektive FP står för PoE-varianter med olika effektbudgetar. Det ursprungliga exemplet CS110-48FP illustrerar systemet:

Modellutbud vid lanseringen 2021
- 100-serien med kopparportar på 1 Gbit/s:
CS101-8,CS101-8FP,CS110-24,CS110-24FP,CS110-48,CS110-48PochCS110-48FP - 200-serien med multigigabitportar:
CS210-8FP,CS210-24FPochCS210-48FP
I originalartikeln aviserades CS210-24FP och CS210-48FP till mitten av 2022; senare aktiverades central hantering för båda. Den tekniska dokumentationen listar nu även CS1010-8FP, med åtta kopparportar på upp till 10 Gbit/s. Den dokumenterade maskinvarufamiljen omfattar därmed elva modeller. Listan bekräftar dock inte aktuell tillgänglighet.
När du väljer modell bör du inte bara ta hänsyn till portantal och länkhastighet, utan även till upplänkar, PoE-standard, total PoE-budget, kabeldragning, kylning och ljudnivå. I Välj Sophos Switch-modell och hanteringsmetod finns hela den aktuella matrisen och en praktisk urvalsprocess.
Testenhet från lanseringsperioden
I oktober 2021 fick vi en Sophos Switch CS110-48P från Sophos för testning. Följande bilder dokumenterar den enheten; de representerar inte hela dagens produktutbud.


Lokal eller central hantering
Sophos Switch kan hanteras lokalt via webbgränssnittet och CLI. Beroende på uppgift finns även enhetens REST API och SNMP tillgängliga. Den centrala hanteringen, som hade begränsad omfattning vid lanseringen, är betydligt mer omfattande i dag: Sophos har bland annat lagt till VLAN- och portfunktioner, Layer 3-funktioner, DHCP-relä och snooping, säkerhetskopiering, STP-hantering och virtuella stackar.
Konsolen som tidigare hette Sophos Central heter nu Sophos Fusion. Artikeln använder det nya namnet för dagens produkt; skärmbilderna från 2021 visar fortfarande det dåvarande Central-gränssnittet.
Välj en hanteringsmetod som huvudväg för den dagliga driften:
- Lokalt: passar en enskild switch som medvetet hanteras lokalt eller en isolerad miljö. Webbgränssnittet, CLI och REST API ändrar den enskilda switchen direkt; SNMP används för övervakning.
- Sophos Fusion: passar central överblick, flera switchar eller platser, sites och virtuella stackar samt produktövergripande funktioner. Hantering och ändringar via Sophos Fusion kräver en lämplig Switch Support and Services-prenumeration för varje switch som används.
Lokala ändringar överförs inte automatiskt till konfigurationen i Sophos Fusion. Växla därför inte mellan metoderna utan en dokumenterad anledning. Hur licensieras Sophos Central? förklarar licensomfattningen och beteendet utan en giltig prenumeration; Sophos maskinvarugaranti behandlar garanti och RMA.
Lokalt webbgränssnitt: historiska skärmbilder
Redan på testenheten erbjöd det lokala gränssnittet responsiv visning, mörkt läge och flera språk. Följande bilder visar den fasta programvaran från lanseringsperioden och ska inte användas som aktuell menyreferens:


CLI och REST API kräver separata beslut om åtkomst och säkerhet. Hantera Sophos Switch via CLI och REST API beskriver autentisering, säker användning och begränsningarna för båda metoderna. För extern övervakning beskriver Konfigurera SNMP-övervakning för Sophos Switch användare, aviseringar och tester.
Central hantering: från den tidiga Central-versionen till Sophos Fusion
I december 2021 visade Sophos Central redan enhetsöversikt, VLAN, portinställningar, uppgifter och diagnostikvyer. Följande skärmbilder dokumenterar detta tidiga skede:


För en driftsättning i dag räcker inte serienumret. Förbered och verifiera IP-konfiguration, DNS, utgående destinationer, tenant, site eller stack och efterföljande synkroniseringsstatus. Guiden Registrera Sophos Switch i Sophos Fusion leder genom grundkonfiguration, registrering och godkännande.
Vad som hände med de ursprungliga funktionsannonserna
Vid lanseringen stod det klart att programvaran skulle byggas ut stegvis. Utvecklingen går nu att följa i daterade versionsnoteringar. Bland annat tillkom centrala CLI-kommandon, fler VLAN- och Layer 3-funktioner, hantering av säkerhetskopior, ytterligare STP-funktioner och switch-stacking. Det generella påståendet från 2021 att programvaran „ännu inte var färdig” är därför inte längre en användbar produktbedömning. Det avgörande är om dagens funktioner uppfyller kraven i den konkreta nätverksdesignen.
Ta särskilt hänsyn till följande:
- Segmentering: VLAN minskar broadcastdomäner och kan separera säkerhetszoner i accesslagret. Planering och genomförande beskrivs i Konfigurera VLAN på Sophos Switch.
- Underhåll av fast programvara: en historisk versionsnotering är ingen rekommendation för dagens målversion. Uppdateringar, återställning till föregående version och återställning ska planeras i ett underhållsfönster; se Uppdatera, återställ och återskapa den fasta programvaran i Sophos Switch.
- Central switchflotta: sites, virtuella stackar, synkroniseringsstatus och konfigurationskälla måste vara entydiga i den dagliga driften; se Drift av en Sophos Switch-flotta: synkronisering, sites och stackar.
Tillgänglighet: den ursprungliga prognosen och dagens kontroll
Originalartikeln förväntade sig de första leveranserna i mitten av december 2021 och att bristsituationen skulle lätta i februari eller mars 2022. Det var en tidsbunden prognos under den dåvarande chipkrisen och är inte längre relevant för dagens beslut.
För aktuella projekt gäller att den tekniska modelldokumentationen bekräftar specifikationer, men inte lagersaldo eller kommersiell tillgänglighet. Kontrollera därför exakt modell och produktkod, aktuell leveransstatus och produktens livscykel innan du beställer.
Slutsats
Grundidén från lanseringen består: Sophos Switch kompletterar brandväggar och accesspunkter med trådbundna switchar för accesslagret som kan hanteras lokalt eller centralt. Sedan 2021 har den centrala plattformen fått viktiga driftfunktioner. Det innebär dock inte automatiskt att serien är det bästa valet för alla nätverk.
För ett välgrundat beslut bör kraven på portar och upplänkar, PoE-budget, Layer 2- och Layer 3-funktioner, redundans, hantering, licenskostnader och livscykel jämföras med projektkraven. Integrering med Sophos Fusion ersätter inte en teknisk kravlista. Om projektet kräver en coreswitch eller funktioner utanför det dokumenterade accesslagret måste alternativ utvärderas.
