
Aktivera och driva Sophos Firewall Central Reporting
Med Central Firewall Reporting skickar Sophos Firewall utvalda loggdata till Sophos Fusion. Detta möjliggör central utvärdering, lagring av rapporter och delning med andra vid behov.
Artikeln förklarar hur man aktiverar Central Reporting, vilka punkter som bör kontrolleras i förväg och hur man kontrollerar om loggdata når Sophos Fusion.
Vilken loggningsartikel passar?
Central Firewall Reporting är en del av loggarkitekturen. Beroende på mål passar en annan ingång bättre:
- Utvärdera rapporter och brandväggsloggar i Sophos Fusion: Denna artikel
- Skicka en lokal brandväggsrapport dagligen eller varje vecka som PDF: Planera och skicka Sophos Firewall-rapporter via e-post
- Kontrollera enskild anslutning, regel-ID, NAT-ID eller paketflöde live: Testa Sophos Firewall-regel med Log Viewer, Policy tester och Packet Capture
- Skicka loggar till ett eget SIEM eller en loggserver: Skicka Sophos Firewall Syslog till SIEM
- Ordna lokala loggfiler, tjänster och avancerat skal: Felsökning av Sophos Firewall: Tjänster och loggar
- Säkerställa loggar för Sophos Support eller Avanet: Säkra Sophos Firewall-loggar för support eller analys
- Spåra konfigurationsändringar: Kontrollera Sophos Firewall Audit Trail Logs
- Utvärdera NDR- eller Active-Threat-Response-träffar: Driva Sophos Firewall NDR och Active Threat Response
- Analysera NetFlow v5-poster från brandväggsregler med riktad loggning: Konfigurera och testa NetFlow på Sophos Firewall
- Analysera trafikprover och gränssnittsräknare: Konfigurera sFlow Monitoring på Sophos Firewall
- Kontrollera systemstatus, säkerhetsrapporter och administratörshändelser återkommande: Daglig administratörschecklista för Sophos Firewall
Denna uppdelning är viktig: Central Reporting är bra för rapporter, sökning och historik i Sophos Fusion. För live-felsökning på brandväggen, support-loggpaket, SIEM-korrelation eller flödesanalys behövs andra verktyg.
När Central Firewall Reporting är användbart
Central Firewall Reporting är särskilt användbart när flera brandväggar används eller när rapporter regelbundet ska utvärderas.
Typiska exempel:
- Central översikt över flera brandväggar.
- Regelbundna rapporter för ledning eller drift.
- Analys av webb-, applikations-, IPS-, VPN- eller nätverkshändelser.
- Längre lagring och enklare sökning i loggdata.
- Stöd vid felsökning och säkerhetsgranskningar.
För en ren live-analys direkt på brandväggen räcker ofta de lokala loggarna. För långsiktiga utvärderingar är Central Reporting betydligt bekvämare. Om loggar däremot ska gå till ett eget SIEM eller en extern loggserver passar Skicka Sophos Firewall Syslog till SIEM bättre.
Förutsättningar
Innan aktivering bör man kontrollera:
- Brandväggen är registrerad i Sophos Fusion.
- Brandväggen har internetåtkomst till de nödvändiga Sophos-tjänsterna.
- DNS och tid fungerar korrekt.
- Den använda licensen stöder den önskade rapporteringsfunktionen.
- Brandväggen är synlig i Sophos Fusion.
- Ett konto med rollen Super admin i den berörda Sophos Fusion-tenanten (tidigare Sophos Central) finns tillgängligt för att godkänna rapporteringen efter den lokala aktiveringen.
Om brandväggen ännu inte är registrerad i Sophos Fusion måste detta göras först. Utan registrering kan Central Firewall Reporting inte aktiveras.
Lokala WebAdmin-behörigheter, registrering med OTP eller inloggningsuppgifter och det senare tjänstgodkännandet är separata steg. Varken lokala administratörsrättigheter eller en lyckad registrering ersätter godkännandet av en Super admin i tenanten. Dela inte dennes inloggningsuppgifter med operatörer som använder OTP; Super admin godkänner själv tjänsten med sitt eget konto.
Aktivera Central Reporting
Central Firewall Reporting aktiveras på två ställen: först på brandväggen och sedan i Sophos Fusion.
- Logga in på Sophos Firewall WebAdmin.
- Öppna System > Sophos Central.
- Under Sophos Central registration kontrollera om brandväggen är registrerad.
- Om brandväggen ännu inte är registrerad, välj Register och logga in med rätt Sophos Fusion-konto.
- Aktivera Sophos Central services eller välj Configure om tjänsten redan är aktiv.
- Välj Use Sophos Central reporting i Firewall Management and Reporting from Sophos Central.
- Välj valfritt Use Sophos Central management om brandväggen också ska hanteras centralt.
- Välj valfritt Send configuration backup to Sophos Central om backuper ska lagras i Central när Central Management är aktivt.
- Välj Apply.
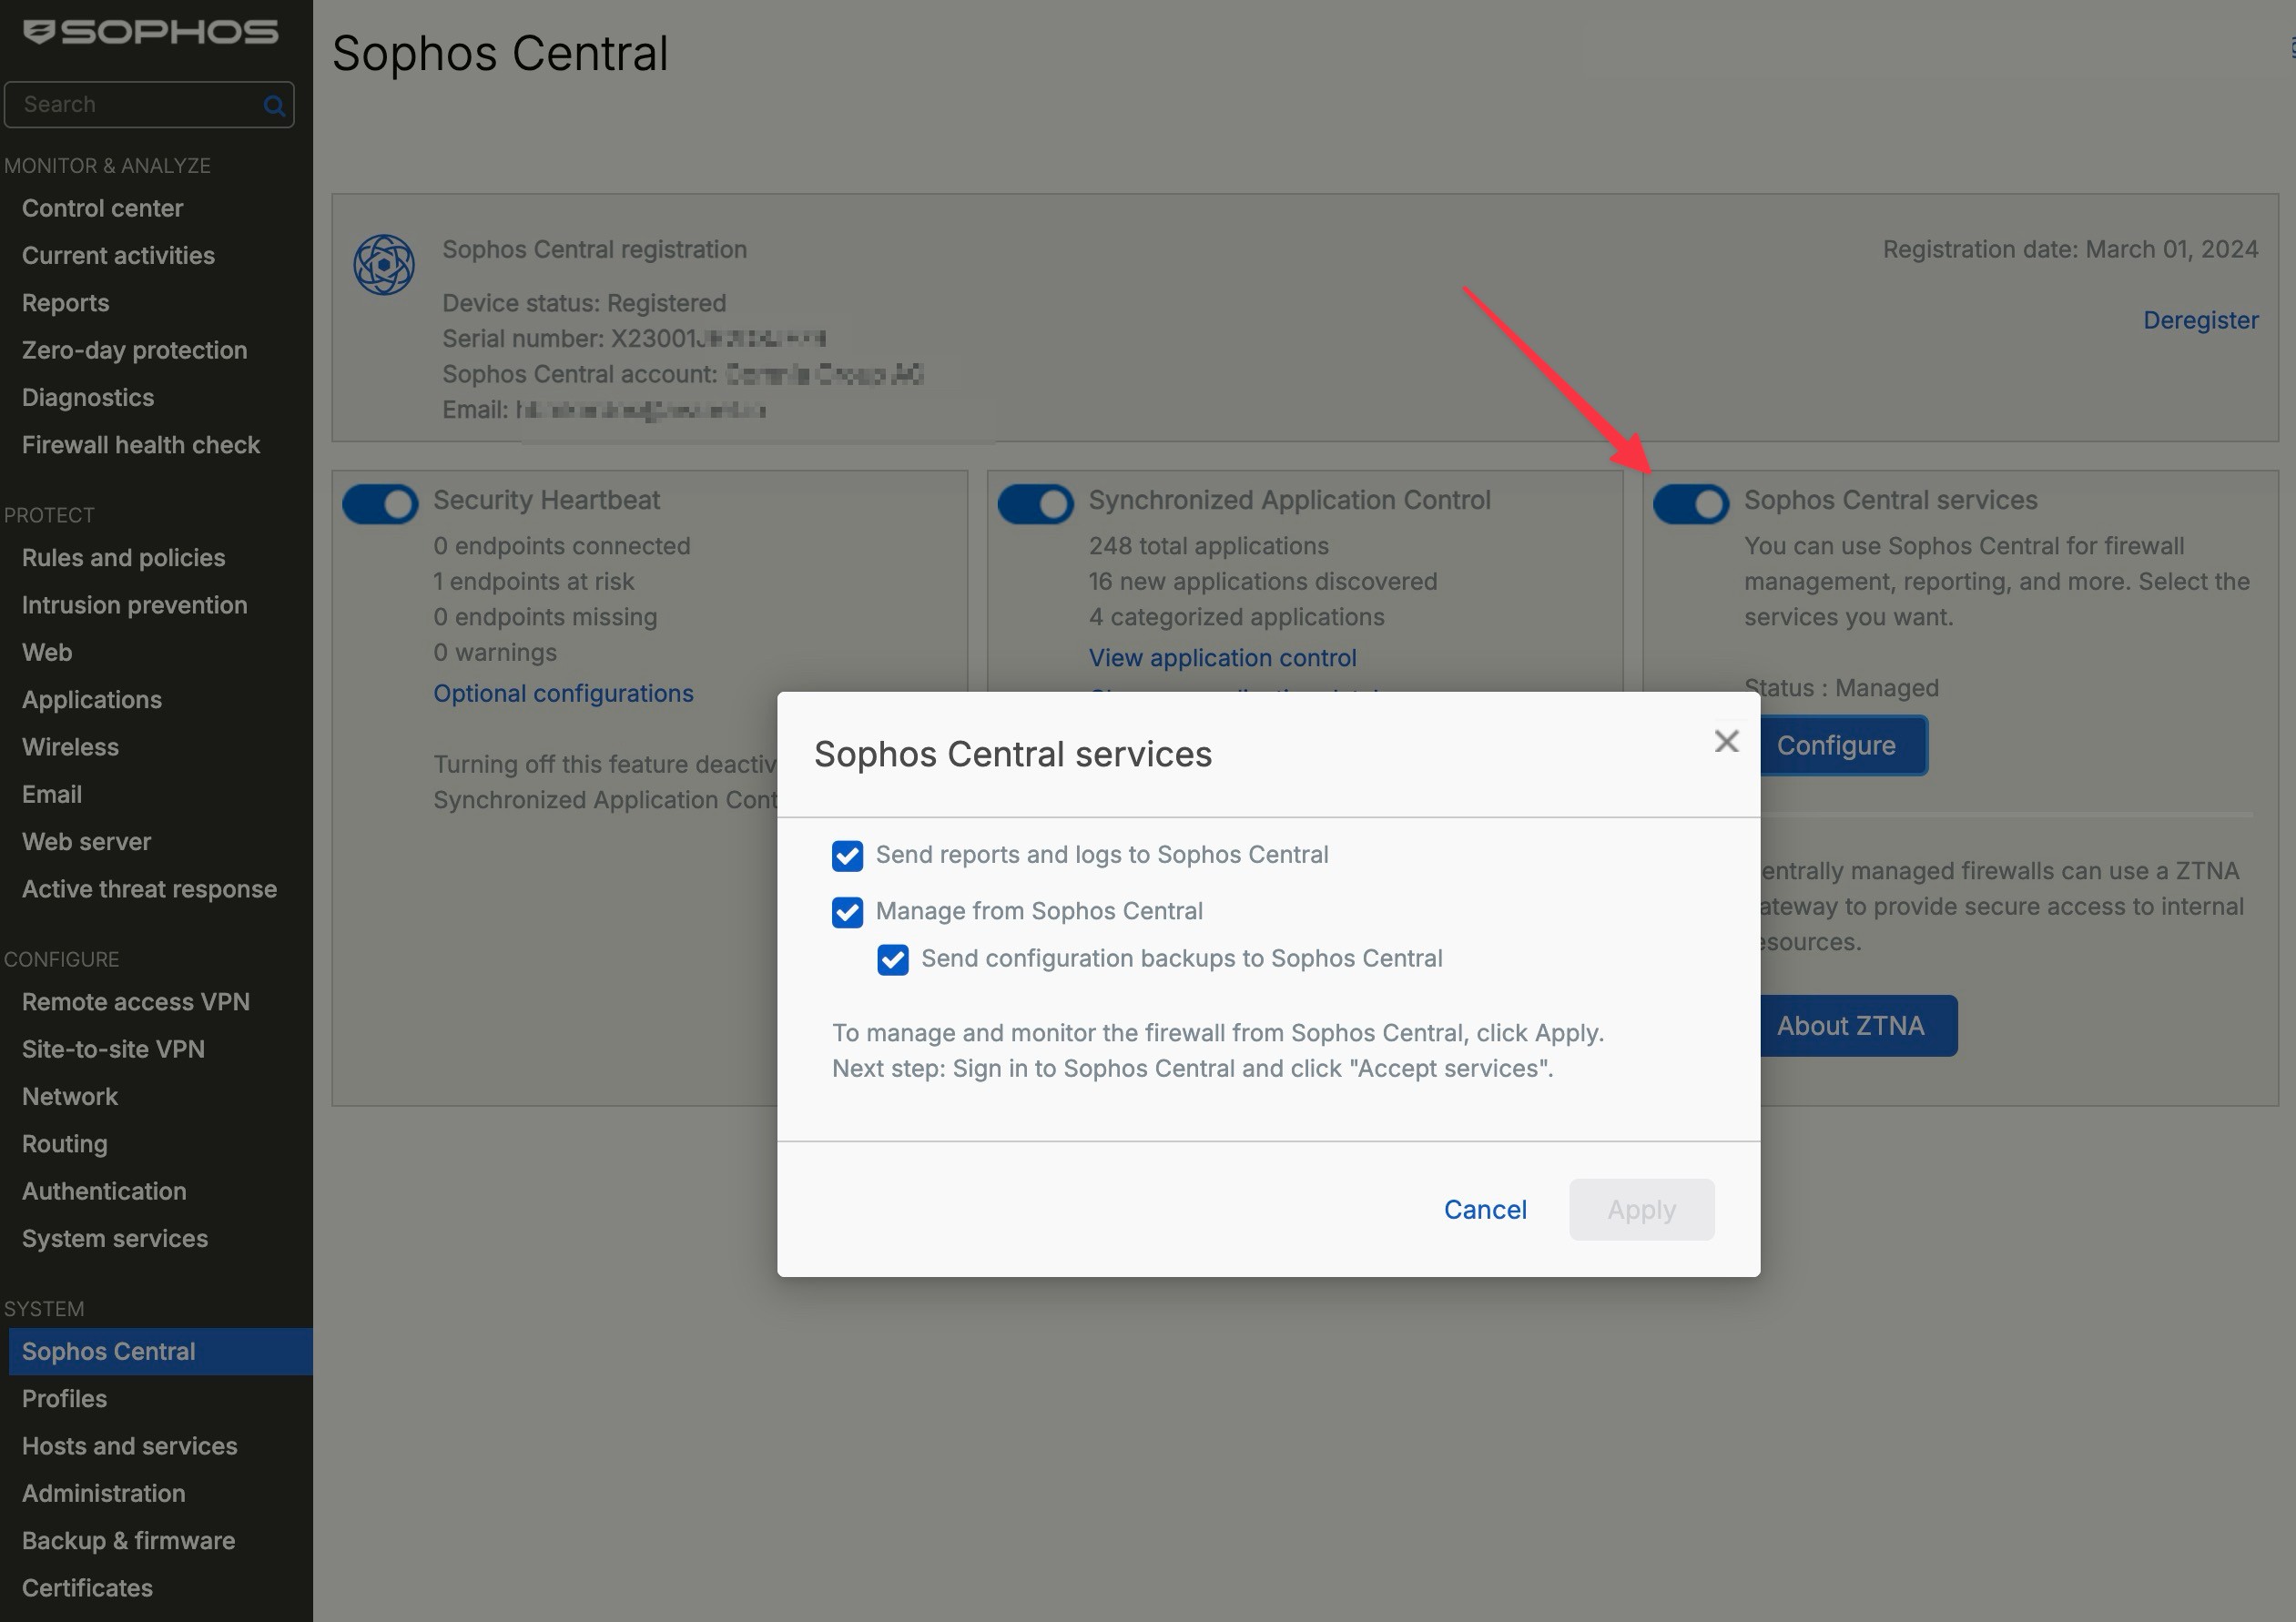
Skärmbilden visar fortfarande det tidigare fältnamnet. I SFOS 22 heter samma alternativ Use Sophos Central reporting; använd det aktuella namnet från steg 6 vid konfigurationen.
Efter att ha sparat måste tjänsten bekräftas i Sophos Fusion:
- Logga in på Sophos Fusion med ett konto som har rollen Super admin i den berörda tenanten.
- Öppna My Products > Firewall Management > Firewalls.
- Leta efter brandväggen med status eller symbol Approval pending.
- Välj Accept services.
Efter aktivering börjar brandväggen skicka valda loggdata till Sophos Fusion. Överföring och bearbetning sker inte omedelbart: brandväggen skickar data minst var femte minut och bearbetningen i Central kan sedan ta ytterligare fem till trettio minuter. Vänta därför upp till 35 minuter före den första kontrollen innan konfigurationen ändras igen.
Vilka data som överförs
Vilka loggtyper som skickas till Sophos Fusion definieras direkt på brandväggen.
Menysökvägen är Configure > System services > Log settings.
Under Log settings är Local reporting och Central reporting oberoende kolumner. En loggtyp kan lagras lokalt, i Central eller på båda platserna. Central reporting är inte beroende av Local reporting. Den berörda brandväggs- eller SSL/TLS Inspection-regeln måste dock först generera händelsen med Log firewall traffic eller Log connections.
Gränssnittet grupperar typerna under Firewall, IPS, Antivirus, Anti-spam, Content filtering, Events, Web server protection, Active threat response, Wireless, Heartbeat, System health, Zero-day protection och SD-WAN. För VPN- eller administratörshändelser väljer man relevanta poster och genererar sedan en specifik händelse för att kontrollera att den anländer.
För Wireless är Access points & SSID under Local reporting avstängt som standard, eftersom dessa loggar inte visas i den lokala Log Viewer. De kan ändå skickas till Sophos Fusion eller en Syslog-server.

Inte varje miljö behöver skicka alla data till Sophos Fusion. I produktiva miljöer bör man kontrollera vilka loggtyper som verkligen behövs och om interna dataskyddsregler följs.
⚠️ Ju fler loggtyper som skickas till Sophos Fusion, desto snabbare förbrukas det tillgängliga lagringsutrymmet. För produktiva miljöer bör man medvetet bestämma vilka loggar som verkligen behövs för drift, säkerhet och efterlevnad.
Skillnaden mellan loggar och rapporter är också viktig: valet under Central reporting styr vilka händelseloggar som skickas till Sophos Fusion. Detta val ersätter inte automatiskt lokala rapporter på enheten och är inte samma sak som ett komplett supportloggpaket.
Hur länge Sophos lagrar loggarna
Lagringstiden beror på licensen och det tillgängliga lagringsutrymmet. Den gräns som nås först gäller alltid. När lagringsutrymmet är fullt tas äldre data bort enligt FIFO-principen.
- Central Firewall Reporting utan extra rapporteringslicens: Upp till 7 dagar. Tillgängligt med en aktiv Firewall Subscription; lagringsutrymmet är modellberoende och begränsat.
- Xstream Protection Bundle: Upp till 30 dagar. Detta motsvarar en begränsad Central Firewall Reporting Advanced-behörighet.
- Central Firewall Reporting Advanced: Upp till 365 dagar. Varje CFR Advanced-licens ökar det tillgängliga lagringsutrymmet med 100 GB. Brandväggar med mycket hög loggvolym kan behöva mer än en 100 GB-enhet för att realistiskt nå maximal lagringstid.
Basic Reporting kan generera rapporter i Central, men brandväggen kan inte ingå i schemalagda rapporter eller grupprapporter. Xstream och CFR Advanced ger dessutom PDF-, HTML- och CSV-nedladdningar samt sparade, schemalagda och grupperade rapporter.
Licensen Central Firewall Reporting Advanced kan köpas från Avanet: Central Firewall Reporting Advanced. Databladet beskriver Central Firewall Reporting som molnbaserad rapportering med sökning, rapporter och upp till 365 dagars lagring: Datablad för Sophos Central Firewall Reporting.
I alla varianter samverkar lagringsutrymme och maximal lagringstid. Så snart en gräns nås tas äldre data bort enligt first-in-first-out. En licens med lång maximal lagringstid garanterar därför inte automatiskt att varje brandvägg faktiskt behåller data så länge.
Hantera rapporteringslicens och lagrade data
Under Profil > Licensing > Product licenses > Central Firewall Reporting > Manage tilldelas eller återtas rapporteringslicenser för en brandvägg med plus respektive minus. Vyn visar enhet, IP-adress, modell, licenstyp, använt lagringsutrymme i Central, genomsnittlig daglig uppladdning, lagringsperiod och det äldsta datum som fortfarande finns kvar. Där går det även att söka efter brandväggar via serienumret.
Åtgärdsmenyn innehåller flera kommandon med mycket olika konsekvenser:
- Associate licenses and data with replacement device överför rapporteringslicensen och befintliga data till en ersättningsenhet.
- Reclaim all licenses (convert to basic) återställer brandväggen till Basic Reporting och raderar redan lagrade loggar och rapporter.
- View device reports öppnar Report Hub för enheten.
- Delete log data raderar oåterkalleligt samtliga Central-loggdata för brandväggen. Åtgärden loggas och kan dokumenteras med en orsak.
- Delete log data and unregister from Sophos Fusion tar dessutom bort registreringen i Central. Även denna åtgärd är oåterkallelig och loggas.
Att återta en licens är alltså inte bara en kommersiell ändring. Före Reclaim, radering eller avregistrering bör nödvändiga rapporter exporteras, beslutet om lagring godkännas och den framtida loggkällan eller ersättningsregistreringen fastställas.
Planera lagring och ansvar
Central Reporting bör inte bara aktiveras tekniskt. Det bör vara klart i förväg vilka loggtyper som verkligen behövs, hur länge data måste vara tillgängliga och vem som regelbundet granskar rapporter.
För driften bör dessa punkter dokumenteras:
- Syftet med datainsamlingen: Felsökning, säkerhetsgranskning, revision, ledningsrapport eller support.
- Nödvändiga loggtyper, till exempel brandvägg, webb, IPS, VPN eller Active Threat Response.
- Önskad lagringstid och lämplig licens.
- Ägare för rapportmallar, planerade rapporter och eskalationer.
- Dataskydds- eller efterlevnadskrav för användar-, URL- och nätverksdata.
- Beslut om ytterligare syslog eller SIEM behövs.
Om loggar är relevanta för incidenthantering eller revisioner bör man inte vänta tills en störning inträffar för att kontrollera om data är fullständiga. En kort månatlig kontrollrapport räcker ofta för att se om de förväntade loggtyperna anländer och om lagringsförbrukningen passar den planerade lagringen.
Kontrollera loggarnas ankomst
Efter aktivering visas inte alltid data omedelbart i Sophos Fusion. Några minuters fördröjning bör planeras.
Därefter kontrolleras följande punkter:
- Logga in på Sophos Fusion.
- Öppna My Products > Firewall Management > Report Hub.
- Välj den berörda brandväggen.
- Kontrollera synligheten av aktuella händelser.
- Skapa en enkel rapport som test.

Om inga data är synliga bör man först kontrollera anslutning, licens och logginställningar.
Validera rapporteringen riktat
En rapport med data bevisar inte att Central Reporting är fullt användbart för driften. Efter aktivering bör minst en liten valideringsplan genomföras.
Rekommenderade tester:
- Kontrollera loggar från brandväggsregler: Aktivera en loggad testregel och sök i Report Hub efter Source, Destination och Rule ID. Händelsen ska visas med rätt brandvägg, tid och åtgärd.
- Kontrollera webb- eller applikationshändelser: Genomför ett känt test för Web eller Application Control. Kategori, användare eller klient-IP ska visas i rätt rapport.
- Kontrollera VPN-händelser: Upprätta och koppla ned en testanslutning. Inloggning, anslutning och frånkoppling ska visas under den valda tidsperioden.
- Jämför tidsbasen: Jämför brandväggens tid, tidsperioden i Sophos Fusion och den lokala tidszonen. Händelserna ska inte visas under en oväntad tidsperiod.
- Bedöm lagringen: Kontrollera äldre data i Report Hub och övervaka lagringsförbrukningen. Den tillgängliga lagringen ska motsvara licensen och det interna syftet.
- Dubbelkontrollera Log settings: Kontrollera under System services > Log settings att brandväggsregler genererar Log firewall traffic och att SSL/TLS Inspection-regler vid behov har Log connections aktiverat.
Vid flera brandväggar bör man dessutom kontrollera att värdnamn, serienummer, modell eller plats är tydligt identifierbara. Annars blir ett senare säkerhets- eller supportärende onödigt besvärligt, eftersom händelserna finns men inte snabbt kan kopplas till rätt enhet.
Skapa en reproducerbar rapport
Under My Products > Firewall Management > Report Generator väljer man brandvägg, Report template och Time frame. Alla filter som läggs till under Query måste matcha. Generate skapar sedan rapporten.
För ett reproducerbart test kan man exempelvis använda mallen Firewall, en kort tidsperiod och Source IP = 192.0.2.25. Ersätt dokumentationsadressen med testklientens verkliga IP-adress. Likhetsoperatorn är skiftlägeskänslig; för delmatchning eller subnät används ~ med *, exempelvis Source IP ~ 192.0.2.*. En period längre än 30 dagar kan placera rapporten i Queue, där den raderas automatiskt efter 24 timmar.
Med Xstream eller CFR Advanced sparar Save Template kolumner, diagram och filter, men inte data. Schedule exporterar som PDF, HTML eller CSV. Filer under Scheduled Exports raderas efter 90 dagar. Om rapporten innehåller personuppgifter bör en inloggningsskyddad e-postlänk väljas framför en bilaga.
Användbara rapporter för driften:
- Topp blockerade applikationer.
- Webbkategorier med hög trafik.
- VPN-anslutningar.
- IPS-händelser.
- NDR- och Active-Threat-Response-händelser.
- Toppregler efter träffantal.
- Användar- eller värdrelaterade utvärderingar.
Om webbkategorier inte bara ska utvärderas utan även aktivt rapporteras vid kritiska åtkomster, passar Använd Sophos Firewall webbkategorier och omedelbara varningar.
För återkommande driftskontroller kan man planera rapporter eller spara som mall. Om NDR Essentials eller NDR Active Threat Intelligence används bör processen från Driva Sophos Firewall NDR och Active Threat Response kopplas till Central Reporting eller SIEM-utvärdering.
Pausa rapporteringen utan att radera registrering eller data
För en kontrollerad paus dokumenterar man först aktiva poster i kolumnen Central reporting, exempelvis med en skärmbild. Under System > Sophos Central > Sophos Central services > Configure stänger man sedan av Use Sophos Central reporting. Brandväggen förblir registrerad; Central Management och backuper är separata tjänster. Att stänga av rapporteringen startar inte i sig någon dataradering, men befintliga data omfattas fortfarande av licensens lagrings- och kapacitetsgränser och fortsätter att åldras ut enligt FIFO-principen.
För att återuppta aktiverar man alternativet igen, låter vid behov en Super admin i den berörda Sophos Fusion-tenanten godkänna Approval pending med Accept services och återställer samma val under Configure > System services > Log settings. Generera testhändelsen igen och sök efter den i Report Hub.
⚠️ Reclaim all licenses (convert to basic), Delete log data och Delete log data and unregister from Sophos Fusion är inte återställningsalternativ för en paus. Reclaim raderar brandväggens lagrade loggar och rapporter. Delete log data raderar dess Central-loggdata, medan Delete log data and unregister from Sophos Fusion dessutom tar bort brandväggen från Central. Raderingarna kan inte ångras.
Felsökning
Inga data i Sophos Fusion
Kontrollera att brandväggen är online och kan kommunicera med Sophos Fusion samt kontrollera DNS, standardgateway och tid. Bekräfta sedan under System > Sophos Central > Sophos Central services > Configure att Use Sophos Central reporting fortfarande är aktivt och att inget tjänstgodkännande väntar i Sophos Fusion.
Om brandväggen hanteras via Sophos Fusion men inte levererar rapporter, bör hanteringsåtkomst och rapportering ändå kontrolleras separat. En fungerande Central-inloggning på brandväggen bevisar inte automatiskt att alla valda loggtyper också når Report Hub.
Endast vissa loggtyper saknas
Kontrollera kolumnen Central reporting under Configure > System services > Log settings. Local reporting är ett oberoende mål och behöver inte vara aktivt för överföring till Central.
Särskilt ofta saknas inte Central-anslutningen, utan själva händelsen:
- Brandväggsregler har inte Log firewall traffic aktiverat.
- Under System services > Log settings är kolumnen Central reporting inte aktiv för loggtypen.
- Den valda rapporten betraktar en annan tidsperiod eller en annan brandvägg.
- Användar- eller webb-rapporter förblir tomma eftersom brandväggen inte ser någon användaridentitet.
- NDR- eller Active-Threat-Response-händelser saknas eftersom funktionen visserligen är globalt aktiv, men inte fullt integrerad i regler eller loggning.
Rapporter visar gamla data
Central Reporting arbetar inte i realtid. Kontrollera den valda tidsperioden i rapporten och vänta några minuter innan konfigurationen ändras igen. För nya händelser är en fördröjning normal, eftersom brandväggen skickar data periodiskt och Sophos Fusion bearbetar den efteråt.
Om data verkar permanent försenade eller ofullständiga bör man inte flera gånger sätta samma kryssrutor på nytt. Bättre är ett definierat test med tid, källa, destination, loggtyp och förväntad brandvägg. Därefter kan Log Viewer, Central Report Hub och vid behov syslog eller lokala loggar jämföras rent.
För många eller för få data
Justera loggvalet och filtren i Sophos Fusion. För revisioner eller supportfall kan det vara meningsfullt att samla mer data. För normal drift räcker ofta riktade rapporter.
För många data är inte bara ett lagringsproblem. Utvärderingen blir också svårare om ingen regelbundet granskar rapporterna. För få data är däremot kritiskt om exakt brandväggs-, VPN-, webb- eller IPS-händelser saknas vid en incident. Därför bör loggvalet inte sättas en gång för alla, utan anpassas till de planerade användningsfallen.
Kontrollera Central Reporting efter ändringar
Efter vissa ändringar bör Central Reporting medvetet kontrolleras:
- Firmware-uppdatering eller återställning.
- HA-failover eller byte av enhet.
- Ändring av Sophos Fusion-registrering eller tjänster.
- Nya brandväggsregler, webbpolicyer, IPS-policyer eller VPN-profiler.
- Byte av licens, paket eller Reporting-Advanced-behörighet.
- Ominstallation, återställning eller migrering till en ny modell.
För centrala ändringar via Sophos Fusion passar dessutom Sophos Fusion Firewall Management Task Queue. Där ser man om Central överhuvudtaget har tillämpat en ändring framgångsrikt på brandväggen. För lokala konfigurationsändringar bör man inkludera Audit Trail Logs och vid regelproblem Log Viewer med Policy Test och Packet Capture.
Säkra loggar för supportfall
Central Reporting ersätter inte varje lokal logganalys. Om Sophos Support eller Avanet behöver en fullständig lokal loggsamling kan man dessutom exportera brandväggsloggarna.
För supportfall bör man därför tydligt skilja:
- Visa historik, rapporter, berörda användare eller topphändelser: Central Reporting
- Kontrollera enskild anslutning live: Log Viewer, Policy Test och Packet Capture
- Kontrollera tjänstefel, felsökningsloggar eller modulstatus: lokala loggfiler och serviceloggar
- Tillhandahålla ett fullständigt paket för Sophos Support eller Avanet: lokal loggexport eller konsoliderad felsökningsrapport
I praktiken är Central Reporting ofta den bästa ingången, eftersom man snabbare kan avgränsa tidsfönster, brandvägg, användare, käll-IP och berörd regel. För den egentliga orsaksanalysen behövs dock ofta även lokala loggar, särskilt vid VPN-, WAF-, IPS-, HA-, system- eller tjänsteproblem. Arbetsflödet beskrivs i Säkra Sophos Firewall-loggar för support och analys. För att koppla rätt modul till rätt tjänst är även Felsökning av Sophos Firewall: Tjänster och loggar till hjälp.
Driftrekommendation
Central Firewall Reporting är särskilt användbart vid flera brandväggar eller regelbundet behövda rapporter. För felsökning är det hjälpsamt att använda lokala loggar och Central Reporting tillsammans: Central för översikt och historik, lokala loggar för detaljanalys direkt på brandväggen.
I produktiva miljöer bör Central Reporting behandlas som en driftsprocess:
- Välj loggtyper efter syfte, aktivera inte bara allt.
- Utse en rapportansvarig som faktiskt granskar planerade rapporter och avvikande trender.
- Kontrollera regelbundet lagringsförbrukning och äldsta tillgängliga data.
- Utför ett kort rapporteringstest efter firmwareuppdateringar, HA-failover, återställning eller licensbyte.
- Definiera minst ett incidenttest: hitta berörd käll-IP, regel-ID, VPN-användare eller webbkategori i Report Hub.
- För säkerhetsoperationer, bestäm vilka händelser som ska stanna i Central och vilka som dessutom ska gå till ett SIEM.
För små miljöer räcker ofta en månatlig kontroll av brandväggs-, webb-, VPN- och IPS-rapporter. Vid flera platser, MSP-drift eller efterlevnadskrav bör en fast återkommande granskning planeras. Då kontrolleras om förväntade loggtyper fortfarande kommer in, om lagring och licens motsvarar den önskade lagringstiden och om rapporterna kan besvara rätt frågor tillräckligt snabbt vid en incident.
Om loggar är relevanta för säkerhetsoperationer, incidenthantering eller efterlevnad bör det dessutom beslutas om Syslog till ett SIEM behövs. Central Reporting är mycket användbart för Sophos-Central-utvärderingar, men ersätter inte automatiskt ett leverantörsövergripande loggarkiv eller en SOC-process.