
Sophos ITDR: co wnosi obok MFA i MDR?
Były usługodawca nadal ma dostęp do tenantu Microsoft 365. Aplikacja ma więcej uprawnień, niż potrzebuje. Konto administratora jest zabezpieczone słabą metodą logowania. Aby takie ryzyka wystąpiły, na komputerze nie musi działać złośliwe oprogramowanie. Powstają one w katalogu, kontach i ich prawach dostępu.
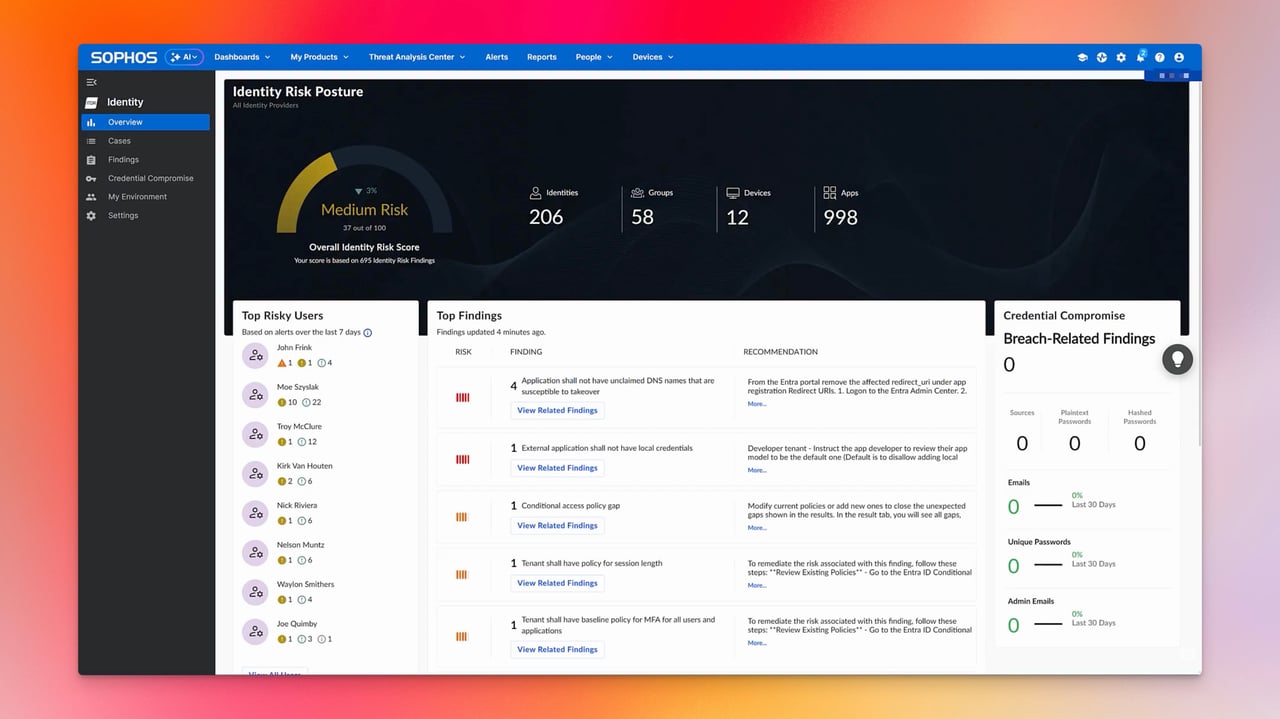
Sophos ITDR analizuje tożsamości i ich konfigurację zabezpieczeń w Microsoft Entra ID oraz lokalnym Active Directory. Pomaga zespołowi IT wykrywać i usuwać ryzykowne uprawnienia oraz słabe punkty kont. Sophos nazywa takie wykryte ryzyka bezpieczeństwa ustaleniami, czyli findings.
Czym jest Sophos ITDR?
ITDR oznacza Identity Threat Detection and Response. Oprogramowanie łączy informacje katalogowe, oceny bezpieczeństwa i sygnały o ujawnionych danych dostępowych. Zarządza się nim w Sophos Fusion, wcześniej Sophos Central.
Od aktualizacji produktu z 15 października 2026 ITDR jest dostępne również samodzielnie. Licencja XDR lub MDR nie jest więc warunkiem zakupu. Połączenie z tymi produktami nadal może być przydatne, ale nie przenosi automatycznie wszystkich obowiązków na zarządzaną usługę bezpieczeństwa.
W przypadku integracji z Entra ID dane dostarcza usługa katalogowa w chmurze. Lokalne Active Directory można podłączyć niezależnie, za pomocą oddzielnego sensora z dostępem tylko do odczytu. Nie wymaga to integracji z Entra ID. Oba połączenia służą ocenie bezpieczeństwa i należy je odróżnić od synchronizacji użytkowników dla innych produktów Sophos.
Jakie ryzyka stają się widoczne?
ITDR analizuje na przykład uprawnienia, konfiguracje tożsamości i oznaki niewystarczającej ochrony logowania. Dochodzi do tego Dark Web Intelligence, które pomaga ocenić istotne opublikowane dane dostępowe. Takie ustalenie wymaga sprawdzenia: dawny wyciek nie oznacza automatycznie, że hasło nadal jest ważne lub że doszło do skutecznego włamania.
Widoki Directory obejmują nie tylko ludzi, ale też tożsamości nieosobowe, takie jak aplikacje i Service Principals. ITDR pokazuje również agentów AI firmy Microsoft, ich właścicieli i uprawnienia. Pozwala to ustalić, która tożsamość może uzyskiwać dostęp do danych. Nie jest to kontrola treści wszystkich promptów lub działań agentów na wzór kompleksowego firewalla AI.
Identity Risk Score pomaga oceniać ryzyko związane z tożsamościami. Jeśli ocena ma obejmować również aplikacje lub inne tożsamości techniczne, przed zakupem warto sprawdzić dostępny zakres podczas pilotażu. Obecność wpisu w widoku Directory nie oznacza automatycznie, że dostępna jest dla niego punktacja. Szczegóły wyjaśnia nasz opis Identity Risk Score.
Co ITDR wnosi dodatkowo do MFA?
MFA chroni logowanie za pomocą dodatkowego składnika. Nie usuwa jednak nadmiernych uprawnień, osieroconych kont ani zbędnych przywilejów aplikacji. ITDR pomaga wykrywać takie stany i ustalać kolejność ich obsługi.
Weźmy konto gościa należące do byłego usługodawcy. Drugi składnik chroni jego logowanie, mimo że po zakończeniu projektu dostęp nie jest już potrzebny. Jeśli konto zwróci uwagę podczas przeglądu w ITDR, zespół IT ustala z odpowiednim działem, czy nadal trwa jakieś zlecenie. Następnie usuwa zbędne uprawnienia lub wyłącza konto. Po kolejnej synchronizacji danych sprawdza poprawiony stan w ITDR. W ten sposób wykryte ryzyko prowadzi do działania naprawczego, którego wynik można zweryfikować.
Lokalny sensor AD nie dodaje MFA do logowania w systemie Windows. Odczytuje dane katalogowe i ocenia konfigurację zabezpieczeń. Dodatkowy składnik przy logowaniu lokalnym wymaga odpowiedniego rozwiązania MFA.
Czy ITDR potrafi też reagować?
W zależności od podłączonego katalogu i skonfigurowanej akcji ITDR pozwala na przykład resetować hasła, unieważniać sesje lub wyłączać konta. W przypadku Entra ID funkcje reagowania muszą być skonfigurowane z niezbędnymi uprawnieniami. Akcje w lokalnym AD wymagają dodatkowo lokalnego kolektora danych z On-Premise Automation Connector oraz dostępu do katalogu przez LDAP. Sam sensor AD z dostępem tylko do odczytu nie wykonuje takich zmian.
Nasze omówienie ustaleń i reakcji wyjaśnia tę różnicę. Przy przejętej tożsamości chmurowej skonfigurowane unieważnienie sesji może być konkretną reakcją. Sama zmiana statusu ustalenia informuje natomiast tylko o postępie obsługi i nie dowodzi bezpieczeństwa tożsamości.
Przy kontach hybrydowych trzeba dodatkowo uwzględnić katalog nadrzędny. Zmiana wprowadzona wyłącznie w chmurze może zostać ponownie zmodyfikowana przy następnej synchronizacji. Przed każdą akcją należy więc ustalić, który system wyznacza stan i jakie aplikacje zależą od danej tożsamości.
Czy MDR przejmuje obsługę ustaleń?
Przy osobnej licencji MDR zespół Sophos bada aktywne zagrożenia tożsamości oraz wybrane ustalenia o krytycznym lub wysokim poziomie ważności, które wskazują na trwający atak. Bieżącą obsługą pozostałych ustaleń zajmuje się wewnętrzny zespół IT lub wyznaczony partner.
Usuwanie zbędnych uprawnień pozostaje więc zadaniem operacyjnym. W przykładzie byłego usługodawcy firma musi zdecydować, czy dostęp jest nadal potrzebny. Przed wdrożeniem należy ustalić, kto przegląda nowe ustalenia, zatwierdza zmiany i sprawdza ich skutki. W przygotowaniach pomagają wymagania ITDR.
Wymagania i koszty
Integracja z Entra ID wymaga Microsoft Entra ID P1 lub P2. Entra ID Free nie wystarczy. Konfiguracja wymaga również praw administratora pozwalających zatwierdzić żądane uprawnienia dla całej dzierżawy.
W przypadku lokalnego Active Directory trzeba zainstalować i utrzymywać sensor we własnym środowisku. Wymóg Entra P1/P2 dotyczy połączenia z Entra, a nie integracji wyłącznie z lokalnym AD. Funkcje reagowania konfiguruje się oddzielnie, jak opisano powyżej. Oba warianty wymagają aktywowanej licencji ITDR i obsługiwanego regionu dzierżawy.
ITDR jest licencjonowany na użytkownika. Oprócz Sophos całkowity koszt może obejmować licencje Microsoft oraz utrzymanie lokalnych komponentów. Należy też zaplanować czas na analizę i obsługę ustaleń.
Podczas pilotażu sprawdziłbym proces na przykładzie konta gościa. Nadaje się do tego zatwierdzone konto testowe lub istniejące, potwierdzone ustalenie. Zespół IT sprawdza wyświetlane dane, koryguje dostęp i kontroluje ponowną ocenę po kolejnej synchronizacji. Pozwala to ocenić, czy ITDR dostarcza użytecznych informacji w codziennej pracy i ułatwia działania naprawcze.
Kiedy ITDR się opłaca?
ITDR warto rozważyć, gdy brakuje przeglądu kont i uprawnień w wielu katalogach lub aplikacjach. Zespoły, które dotychczas monitorowały głównie urządzenia i zdarzenia zapory, otrzymują dzięki temu dodatkowe informacje o ryzykownych prawach dostępu i konfiguracji tożsamości.
Organizacje, które wykonują już porównywalne kontrole za pomocą narzędzi Microsoft i sprawdzonego procesu, powinny konkretnie porównać dodatkową wartość. Dla mnie decydującymi argumentami przy zakupie byłyby dodatkowe istotne ustalenia oraz prostsza obsługa.
Najczęstsze pytania
Czy Sophos ITDR bezwzględnie wymaga licencji MDR lub XDR?
Czy ITDR zastępuje MFA dla Entra ID lub lokalnego Active Directory?
Czy Sophos MDR automatycznie obsługuje wszystkie ustalenia ITDR?
