Sophos NDR 5500: co oferuje nowy appliance
Sophos NDR to skrót od Network Detection and Response, czyli rozwiązania wykrywającego podejrzane działania w ruchu sieciowym. Szczególnie cenna jest widoczność ruchu wschód-zachód, na przykład między urządzeniami w tej samej podsieci, których komunikacja nie przechodzi przez firewall. NDR może też analizować ruch północ-południe między siecią wewnętrzną a Internetem.
Produkt jest dostępny już od pewnego czasu. Typowe wdrożenie polegało na instalacji maszyny wirtualnej otrzymującej kopię ruchu przez port lustrzany przełącznika. Te dodatkowe dane sieciowe pomagają Sophos MDR (Managed Detection and Response) wykrywać i badać ataki także wewnątrz sieci. Maszyna wirtualna wymaga zarezerwowanych zasobów oraz poprawnego dostarczania ruchu przez host wirtualizacji. Można było również wykorzystać własny sprzęt, początkowo modele certyfikowane przez Sophos.
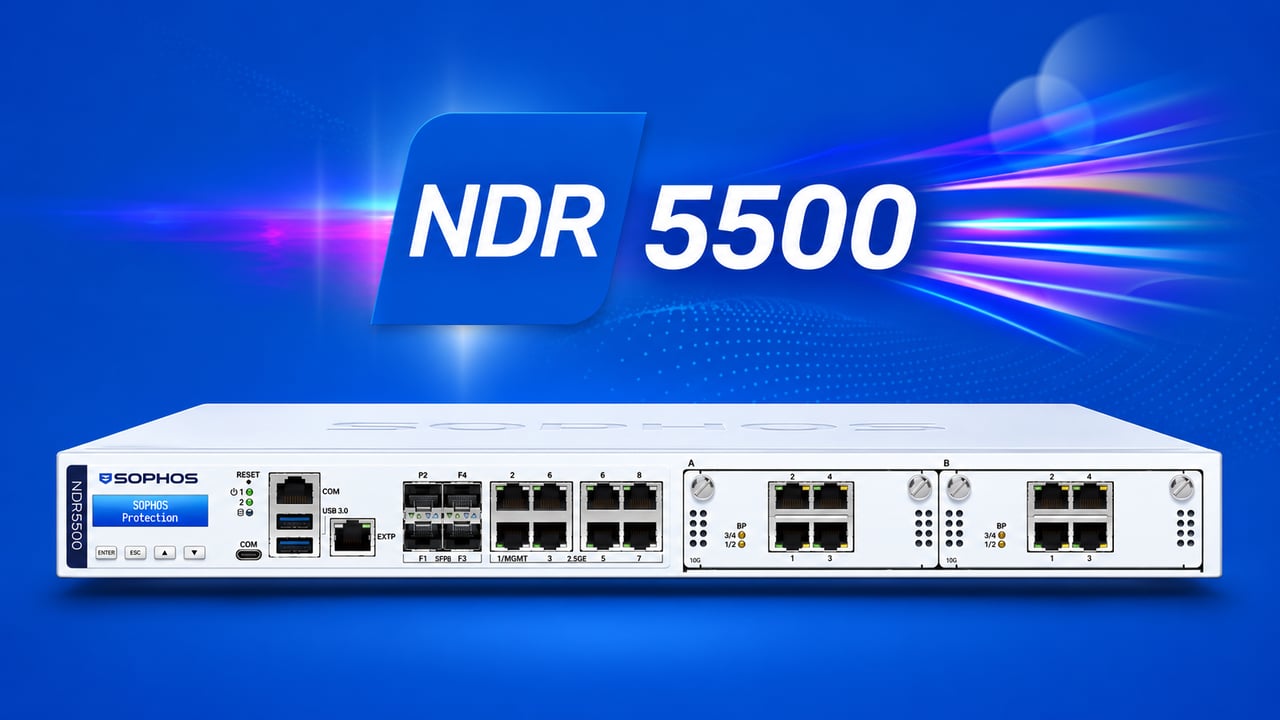
Sophos NDR 5500 wprowadza teraz dedykowany appliance firmy Sophos. Eliminuje konieczność przygotowania maszyny wirtualnej i wyboru zgodnego sprzętu innego producenta. Nadal trzeba doprowadzić ruch przeznaczony do analizy. Urządzenie zaprezentowano 4 listopada 2026 r., a przyjmowanie zamówień ma rozpocząć się 10 listopada 2026 r.
NDR 5500 realizuje analizę sieci na osobnej platformie. Zadania firewalla wykonują zaprezentowane w tym samym czasie modele XGS 2380, 3380, 4580 i 5580. Nowy pakiet Xstream Plus nie zawiera urządzenia NDR 5500.
Jakie ataki pozwala zauważyć NDR
Przejęte urządzenie może początkowo zachowywać się niepozornie, a dopiero później próbować dotrzeć do innych systemów w sieci. Właśnie takie działania ma ujawniać NDR. Analiza wyszukuje nietypowe połączenia, komunikację z infrastrukturą napastników i podejrzane wzorce ruchu. Jest to szczególnie przydatne w przypadku urządzeń IoT, systemów produkcyjnych i innych urządzeń bez agenta endpoint.
W Sophos Fusion te wykrycia można analizować razem z danymi endpointów i firewalla. Zespół bezpieczeństwa otrzymuje dodatkowe wskazówki, które urządzenia komunikują się ze sobą i gdzie atak może się rozprzestrzeniać. W odpowiednim trybie inline urządzenie z dodatkiem IDS/IPS może również blokować znane złośliwe pakiety.
Analiza obejmuje ocenę szyfrowanych połączeń, wykrywanie domen generowanych algorytmicznie oraz ocenę ryzyka sesji. Uzupełniają ją silniki analizy włamań i danych. Konsola dochodzeniowa pozwala badać wykrycia i widoczne urządzenia sieciowe, także te bez agenta.
NDR ocenia też cechy szyfrowanych połączeń bez konieczności odszyfrowywania całej ich zawartości. Kluczowe jest to, jaki ruch doprowadzimy do sensora. Aby analizować na przykład komunikację między urządzeniami w tej samej podsieci, trzeba ją kopiować na odpowiednim przełączniku. Punkt pomiarowy wyłącznie na styku z Internetem nie wystarczy.
Sprzęt i warianty bypass urządzenia NDR 5500
NDR 5500 to urządzenie w formacie 1U Long z architekturą dwuprocesorową, dwoma dyskami SSD i dwoma gniazdami Flexi Port. W zestawie znajdują się dwa zasilacze wymieniane podczas pracy. Zapewnia to dedykowaną platformę bez konieczności wcześniejszego przygotowania osobnego hosta wirtualizacji.
| Cecha | Wyposażenie |
|---|---|
| Format | 1U Long |
| Architektura | Dwa procesory |
| Pamięć masowa | Dwa dyski SSD |
| Zasilanie | Dwa zasilacze wymieniane podczas pracy |
| Gniazda Flexi Port | 2 |
| Wariant miedziany | 2 moduły po 4 miedziane porty bypass 1 GbE |
| Wariant światłowodowy | 2 moduły po 2 światłowodowe porty bypass 10 GbE, LC |
Wybór modułów zależy od połączeń, w które urządzenie zostanie wpięte: miedzianych 1 GbE lub światłowodowych 10 GbE. Wariant miedziany oferuje łącznie osiem portów bypass, a światłowodowy cztery. Ponieważ każde połączenie inline zajmuje dwa porty, daje to cztery połączenia miedziane albo dwa światłowodowe.
Połączenia i wydajność analizy
Zależnie od wariantu modułów NDR 5500 oferuje połączenia miedziane 1 GbE lub światłowodowe 10 GbE. Wartości te określają prędkość łączy. Ilość ruchu, którą urządzenie może analizować jednocześnie, zależy również od wielkości pakietów, liczby połączeń i aktywnych funkcji analizy. W chwili redagowania artykułu konkretna przepustowość analizy NDR i działania IDS/IPS na NDR 5500 pozostaje niepotwierdzona.
Przy planowaniu liczy się ruch w przewidzianych punktach pomiarowych. Jeżeli kopiowanych jest kilka połączeń wewnętrznych, ich ruch sumuje się na sensorze, niezależnie od prędkości dostępu do Internetu. Dlatego dobieramy rozwiązanie do obciążenia sieci wewnętrznej i jego szczytów. Przy wdrożeniu inline wydajność analizy musi też odpowiadać połączeniu przechodzącemu przez urządzenie.
Monitorowanie pasywne czy aktywne blokowanie
SPAN/TAP: badanie kopii ruchu
W przypadku SPAN, czyli port mirroringu, przełącznik dostarcza do NDR kopie wybranych pakietów. TAP udostępnia ruch przez osobny punkt przechwytywania. Urządzenie znajduje się wtedy poza ścieżką przekazywania ruchu produkcyjnego i samo nie może odrzucić oryginalnego pakietu.
Ważne są odpowiednie punkty pomiarowe i wystarczająca przepustowość portu lustrzanego. Kopiowanie kilku mocno obciążonych łączy na port o mniejszej przepustowości może prowadzić do utraty pakietów. Nasz poradnik traffic mirroringu dla NDR wyjaśnia planowanie dostarczania ruchu.
Passive Inline i Active Inline
W obu trybach inline urządzenie Sophos wymaga dodatku IDS/IPS. W trybie Passive Inline analizuje przechodzący przez nie ruch bez aktywnego blokowania. W trybie Active Inline może blokować znane złośliwe pakiety bezpośrednio na ścieżce ruchu na podstawie reguł IPS.
W pracy inline ruch produkcyjny przechodzi przez urządzenie. Znaczenie ma więc również zachowanie podczas awarii: moduły bypass zapewniają ruchowi drogę omijającą analizę. Sposób działania połączenia przy zaniku zasilania, ponownym uruchomieniu lub konserwacji należy uwzględnić w planie wdrożenia. Zalecamy rozpoczęcie od trybu obserwacji, aby ocenić wykrycia przed włączeniem aktywnego blokowania.
Zintegrowane funkcje NDR w Sophos Firewall pozostają odrębnym rozwiązaniem. NDR Essentials lub Active Threat Intelligence na firewallu nie są osobnym urządzeniem NDR 5500 i nie zastępują jego punktów pomiarowych zaplanowanych według potrzeb sieci wewnętrznej.
Ceny i licencje
NDR 5500 występuje w dwóch konfiguracjach. Wariant miedziany, SKU NC55XP00ZZPCCE, zawiera dwa moduły bypass po cztery porty 1 GbE. Pasuje do sieci, w których monitorowane połączenia korzystają z miedzi Gigabit. Cena katalogowa sprzętu wynosi 24 700 EUR netto, wraz z oboma modułami.
Wariant światłowodowy, SKU NC55XP00ZZPCDE, zawiera dwa moduły bypass po dwa porty 10 GbE Fiber LC. Jest przeznaczony do wpięcia w odpowiednie połączenia światłowodowe 10 GbE i również kosztuje 24 700 EUR netto, z modułami w zestawie. O wyborze decydują zatem dostępne połączenia i planowany sposób integracji z siecią.
Te ceny katalogowe są na razie orientacyjne i opierają się na cenniku Benelux dla urządzeń z przewodami zasilającymi EU/UK, bez VAT i usług projektowych. W najbliższych dniach utworzymy w sklepie stronę produktu z oboma wariantami i naszymi cenami sprzedaży. Zamówienia mają być przyjmowane od 10 listopada; termin dostawy ustalimy w ramach oferty.
Sprzęt to część kosztów
Podstawę stanowi licencja oprogramowania Sophos NDR, której cena zależy od liczby chronionych użytkowników i serwerów. Obejmuje wykrywanie behawioralne oraz nieograniczoną liczbę wdrożeń wirtualnych w licencjonowanym zakresie. Urządzenie kupuje się osobno. Jego funkcje IDS/IPS oparte na sygnaturach i praca inline wymagają dodatku IDS/IPS licencjonowanego na urządzenie. Aktywne blokowanie wymaga trybu Active Inline.
Dostępne są dwa poziomy wsparcia sprzętu: Enhanced Support obejmuje między innymi całodobową pomoc, aktualizacje oprogramowania, wsparcie zdalne i wyprzedzającą wymianę sprzętu. Enhanced Plus dodaje priorytetową obsługę, dostęp do doświadczonych specjalistów technicznych i pulę konsultacji zdalnych zależną od urządzenia. Na początku NDR jest oferowany z licencją terminową; dostępność przez MSP Flex pozostaje niepotwierdzona. Usługę MDR uzgadnia się osobno.
Alternatywą dla zakupu są oferty Right of Use, czyli prawo użytkowania przez określony czas. Dla obu wariantów modułów ceny katalogowe netto pakietu „NDR 5500 z Central NDR” wynoszą 7 528,75 EUR za rok, 22 586,25 EUR za trzy lata i 37 643,75 EUR za pięć lat, każdorazowo za cały okres.
Opłacalność wariantu zależy od okresu użytkowania oraz potrzebnego zakresu licencji i wsparcia. W ofercie zestawiamy sprzęt lub prawo użytkowania, licencje użytkowników i serwerów, dodatki oraz wsparcie. Pozwala to porównać całkowity koszt.
Kiedy warto wybrać dedykowany appliance
Własny appliance NDR jest szczególnie interesujący, gdy trzeba monitorować konkretne segmenty sieci i pożądana jest osobna platforma sprzętowa. Jeżeli istnieje już odpowiednio dobrana infrastruktura wirtualizacji, wdrożenie wirtualne może być bardziej ekonomiczne. W przypadku Active Inline kluczowe są natomiast obsługiwany sprzęt, okablowanie bypass i dodatek.
Korzyść wynika z widoczności istotnych połączeń oraz późniejszej obsługi wykryć. Potrzebne są jasne odpowiedzialności: kto bada alarm, kto może blokować ruch i kto cofa błędną blokadę? Usługa MDR może wspierać te działania, ale jest osobną usługą i nie jest równoznaczna z zakupem urządzenia.
Sophos NDR Solution Brief
Sophos NDR Solution Brief przedstawia podsumowanie rozwiązania w formacie PDF.