
Sophos Protected Browser: funkcje, koszty i ograniczenia
Pracownica może uzyskiwać dostęp do danych klientów w CRM. Nie oznacza to jeszcze, że wolno jej kopiować te dane do prywatnej chmury lub czatu AI. Firewall może zezwolić na dostęp do usługi albo go zablokować. Ciekawszy przypadek pojawia się wtedy, gdy aplikacja ma pozostać dostępna, lecz trzeba uniemożliwić określone operacje na danych.
Sophos Protected Browser egzekwuje polityki wewnątrz sesji przeglądarki. To jego dodatkowa funkcja względem zwykłego blokowania stron. Opłacalność kolejnej licencji zależy od tego, które aplikacje wymagają ochrony i czy organizacja potrafi konsekwentnie wymuszać korzystanie z wyznaczonej przeglądarki.
Czym jest Sophos Protected Browser?
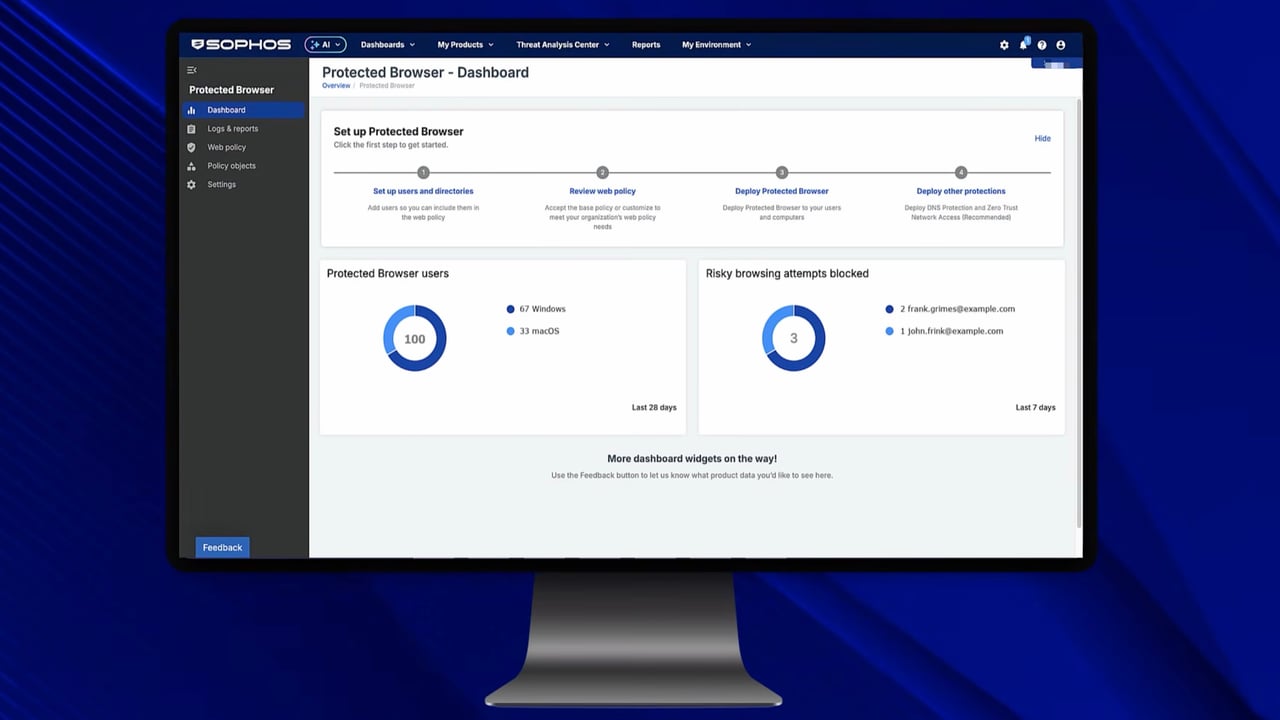
Protected Browser to zarządzana przeglądarka firmowa do usług SaaS i wewnętrznych aplikacji internetowych. Polityki konfiguruje się w Sophos Fusion, wcześniej Sophos Central. Dostępna jest pełna przeglądarka dla Windows i macOS oraz rozszerzenie do obsługiwanych przeglądarek opartych na Chromium.
Te dwa warianty nie są równoważne. Rozszerzenie ułatwia rozpoczęcie pracy w dotychczasowym środowisku przeglądarek. Niektóre funkcje, w tym bezagentowy dostęp RDP/SSH oraz kontrola udostępniania lub nagrywania ekranu, wymagają pełnej przeglądarki. Różnice wyjaśnia przegląd produktu w naszej bazie wiedzy.
Endpoint Protection nadal odpowiada za ochronę urządzenia. Przeglądarka nie zastępuje aktualizacji systemu operacyjnego, ochrony przed złośliwym oprogramowaniem ani zabezpieczenia innych aplikacji. Jej wartość polega na dodatkowych regułach dla chronionych sesji internetowych.
Jakie operacje na danych można ograniczyć?
Za pomocą polityk internetowych i granic przepływu danych można określić, które operacje są dozwolone w wybranych aplikacjach. Obejmuje to ograniczenia przesyłania plików i wymiany danych przez schowek. Poszczególne profile określają na przykład, czy dane muszą pozostawać w obrębie zdefiniowanych miejsc docelowych lub czy można wklejać je z zewnątrz.
W przypadku dozwolonej aplikacji AI jest to konkretna różnica względem całkowitej blokady: usługa może pozostać dostępna, a przesyłanie plików lub określone operacje kopiowania mogą być ograniczone. Odpowiednie warianty opisują Safe AI Controls.
Taka kontrola operacji nie rozumie automatycznie biznesowego celu tekstu. Zasada „korekta pisowni dozwolona, analiza umów zabroniona” nie staje się dzięki niej niezawodnie egzekwowaną regułą kontroli treści. Pracownik może też ręcznie wpisać informacje od nowa. To, które operacje są faktycznie blokowane, trzeba sprawdzić dla wybranego profilu i używanej wersji przeglądarki.
Dobrym przykładem jest zewnętrzny zespół projektowy: może korzystać z wewnętrznej aplikacji internetowej, ale nie powinien przenosić z niej plików do własnych usług. Jeśli wymagane granice przepływu danych działają, a procesy robocze pozostają użyteczne, powstaje sprawdzalna dodatkowa korzyść. Sama instalacja kolejnej przeglądarki nie zapewnia jeszcze tej ochrony.
Czy można po prostu ominąć przeglądarkę?
Samo zainstalowanie kolejnej przeglądarki nie ustanawia wiążącej reguły dostępu. Jeśli ta sama aplikacja SaaS pozostaje bez zmian dostępna w prywatnym Chrome lub na niezarządzanym urządzeniu, zaplanowane mechanizmy Protected Browser nie obowiązują tam automatycznie.
Dla wybranych aplikacji SaaS można wymusić pełną wersję Protected Browser. Udokumentowana metoda wykorzystuje Microsoft Entra ID lub Okta oraz warstwę obsługi ruchu ZTNA. W przypadku Entra ID przygotowania obejmują między innymi P1, odpowiednią integrację SAML i Conditional Access. Jest to dodatkowa integracja, a nie przełącznik, który automatycznie ogranicza dowolną stronę do chronionej przeglądarki.
Dlatego pilotaż musi zakończyć się powodzeniem dwóch prób: zatwierdzony dostęp działa w wyznaczonej przeglądarce, a alternatywny dostęp do tej samej chronionej aplikacji zostaje odrzucony. Samo udane logowanie sprawdza tylko pierwszą połowę.
Co wnosi obok AI Defense i DNS Protection?
Sophos AI Defense zbiera informacje o wykrytym użyciu AI i kontroluje dostęp do aplikacji. Protected Browser dodaje mechanizmy kontroli wewnątrz sesji internetowej. DNS Protection podejmuje natomiast decyzje na poziomie odpytywanych domen. Produkty te pełnią różne funkcje, nawet gdy są używane razem.
Od aktualizacji z 21 października 2026 r. Protected Browser może korzystać z DNS Protection również bezpośrednio dla własnych zapytań DNS. Ta integracja jest dostępna tylko w pełnej przeglądarce, a nie w rozszerzeniu. Mechanizmy kontroli przeglądarki i urządzenia wymagają więc świadomego uzgodnienia. Blokada domeny na poziomie urządzenia nie jest tym samym co granica przepływu danych wewnątrz dozwolonej aplikacji.
Wcześniejsza aktualizacja z 6 października 2026 r. dodała ochronę podczas wpisywania firmowych danych logowania na podejrzanych stronach oraz dodatkowe granice przepływu danych. Tu także liczy się konkretne ustawienie: profil wyraźnie zezwalający na udostępnianie ekranu chroni inaczej niż profil bardziej restrykcyjny. Ostrzeżenie przed wprowadzeniem danych nie jest też wymuszoną blokadą.
Licencja, wdrożenie i bieżący nakład pracy
Sophos Protected Browser jest licencjonowany na użytkownika w ramach Sophos Workspace Protection. Pakiet obejmuje również ZTNA, DNS Protection i Email Monitoring System.
Licencjonowanie uwzględnia rzeczywisty zakres użycia produktów w pakiecie. Przygotowanie oferty wymaga ustalenia liczby użytkowników, posiadanych produktów i wybranego pakietu. Nie podajemy tu jednej wiarygodnej ceny w euro, ponieważ nie dysponujemy zweryfikowaną ofertą dla takiej konfiguracji.
Wdrożenie obejmuje dystrybucję, logowanie, aktualizacje przeglądarki oraz wyjątki dla aplikacji, których procesy robocze podlegają ograniczeniom. Instrukcja wdrożenia opisuje między innymi Intune i Jamf. W praktyce zacząłbym od jednej grupy użytkowników i konkretnej aplikacji, sprawdzając przesyłanie plików, wklejanie, kopiowanie oraz dostęp z alternatywnej przeglądarki. Raporty pomagają następnie ocenić użycie i blokady.
Kiedy Protected Browser się opłaca?
Rozważyłbym go tam, gdzie poufne dane są regularnie przetwarzane w aplikacjach internetowych, a dotychczasowe mechanizmy jedynie dopuszczają usługę lub ją blokują. Pilotaż musi pokazać, jaką niepożądaną operację na danych można dodatkowo uniemożliwić i czy dostęp do chronionych aplikacji da się ograniczyć do wyznaczonej przeglądarki.
Jeśli chodzi tylko o zablokowanie kilku stron AI, warto najpierw wykorzystać posiadane funkcje Endpoint i Firewall. Polityka przeglądarki nie zapewni inteligentnej oceny każdego promptu ani ochrony w dowolnych aplikacjach desktopowych i API. Powodem zakupu musi być dostępny dziś mechanizm kontroli, który działa we własnym procesie pracy.
Najczęstsze pytania
Czy Sophos Protected Browser zastępuje ochronę Endpoint?
Czy można zezwolić na czat AI i zablokować przesyłanie plików?
Czy instalacja wystarczy, aby wszyscy korzystali tylko z tej przeglądarki?
