
Sophos Connect Client auf macOS installieren
Sophos Connect 2.1 für macOS unterstützt IPsec und SSL VPN auf Intel-Macs und Apple Silicon ab macOS 14. Auf Apple Silicon läuft diese Version nativ. Den Installer lädt man im VPN Portal der eigenen Organisation unter VPN > Download for macOS herunter; die Portaladresse und das passende Verbindungsprofil stellt die IT bereit.
Nach der Installation wird eine .scx für IPsec oder eine .ovpn für SSL VPN importiert. Ab 2.1 kann die IT stattdessen eine .pro für den automatischen Profilabruf bereitstellen. Der Artikel führt durch Download, Installation, Profilimport und die anschliessenden Kontrollen. Für die grundsätzliche Entscheidung zwischen Sophos Connect, SSL VPN, OpenVPN-Clients und ZTNA passt Sophos Connect oder SSL VPN: Welche Remote-Access-Lösung passt?.
Welcher Artikel passt?
Sophos Connect auf macOS überschneidet sich schnell mit anderen Remote-Access-Artikeln. Je nach Aufgabe ist ein anderer Einstieg besser:
- Sophos Connect auf macOS installieren: Dieser Artikel.
- SSL VPN auf macOS mit
.ovpneinrichten: Sophos SSL VPN mit Sophos Connect auf macOS einrichten. - Sophos Connect auf der Firewall vorbereiten: Sophos Connect auf Sophos Firewall konfigurieren.
- Clientversionen, Updates und Profilpflege planen: Sophos Connect Client Version prüfen und sicher aktualisieren.
- Import-, Anmelde- oder Verbindungsfehler eingrenzen: Sophos Connect Client Troubleshooting.
- VPN ist verbunden, aber Traffic funktioniert nicht: Firewall-Regel testen mit Log Viewer, Policy Test und Packet Capture.
Diese Trennung ist wichtig, weil die Clientinstallation nur ein Teil des Remote-Access-Betriebs ist. Firewall-Regeln, DNS, MFA, Zertifikate, VPN-Portal und Profilverteilung bleiben separate Prüfpunkte.
Voraussetzungen
- Sophos Firewall mit eingerichteter Remote-Access-Konfiguration
- Sophos Connect Client in einer zur Firewall und Plattform passenden Version
- Intel-Mac oder Apple Silicon mit einer zur Clientversion passenden macOS-Version; siehe Übersicht unten
- Konfigurationsdatei für IPsec (
.scx) oder SSL VPN (.ovpn), alternativ eine von der IT bereitgestellte.proab Client 2.1 - kein parallel installierter alter Sophos SSL VPN Client
- Benutzerkonto mit VPN-Berechtigung und, falls aktiviert, funktionierender MFA
- Firewall-Regeln für Traffic aus der
VPN-Zone oder der verwendeten Remote-Access-Zone
Welche Version passt zum Mac?
Stand 21. Oktober 2026 führen die Sophos-Release-Notes Sophos Connect 2.1 für macOS vom 6. Oktober 2026 als aktuelle Mac-Ausgabe. Die höhere Windows-Versionsnummer 2.5 MR1 ist keine macOS-Paketversion.
- 2.1 ab macOS 14 Sonoma: Intel und Apple Silicon; Apple Silicon nativ mit ARM. IPsec und SSL VPN,
.pro-Provisioning sowie Microsoft Entra ID SSO sind unterstützt. Für die SSO-Anmeldung im Systembrowser ist zusätzlich SFOS 22.0 MR3 oder neuer erforderlich. - 2.0-Linie ab macOS 13 Ventura: IPsec und SSL VPN mit manuellem Profilimport; Apple Silicon über Rosetta 2. Die letzte aufgeführte Wartungsversion ist 2.0 MR1 vom 21. Mai 2026. Native ARM-Ausführung,
.pro-Provisioning und Entra ID SSO stehen hier nicht zur Verfügung. - Vor 2.0: Der macOS-Client unterstützt nur IPsec. Für SSL VPN sind diese alten Pakete ungeeignet.
Die Versionsnummer des tatsächlich bereitgestellten macOS-Pakets vor der Installation prüfen. Eine Release-Ankündigung beweist weder, dass die eigene Firewall dieses Paket bereits ausliefert, noch dass die Kombination aus Client, macOS und VPN-Profil im eigenen Betrieb freigegeben ist. Die Versionsprüfung und den kontrollierten Rückweg beschreibt Sophos Connect sicher aktualisieren.
Apple Silicon und macOS-Upgrades
Rosetta ist für den nativen 2.1-Client keine pauschale Voraussetzung. Bei einem noch verwendeten 2.0-Client bleibt es dagegen eine Abhängigkeit: Aus der allgemeinen Verfügbarkeit von Rosetta folgt keine Freigabe des konkreten Installers oder VPN-Betriebs auf macOS 27. Ebenso ist eine Freigabe von Sophos Endpoint kein Nachweis für Sophos Connect.
Vor einem macOS-Upgrade auf einem Pilotgerät Installation, das tatsächlich eingesetzte IPsec- oder SSL-VPN-Profil, MFA, interne DNS-Auflösung und Reconnect prüfen. Bis dieser Test besteht, das Upgrade VPN-abhängiger Geräte zurückstellen. Für macOS 28 keinen Betrieb des Intel-Clients der 2.0-Linie einplanen, sondern rechtzeitig einen nativen oder anderen unterstützten VPN-Weg freigeben.
1. Sophos Connect Client herunterladen
Unter SFOS 22 lädt ein Administrator den Sophos Connect Client für macOS in WebAdmin unter Remote access VPN > IPsec > Download client oder Remote access VPN > SSL VPN > Download client herunter. Benutzer öffnen stattdessen das VPN Portal, standardmässig unter https://<Firewall-FQDN>:443, und wählen VPN > Download for macOS. Der aktuelle Client steht im VPN Portal bereit; in WebAdmin ist er aktuell, wenn die Pattern-Updates unter Backup & Firmware > Pattern updates automatisch aktualisiert werden.
Die bestehende Sophos Download Page ist die UTM-Downloadseite. Für eine SFOS-Installation sollten deshalb WebAdmin oder VPN Portal die Paketquelle sein. In verwalteten Umgebungen muss zusätzlich festgelegt sein, welche Clientversion freigegeben ist und wo Benutzer die passende Konfigurationsdatei erhalten.
Die Datei richtet sich nach der auf der Firewall eingerichteten Verbindung:
- IPsec:
.scxdirekt importieren. - SSL VPN: die eigene
.ovpndirekt importieren; Sophos Connect 2.0 oder neuer erforderlich. - Automatischer Profilabruf ab macOS-Client 2.1: Die IT stellt eine
.probereit. Sie lädt die berechtigten IPsec- und SSL-VPN-Profile über das VPN Portal und ruft spätere Änderungen ab; sie ist selbst kein Tunnelprofil. macOS-Client 2.0 benötigt weiterhin direkte Importe und manuelle Aktualisierung. Den Ablauf erklärt Sophos Connect Provisioning mit .pro.
Die Profile stammen an diesen Stellen aus SFOS 22:
- IPsec: Remote access VPN > IPsec > Export connection öffnen. Das Archiv enthält
.scxund.tgb; für Sophos Connect wird die von Sophos empfohlene.scx-Datei verteilt. - SSL VPN: Im VPN Portal VPN > VPN configuration > SSL VPN configuration öffnen und Download configuration for Windows, macOS, Linux wählen. Für Sophos Connect Use with Sophos Connect and OpenVPN Connect v2 clients verwenden; Use with OpenVPN Connect v3 clients gehört zu OpenVPN Connect 3, nicht zu Sophos Connect. Die
.ovpn-Datei herunterladen. Ohne passende SSL-VPN-Policy für den Benutzer erscheint dieser Download nicht. - Datei sicher ablegen und nur dem vorgesehenen Benutzer bereitstellen.
Der aktuelle Paketname folgt dem Muster SophosConnect_x.x_(IPsec_and_SSLVPN).pkg. Ein Paket mit (IPsec) im Namen stammt aus der älteren macOS-Linie und enthält keine SSL-VPN-Unterstützung.
Für verwaltete Macs sollte man den Installer nicht ohne Pilotgruppe breit verteilen. Zuerst sollte mindestens ein Intel-Mac und ein Apple-Silicon-Mac geprüft werden, wenn beide Plattformen im Unternehmen vorhanden sind.
2. Sophos Connect Client installieren
Vor der Installation muss ein vorhandener alter Sophos SSL VPN Client entfernt werden. Die Installationsanleitung schliesst den Parallelbetrieb mit einem anderen VPN-Client aus, während die allgemeine Fehlerhilfe noch eine abweichende Installationsreihenfolge für den alten SSL VPN Client beschreibt. Daraus folgt keine allgemeine Freigabe für parallele Clients; bei einem notwendigen Legacy-Sonderfall die konkrete Kombination mit Sophos klären. Die aktuelle Upgrade-Anleitung nennt Download und Installation des neuen Pakets, aber keine allgemeine Pflicht zur vorherigen Deinstallation. Den hier beschriebenen Remove-and-reinstall-Weg nur als kontrollierten, für die Zielversion freigegebenen Wartungs- oder Rückweg verwenden, nicht als zwingende Voraussetzung jedes Updates.
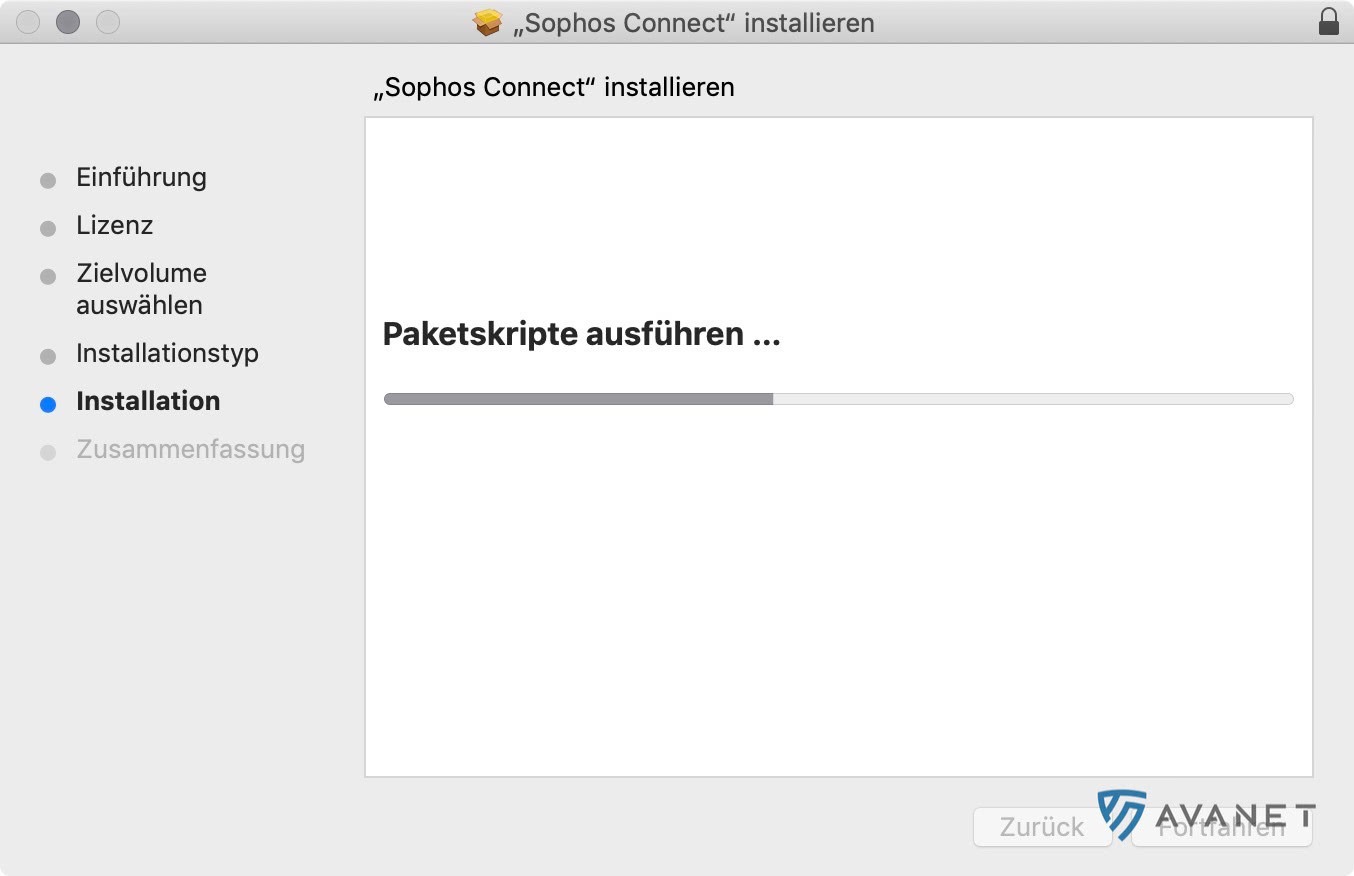
Die Installation wird mit einem Doppelklick auf SophosConnect_x.x_(IPsec_and_SSLVPN).pkg gestartet. x.x steht für die freigegebene Version. Installationsziel und freien Speicher prüfen, Install anklicken und den Assistenten mit Finish abschliessen.
Auf Apple Silicon benötigt Sophos Connect 2.0 Rosetta 2; ab 2.1 ist ARM nativ unterstützt. Rosetta ist deshalb keine pauschale Voraussetzung für 2.1. Wenn macOS beim freigegebenen 2.0-Installer danach fragt, Rosetta 2 installieren und den Client erneut starten. Bei macOS 27 nicht davon ausgehen, dass vor dem Upgrade installiertes Rosetta automatisch wiederhergestellt wird oder ein konkretes Installationspaket unverändert funktioniert. Für beide Clientzweige Installation und VPN-Verbindung im Pilot prüfen.
Nach der Installation sollte die Version direkt im Client geprüft werden. Das ist besonders wichtig, wenn mehrere Installationspakete intern im Umlauf waren oder wenn Benutzer den Client früher bereits installiert hatten.



3. Verbindungsdatei herunterladen
Beim ersten Start benötigt Sophos Connect eine Verbindungskonfiguration. Diese Datei sollte aus der aktuell gültigen Firewall-Konfiguration stammen und nicht aus einem alten Benutzerarchiv wiederverwendet werden.
Typische Verbindungsdateien:
- IPsec Remote Access:
.scx; Export aus der aktuellen Remote-Access-IPsec-Konfiguration. - SSL VPN:
.ovpn; VPN Portal oder administrativer Export. - Provisioning ab 2.1:
.pro; von der IT bereitgestellter Abrufweg für die berechtigten Profile.
Wenn vor einem SFOS-22-MR1-Upgrade noch alte Remote-Access-IPsec-Konfigurationen im Einsatz sind, sollte nicht einfach ein altes Profil weiterverteilt werden. In diesem Fall zuerst Legacy Remote Access IPsec vor SFOS 22 MR1 migrieren prüfen.
Profile sollten wie Zugangsdaten behandelt werden. Eine alte .ovpn- oder .scx-Datei kann weiterhin interne Netze, Gatewaynamen, Zertifikate oder Benutzerbezug enthalten. Wenn Gateway, Zertifikat, DNS, Benutzergruppe, IP-Pool oder Authentifizierung geändert wurden, sollte das Profil neu exportiert und neu importiert werden.
Bei SSL VPN ist die .ovpn-Datei benutzerspezifisch: Sie enthält ein eindeutiges Benutzerzertifikat samt privatem Schlüssel. Sie darf deshalb nicht als gemeinsames Teamprofil verteilt werden. Eine rohe .pro-Datei enthält dagegen Provisioning-Metadaten und ist nicht von sich aus benutzerspezifisch; sie ist nicht mit dem beim Import erzeugten SSL-VPN-Profil und dessen Zertifikaten gleichzusetzen. Auch diese erzeugten Profile und privaten Schlüssel nicht zwischen Benutzern teilen.
Für SFOS 22 dokumentiert Sophos die Bindung eines importierten SSL-VPN-Profils an Benutzeridentität, Domain und Authentifizierungsmethode. Bei einem Wechsel, etwa von lokaler Anmeldung zu Active Directory, eine separate .ovpn-Konfiguration beziehen und importieren oder über einen separaten .pro-Import das passende SSL-Profil erzeugen lassen. Die Wiederverwendung des importierten Profils mit einer anderen Methode oder Domain kann laut dieser SFOS-22-Dokumentation Login failed. Wrong fingerprint of certificate. auslösen. Diese dokumentierte SSL-Bindung gilt nicht für IPsec-Profile im .scx-Format.
Für SFOS 23 bleibt das Laufzeitverhalten offen: Der entsprechende Abschnitt fehlt in der verglichenen Sophos-Anleitung. Daraus folgt weder eine gelockerte Wiederverwendung noch eine bestätigte unveränderte Bindung. Bis eine versionsspezifische Bestätigung vorliegt, SSL-Profile weiterhin getrennt für die vorgesehene Identität, Methode und Domain beziehen und importieren. Das ist eine Vorsichtsmassnahme, keine verifizierte SFOS-23-Laufzeitregel; Zertifikatsprüfungen nicht umgehen.
Bei der Migration von einem Drittanbieterclient können vorhandene passende Konfigurationsdateien in Sophos Connect importiert werden. Für IPsec besser zuerst die erweiterten Einstellungen auf der Firewall vorbereiten und eine aktuelle .scx oder, ab macOS-Client 2.1, eine passende .pro verteilen: So werden auch Einstellungen bereitgestellt, die Drittanbieterclients nicht unterstützen. Ein reines Clientupdate macht bestehende Konfigurationsdateien nicht automatisch ungültig; Änderungen an der Firewall sind davon getrennt zu behandeln.
4. Sophos Connect Client einrichten
Die Einrichtung des Sophos Connect Clients ist in wenigen Schritten erledigt:
- Sophos Connect öffnen.
Import connectionauswählen.- Passende Verbindungsdatei importieren.
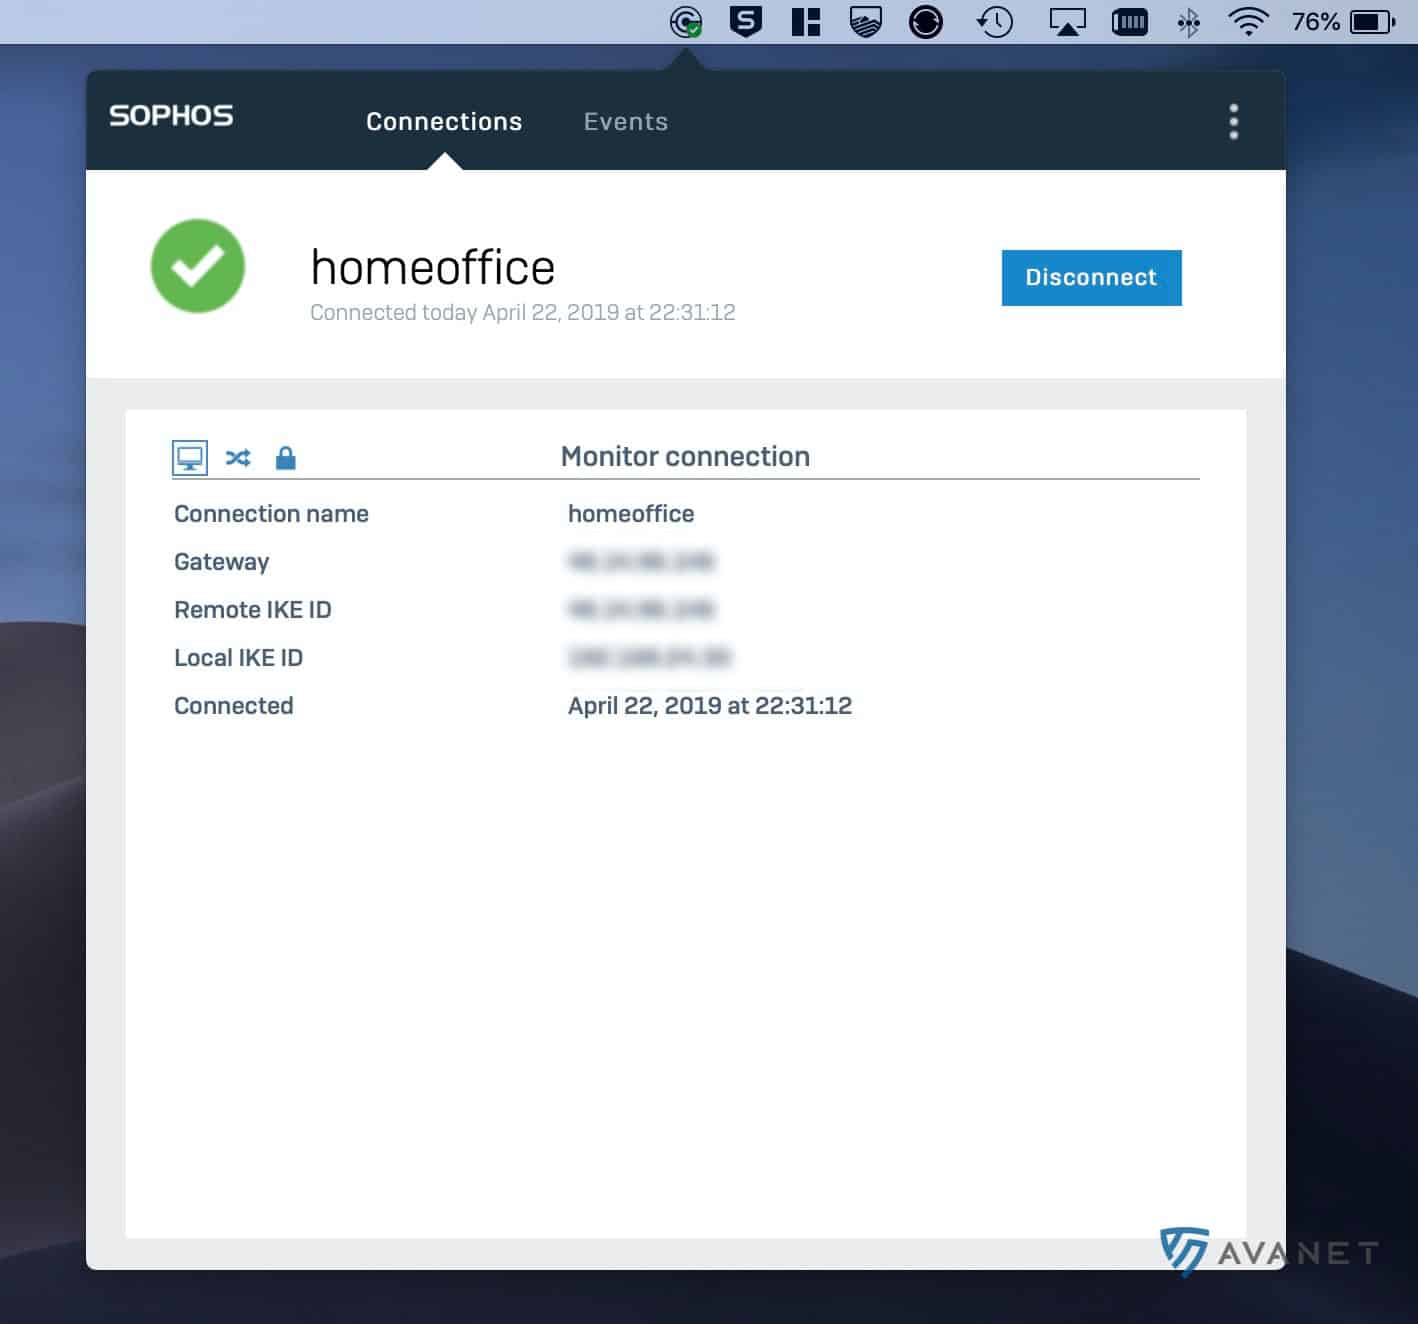
- Verbindung unter Connections prüfen.
Connectanklicken.- Mit dem VPN-Benutzer anmelden und MFA bestätigen, falls aktiviert.
Nach dem erfolgreichen Verbindungsaufbau sollte man zusätzlich prüfen, ob interne DNS-Namen aufgelöst werden und ob die benötigten Systeme erreichbar sind. Wenn die Verbindung steht, aber kein Traffic fliesst, helfen Log Viewer, Policy Test und Packet Capture. Die passende Anleitung ist Firewall-Regel testen mit Log Viewer, Policy Test und Packet Capture.
Bei SSL VPN auf macOS ist der DNS-Test besonders wichtig. Sophos Connect 2.0 MR1 behebt ein Problem, bei dem DNS-Einstellungen für SSL-VPN-Verbindungen auf macOS nicht korrekt angewendet wurden. Wenn interne Namen nicht aufgelöst werden, sollte deshalb zuerst Version und Profilstand geprüft werden, bevor DNS-Regeln blind angepasst werden.
Bei SSL VPN mit mehreren Gateways in der .ovpn-Datei versucht Sophos Connect die Einträge in umgekehrter Prioritätsreihenfolge; Dynamic-DNS-Gateways haben Vorrang vor WAN-IP-Gateways. Bei einem fehlgeschlagenen Versuch folgt das nächste verfügbare Gateway in dieser Reihenfolge. Bei unerwarteter Gatewaywahl deshalb die aktuelle Datei und die tatsächlich versuchten Ziele in den Clientereignissen vergleichen, statt die erste Listenposition als bevorzugtes Ziel vorauszusetzen.
Microsoft Entra ID SSO auf macOS (Sophos Connect 2.1): Browser und Rückkehr zum Client
Für IPsec, SSL VPN und Provisioning ist Entra ID SSO ab Sophos Connect 2.1 für macOS dokumentiert; macOS 2.0 unterstützt diesen Clientablauf nicht. Vor dem Start die passende Entra-ID-Konfiguration auf der Firewall, Authentifizierungsmethoden und Redirect URI prüfen. Auf macOS 14+ die freigegebene 2.1-Paketversion verwenden. Die Browserwahl hängt von der Verbindungs- oder Provisioning-Konfiguration ab, nicht allein vom Betriebssystem. Systembrowser-Authentifizierung und der automatische Wechsel dorthin setzen SFOS 22.0 MR3 oder neuer voraus. Vor einem solchen Ablauf den Firewallstand mit der IT klären; ein älterer Stand erfüllt diese Voraussetzung nicht.
Vor Entra ID SSO prüfen, dass VPN Portal, SSL-VPN-Policy und Microsoft-Entra-ID-Konfiguration den erforderlichen Authentifizierungsserver verwenden.
- In Sophos Connect die richtige Verbindung wählen, die SSO-Anmeldung verwenden und
Connectstarten. Die Anmeldung im von Sophos Connect geöffneten Browser vollständig abschliessen, einschliesslich der verlangten MFA oder Compliance-Prüfung. Eine unabhängig geöffnete Portal-Anmeldung ersetzt diesen Clientablauf nicht. - Bei fehlendem
sso_auth_browser_typeoder dem Wertautobeginnt Sophos Connect im eingebetteten Browser. Kann die Anmeldung wegen Conditional-Access-Anforderungen dort nicht abgeschlossen werden, wechselt der Client automatisch zum Standard-Systembrowser und versucht die Anmeldung erneut. Dort vollständig anmelden und danach zu Sophos Connect zurückkehren. - Bei
embeddedwird nur der eingebettete Browser verwendet: kein automatischer Fallback. Scheitert die Anmeldung an Conditional Access, die IT eine freigegebene Provisioning-Datei mitsystembereitstellen lassen und erneut versuchen. Beisystemwird ausschliesslich der Systembrowser verwendet; nach der Anmeldung zu Sophos Connect zurückkehren. - Direkt importierte
.ovpn- oder.scx-Profile verhalten sich wieauto: zuerst eingebettet, dann bei entsprechenden Conditional-Access-Anforderungen automatisch Systembrowser. Bleibt der nötige Browserwechsel aus und besteht der Fehler fort, die IT eine freigegebene.pro-Datei mitsso_auth_browser_typeaufsystembereitstellen lassen. Das Provisioning-Schema und die zulässigen Werte gehören in Sophos Connect Provisioning; keine manuellen Änderungen an.ovpnoder.scxals Browserkonfiguration erfinden.
Ein Compliance-Fehler ist keine Aufforderung, Sicherheitsregeln abzuschwächen. Die erforderlichen Compliance-Massnahmen ausführen oder die IT kontaktieren. Conditional Access, MFA und Zertifikatsprüfungen nicht deaktivieren, um die Anmeldung zu erzwingen. Erst nach Rückkehr zum Client den Tunnelstatus sowie VPN-IP, DNS und Zugriff prüfen. Der Windows-Ablauf und die Windows-GPO-Verteilung sind kein Nachweis für macOS.
Manuell importierte .ovpn- oder .scx-Profile rufen spätere Richtlinienänderungen nicht automatisch ab. Auto-connect und Update policy benötigen Provisioning: auf Windows mit einem passenden Client, auf macOS ab 2.1, nicht mit 2.0. auto_connect_host aktiviert Auto-connect; Update policy steht nach der ersten erfolgreichen Verbindung bereit. Rename, Clear credentials und Delete bleiben separate Verbindungsaktionen; nach Delete ist für manuelle Profile ein erneuter Import nötig.
Auf gemeinsam genutzten Macs zuerst den Tunnel trennen, dann oben rechts im Sophos-Connect-Menü Force SSO re-login wählen und mit OK bestätigen. Das löscht die Cookies des eingebetteten Browsers, nicht diejenigen des Systembrowsers. Falls dort weiterhin die vorherige Identität verwendet wird, die Cookies für die betreffenden Microsoft-Entra-ID- oder VPN-Gateway-Domains im Systembrowser gezielt löschen. Das kann auch andere Anmeldungen an diesen Domains beenden; nicht pauschal alle Browserdaten entfernen.
Im Pilot prüfen, dass der nächste Benutzer den Tunnel erst nach seiner eigenen Microsoft-Entra-ID-Anmeldung aufbauen kann. Ein bestehender SSO-Login oder ein blosses Trennen des Tunnels beweist keinen sicheren Benutzerwechsel. Nach dem Löschen lässt sich die Sitzung nur durch eine neue Anmeldung wiederherstellen, nicht durch Rückspielen fremder Cookies.
Startet stattdessen eine gespeicherte Passwortanmeldung und fehlt die SSO-Auswahl, Edit connection > Clear credentials verwenden. Beim nächsten Connect erscheinen die Anmeldeoptionen wieder. Diese Aktion entfernt gespeicherte Zugangsdaten, nicht die VPN-Berechtigung, und ist von Force SSO re-login zu unterscheiden. Den VPN-Portal-Port im Client nur ändern, wenn der Administrator einen neuen Wert vorgibt: Er wird auch für SSO verwendet.




Nach der Installation prüfen
Nach der Installation sollten diese Punkte kontrolliert werden:
- Sophos Connect Version passt zur eingesetzten macOS-Version.
- Auf Apple Silicon startet Sophos Connect tatsächlich und besteht den vollständigen VPN-Pilot; für 2.0 Rosetta, für 2.1 native ARM-Ausführung und die tatsächlichen Installationsdialoge prüfen.
- Die importierte Datei entspricht dem gewünschten Protokoll: IPsec oder SSL VPN.
- Benutzer ist in der richtigen VPN-Gruppe berechtigt.
- MFA funktioniert und wird verständlich abgefragt.
- Client erhält eine passende VPN-IP.
- Interne DNS-Namen werden aufgelöst.
- Firewall-Regeln für die
VPN-Zone erlauben nur die benötigten Ziele.
Abnahmetest für macOS
Ein grüner Verbindungsstatus reicht nicht als Abnahme. Für einen belastbaren Rollout sollte ein Testbenutzer diese Punkte durchspielen:
- Clientversion prüfen: Version passt zu macOS, IPsec oder SSL VPN und interner Freigabe.
- Apple Silicon prüfen: Sophos Connect startet auf der konkret eingesetzten macOS-Version. Bei 2.0 Rosetta-Anforderungen, bei 2.1 die native ARM-Ausführung prüfen; ein erfolgreicher Start allein ersetzt den Verbindungstest nicht.
- Profil importieren: Richtige Datei für IPsec oder SSL VPN wird akzeptiert.
- MFA testen: Anmeldung verlangt den erwarteten zweiten Faktor.
- DNS testen: Interne FQDNs lösen korrekt auf.
- Zugriff testen: Erlaubte Server funktionieren, nicht erlaubte Ziele bleiben blockiert.
- Log Viewer prüfen: Traffic aus der VPN-Zone trifft die erwartete Firewall-Regel.
- Reconnect testen: Trennen, Netzwerkwechsel und erneutes Verbinden funktionieren.
- Entra SSO ab 2.1 testen: Verwendeten Browsermodus, erforderlichen Fallback, vollständige Browseranmeldung und Rückkehr zu Sophos Connect dokumentieren. Ein nicht konformes Gerät bleibt gesperrt; Compliance beheben oder die IT kontaktieren, nicht Conditional Access abschwächen.
Bei gemischten Umgebungen sollte mindestens ein Intel-Mac und ein Apple-Silicon-Mac getestet werden. Wenn zusätzlich Windows-Clients im Einsatz sind, sollte das Verhalten nicht stillschweigend gleichgesetzt werden. Plattform, Profiltyp und Clientversion können sich unterscheiden.
Rollout-Hinweise für verwaltete Macs
Bei wenigen Benutzern reicht oft eine manuelle Installation mit kontrolliertem Profilimport. In grösseren Umgebungen sollte Sophos Connect wie andere sicherheitsrelevante Clientsoftware behandelt werden.
Vor einem breiten Rollout klären:
- Welche Sophos-Connect-Version ist freigegeben?
- Welche macOS-Versionen sind im Einsatz?
- Gibt es Intel-Macs, Apple-Silicon-Macs oder beides?
- Wird IPsec, SSL VPN oder beides genutzt?
- Woher erhalten Benutzer das aktuelle Profil?
- Wer informiert Benutzer, wenn Profile neu importiert werden müssen?
- Welches Updateverfahren ist für Ausgangs- und Zielversion freigegeben, und wie läuft eine erforderliche Deinstallation mit anschliessender Neuinstallation ab?
- Microsoft Entra ID SSO ist für Windows ab Sophos Connect 2.4 und für macOS ab 2.1 dokumentiert, nicht für macOS 2.0. Die passende SFOS-Konfiguration und eine aktuelle Clientkonfiguration sind erforderlich. Authentifizierungsmethoden und Redirect URI prüfen; MFA bleibt ein separater Kontrollpunkt. Daraus folgt weder ein identischer Browserablauf noch eine Übertragbarkeit der Windows-GPO-Verteilung auf macOS.
- Wie erkennt der Helpdesk veraltete Profile?
- Werden VPN-Portal, MFA und Zertifikate separat überwacht?
Alte Installationspakete und alte Profile sollten aus internen Downloadablagen entfernt oder klar als veraltet markiert werden. Gerade bei Remote Access führt ein beliebiges altes Profil aus dem Downloadordner schnell zu unnötiger Fehlersuche. Die hier herangezogene offizielle Installationsanleitung beschreibt keine allgemeine MDM-Verteilung für das macOS-Paket. Deshalb sollte man keine Windows-Rezepte oder herstellerspezifischen MDM-Parameter auf macOS übertragen, ohne dass diese für die eigene Plattform belegt und getestet sind.
Sophos Connect sicher entfernen oder zurückrollen
Vor der Deinstallation die VPN-Verbindung trennen und das für eine spätere Wiederherstellung benötigte Profil kontrolliert sichern. Eine .ovpn-Datei enthält ein benutzerspezifisches Zertifikat samt privatem Schlüssel und gehört deshalb in einen geschützten Ablageort. Den Vorgang in einem Wartungsfenster mit lokalem oder zweitem Administrationszugang planen.
Ist Sophos Endpoint mit aktivem Manipulationsschutz installiert, diesen nicht vorsorglich ausschalten. Bei einer freigegebenen Deinstallation im macOS-Terminal mit Administratorrechten das dokumentierte Skript ausführen:
sudo /Library/Sophos\ Connect/uninstall.sh
Die Erfolgsmeldung lautet Sophos Connect has been uninstalled. Danach prüfen, dass Sophos Connect nicht mehr startet.
Wenn die Entfernung blockiert ist
Nicht entladene Sophos-Connect-Prozesse können mit dem Endpoint-Manipulationsschutz zusammenhängen. Bei diesem Fehlerbild Logs sichern, einen Neustart im Wartungsfenster durchführen und danach erneut prüfen. Bleibt die Entfernung blockiert, die konkrete Endpoint-/Clientkombination mit der IT oder Sophos klären.
Nur wenn dafür eine vorübergehende Schutzänderung ausdrücklich freigegeben ist, den Manipulationsschutz gezielt in Sophos Fusion (ehemals Sophos Central) ändern. Anschliessend den Schutz wieder einschalten und den aktiven Status am Endpoint und in der Verwaltung kontrollieren – auch wenn die Deinstallation scheitert.
Zur bisherigen Clientversion zurückkehren
Für einen sicheren Rückweg bleibt das zuvor freigegebene macOS-Paket bis zum Abschluss des Piloten kontrolliert verfügbar. Scheitert die neue Version, Sophos Connect mit dem unterstützten Skript entfernen, das vorherige freigegebene Paket installieren, das dazu passende Profil neu importieren und den vollständigen Abnahmetest wiederholen. Ein Rückweg auf eine Version vor 2.0 ist für SSL VPN ungeeignet, weil diese macOS-Versionen nur IPsec unterstützen. Vor dem Rückweg Versionsnummer, Zeitpunkt und Supportreport eines supportrelevanten Fehlers sichern. Die Versionsauswahl und der Remove-and-reinstall-Ablauf sind in Sophos Connect Client Version prüfen und sicher aktualisieren ausführlicher beschrieben. Ein Rückweg auf macOS-Client 2.0 erhält weder native ARM-Ausführung noch .pro-Provisioning oder Entra ID SSO. Wenn diese 2.1-Funktionen erforderlich sind, ist 2.0 kein gleichwertiger Rückweg; einen unterstützten Ersatzweg vorab freigeben und testen.
Fehler eingrenzen und eskalieren
Für die erste Eingrenzung im Client Events öffnen oder im Drei-Punkte-Menü Open VPN log wählen. Prüfen, ob Profiltyp, Benutzeridentität, macOS- und Sophos-Connect-Version zum Testfall passen. Wenn nur interne Namen scheitern, zuerst DNS und Profilstand untersuchen; wenn auch Zugriffe per IP-Adresse scheitern, sind Firewall-Regel, Routing, NAT oder Rückweg die nächsten Prüfpunkte.
Der ausführliche Ablauf nach Symptom steht im Sophos Connect Client Troubleshooting. Dort werden unter anderem Import- und Anmeldefehler, DNS nach Full-Tunnel-Verbindungen, hängende Oberfläche, MTU/MSS sowie die client- und firewallseitigen Logs zusammengeführt. Zertifikatsprüfungen oder Sicherheitskontrollen sollte man nicht umgehen, um eine Verbindung kurzfristig herzustellen.
Verbindung wird importiert, aber nicht aufgebaut
Zuerst prüfen, ob die Datei zum richtigen Protokoll gehört und ob die Sophos-Connect-Version dafür geeignet ist. SSL VPN auf macOS setzt Sophos Connect 2.0 oder neuer voraus. Danach Benutzerberechtigung, MFA, Zertifikat, Gateway, Uhrzeit der Firewall und erreichbaren VPN-Portal- beziehungsweise Gateway-FQDN prüfen. Nach der SFOS-22-Dokumentation spricht die Meldung Login failed. Wrong fingerprint of certificate. bei SSL VPN dafür, dass Profil, Identität, Domain oder Authentifizierungsmethode nicht zusammenpassen. In diesem Fall eine neue .ovpn-Datei mit der später verwendeten Anmeldemethode beziehen und importieren. Für SFOS 23 diese Zuordnung nicht als bestätigte Diagnose behandeln: Firewall- und Clientversion sowie Profilidentität dokumentieren und die versionsspezifische Klärung mit der IT oder Sophos vornehmen; Zertifikatsprüfungen nicht umgehen.
Interne Namen werden nicht aufgelöst
Bei SSL VPN auf macOS zuerst Sophos-Connect-Version und Profilstand prüfen, danach DNS-Server, Suchdomains und Firewall-Regeln. Wenn IP-Adressen funktionieren, Namen aber nicht, ist DNS wahrscheinlich. Wenn auch IP-Adressen nicht funktionieren, sind Routing, Firewall-Regeln, NAT oder Rückweg wahrscheinlicher.
Verbindung steht, aber kein Zugriff funktioniert
Dann liegt die Ursache häufig bei Firewall-Regeln, Routing, NAT oder Rückweg. Im Log Viewer sollte sichtbar sein, ob Traffic aus der VPN-Zone die erwartete Regel trifft. Für IPsec-Sonderfälle passt Sophos Firewall IPsec VPN Troubleshooting.
Nach Profiländerung funktioniert die Verbindung nicht mehr
Manuell importierte Profile: Nach Änderungen an Gateway, Zertifikat, Port, DNS, IP-Pool, Benutzergruppe oder Authentifizierung das Profil neu exportieren und importieren. Ein Clientupdate ersetzt kein altes Profil automatisch, macht eine unveränderte Konfiguration aber auch nicht automatisch ungültig.
Nach einem Firewall-Restore oder Konfigurationsimport gezielt vergleichen:
- IPsec: Bei geänderter Schnittstelle, Authentifizierungsmethode oder 2FA die aktuelle Konfigurationsdatei erneut importieren.
- SSL VPN: Bei geändertem Port, Protokoll, Interface oder Serverzertifikat in den SSL-VPN-Globaleinstellungen die
.ovpnerneut aus dem VPN Portal herunterladen und importieren.
Provisioning ab macOS-Client 2.1: Eine bereits importierte .pro ruft die für den Benutzer passenden IPsec- und SSL-VPN-Konfigurationen automatisch ab, solange Gatewayadresse (gateway) und VPN-Portal-Port (user_portal_port) unverändert bleiben. Nach Änderung dieser Werte die Provisioning-Datei aktualisieren und neu bereitstellen; der alte Abrufweg ist dann nicht mehr vorauszusetzen. Anschliessend Verbindung, MFA, DNS und erlaubte Zugriffe erneut prüfen. macOS-Client 2.0 benötigt weiterhin den manuellen Import.
Speichern von Zugangsdaten ist nicht sichtbar
Sophos hat diese Option für SSL VPN auf macOS in Sophos Connect 2.0 MR1 wieder aktiviert. Nach einem Update muss die Konfigurationsdatei neu importiert werden. In Umgebungen mit MFA zusätzlich prüfen, ob das Speichern von Zugangsdaten zum Sicherheitskonzept passt.
Sophos Connect öffnet sich nicht oder reagiert nicht
In Activity Monitor den Prozess Sophos Connect auswählen, mit Force Quit beenden und die Anwendung danach erneut aus Launchpad starten. Das beendet nur die festgefahrene Oberfläche; wiederholt sich der Fehler, Clientversion und Supportreport prüfen.
Nach dem Trennen funktioniert Webzugriff nicht mehr
Nach einem getrennten Full-Tunnel kann macOS weiterhin die internen DNS-Server verwenden. WLAN oder Ethernet kurz trennen und erneut verbinden. Tritt das wiederholt auf, Clientversion, Profil und DNS-Verhalten dokumentieren, statt DNS-Server dauerhaft manuell zu überschreiben.
Verbindung steht, aber grosse Transfers hängen
Wenn Login, DNS und kleine Zugriffe funktionieren, grössere Transfers aber hängen, zusätzlich MTU/MSS prüfen. Das Fehlerbild passt oft zu Fragmentierung, PPPoE, getunnelten Verbindungen oder einem asymmetrischen Pfad. Der Ablauf steht in Sophos Firewall MTU und MSS bei VPN-Problemen prüfen.
Supportdaten sammeln
Für eine Eskalation Zeitpunkt, Benutzer, macOS-Version, Sophos-Connect-Version, Profiltyp, Quellnetz und Zielsystem dokumentieren. Drei-Punkte-Menü > About > Generate technical support report erzeugt scvpntsr.zip mit VPN-Konfigurationen, Verbindungsereignissen, Provisioning-Details, SSO-Authentifizierungsinformationen, Browserdetails und Endpoint-Informationen. Die Datei kann sensible Daten enthalten und sollte nur über den freigegebenen Übertragungsweg an berechtigte Stellen weitergegeben werden; Kennwörter, OTPs oder private Schlüssel nie in den Tickettext kopieren. WebView2-Angaben in scgui.log betreffen nur Windows, nicht den macOS-Browser. Firewallseitige Logdateien ordnet Sophos Firewall Troubleshooting: Services und Logs ein.
Für eine ergänzende, rein lesende SCCLI-Prüfung auf einem Pilot-Mac steht die macOS-CLI-Kurzreferenz bereit. Sie ersetzt weder die Clientoberfläche noch einen bestandenen VPN-Test und begründet keine automatische MDM-Verteilung.
FAQ
Unterstützt Sophos Connect SSL VPN auf macOS?
Wird Apple Silicon unterstützt?
Funktioniert Sophos Connect nach dem Upgrade auf macOS 27 noch?
Unterstützt Sophos Connect auf macOS Microsoft Entra ID SSO?
auto, embedded, system, den Fallback und die Rückkehr zum Client. Compliance-Anforderungen erfüllen oder die IT kontaktieren; Conditional Access nicht abschwächen.Unterstützt Sophos Connect Provisioning-Dateien auf macOS?
.pro lädt IPsec (.scx) und die für den Benutzer berechtigten SSL-VPN-Konfigurationen (.ovpn) über das VPN Portal und ruft spätere Änderungen ab; die Datei ist selbst kein Tunnelprofil. Unterstützt sind passende Windows-Clients sowie Sophos Connect für macOS ab 2.1, nicht macOS 2.0 oder ältere Clients. IPsec-Provisioning benötigt Sophos Connect 2.1 oder neuer. Bei 2.0 auf macOS bleiben direkte Importe und kontrollierte manuelle Aktualisierung erforderlich.