Sophos Switch - Das müsst ihr über das neue Produkt wissen
Sophos hat seine Switch-Serie Ende 2021 als neue Access-Layer-Plattform eingeführt. Dieser Beitrag stammt aus jener Einführungsphase. Wir haben die damaligen Beobachtungen und Fotos beibehalten, zeitgebundene Prognosen aber klar als historischen Stand gekennzeichnet und die Produktübersicht auf den heutigen Funktionsumfang aktualisiert.
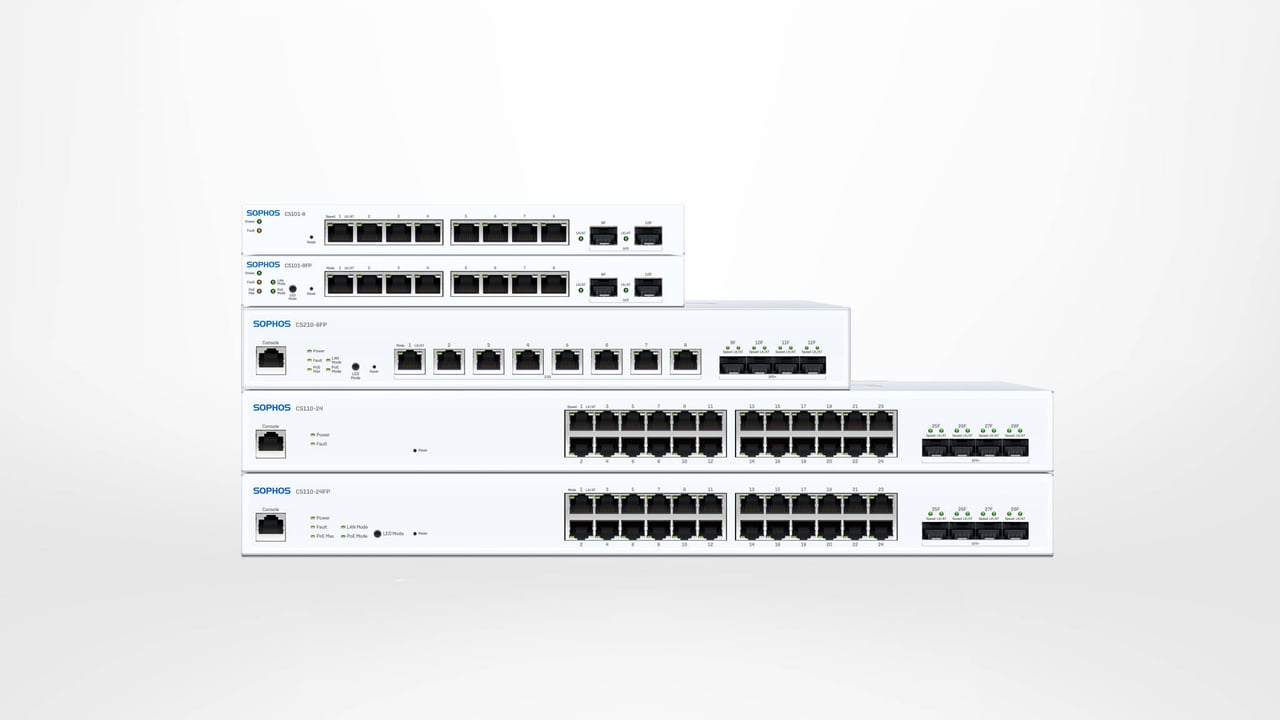
Hardware: aus 10 angekündigten Modellen wurden 11 dokumentierte Modelle
Zum Marktstart bestand die angekündigte Familie aus zehn Modellen. Die Modellnamen lassen weiterhin wesentliche Eigenschaften erkennen: CS bezeichnet die Produktfamilie, die nachfolgenden Ziffern ordnen Serie und Portzahl ein, und P beziehungsweise FP kennzeichnen PoE-Varianten mit unterschiedlichen Leistungsbudgets. Das damalige Beispiel CS110-48FP veranschaulicht dieses Schema:

Modellfamilie zum Marktstart 2021
- 100 Series mit 1-Gbit/s-Kupferports:
CS101-8,CS101-8FP,CS110-24,CS110-24FP,CS110-48,CS110-48PundCS110-48FP - 200 Series mit Multigigabit-Ports:
CS210-8FP,CS210-24FPundCS210-48FP
Die im ursprünglichen Beitrag als „Mitte 2022“ angekündigten CS210-24FP und CS210-48FP wurden später für die zentrale Verwaltung freigegeben. Inzwischen führt die technische Dokumentation zusätzlich den CS1010-8FP mit acht Kupferports bis 10 Gbit/s. Damit umfasst die dokumentierte Hardwarefamilie elf Modelle. Diese Aufzählung belegt jedoch keine aktuelle Lieferbarkeit.
Für die Auswahl zählen nicht nur Portzahl und Linkrate, sondern auch Uplinks, PoE-Standard, gesamtes PoE-Budget, Verkabelung, Kühlung und Geräusch. Die vollständige aktuelle Matrix und eine prüfbare Auswahl findet ihr unter Sophos Switch Modelle und Management auswählen.
Testgerät aus der Einführungsphase
Wir erhielten im Oktober 2021 einen Sophos Switch CS110-48P als Testgerät von Sophos. Die folgenden Fotos dokumentieren das damals getestete Gerät; sie sind keine Abbildung des gesamten heutigen Portfolios.


Lokale oder zentrale Verwaltung
Sophos Switches lassen sich lokal über Weboberfläche und CLI verwalten. Je nach Aufgabe stehen ausserdem die gerätebezogene REST API und SNMP zur Verfügung. Die zentrale Verwaltung, die beim Start noch einen begrenzten Funktionsumfang hatte, ist heute deutlich breiter: Sophos hat unter anderem VLAN- und Portfunktionen, Layer-3-Funktionen, DHCP-Relay und -Snooping, Sicherungen, STP-Verwaltung sowie virtuelle Stacks ergänzt.
Die frühere Konsole Sophos Central heisst heute Sophos Fusion. Dieser Beitrag verwendet für den aktuellen Stand den neuen Namen; die Screenshots von 2021 zeigen weiterhin die damalige Central-Oberfläche.
Für den Betrieb sollte ein Verwaltungsweg als führend festgelegt werden:
- Lokal: geeignet für einen bewusst lokal administrierten Einzel-Switch oder einen isolierten Betrieb. Web-GUI, CLI und REST API ändern den einzelnen Switch direkt; SNMP dient der Überwachung.
- Sophos Fusion: geeignet für zentrale Sicht, mehrere Switches oder Standorte, Sites und virtuelle Stacks sowie produktübergreifende Funktionen. Für Verwaltung und Änderungen über Sophos Fusion ist pro eingesetztem Switch ein passendes Switch Support and Services-Abonnement erforderlich.
Lokale Änderungen werden nicht automatisch als Konfiguration mit Sophos Fusion synchronisiert. Deshalb sollte nicht ohne dokumentierten Grund zwischen beiden Wegen gewechselt werden. Lizenzumfang und Verhalten ohne gültiges Abonnement erklärt Wie wird Sophos Central lizenziert?; Garantie und RMA behandelt Sophos Hardware Warranty.
Lokale Weboberfläche: historische Screenshots
Die lokale GUI bot bereits auf dem Testgerät eine responsive Oberfläche, Darkmode und mehrere Sprachen. Die folgenden Bilder zeigen den Firmwarestand aus der Einführungsphase und dürfen nicht als aktuelle Menüreferenz verstanden werden:


CLI und REST API erfordern eigene Zugriffs- und Sicherheitsentscheidungen. Die Anleitung Sophos Switch über CLI und REST API verwalten beschreibt Authentifizierung, sichere Nutzung und Grenzen beider Wege. Für externe Überwachung führt SNMP-Monitoring für Sophos Switch konfigurieren durch Benutzer, Benachrichtigungen und Tests.
Zentrale Verwaltung: vom frühen Central-Stand zu Sophos Fusion
Im Dezember 2021 waren in Sophos Central bereits Geräteübersicht, VLANs, Port-Einstellungen, Aufgaben und Diagnoseansichten sichtbar. Die folgenden Screenshots halten diesen frühen Stand fest:


Für eine heutige Inbetriebnahme reicht die Seriennummer allein nicht. IP-Konfiguration, DNS, ausgehende Ziele, Tenant, Site oder Stack und der spätere Synchronisationsstatus müssen vorbereitet und geprüft werden. Das Runbook Sophos Switch in Sophos Fusion registrieren führt durch Bootstrap, Registrierung und Abnahme.
Was aus den damaligen Funktionsankündigungen geworden ist
Beim Marktstart war absehbar, dass die Software nach und nach erweitert würde. Diese Entwicklung ist inzwischen anhand datierter Release Notes nachvollziehbar. Unter anderem kamen zentrale CLI-Befehle, weitere VLAN- und Layer-3-Funktionen, Backup-Verwaltung, zusätzliche STP-Funktionen und Switch Stacking hinzu. Die pauschale Aussage von 2021, die Software sei „noch nicht fertig“, ist deshalb heute keine brauchbare Produktbewertung mehr. Entscheidend ist, ob der aktuelle Funktionsumfang den konkreten Netzplan abdeckt.
Dazu gehören insbesondere:
- Segmentierung: VLANs reduzieren Broadcast-Domänen und können Sicherheitszonen am Access Layer trennen. Planung und Umsetzung beschreibt VLANs auf Sophos Switch konfigurieren.
- Firmwarebetrieb: Eine historische Release Note ist keine Empfehlung für eine heutige Zielversion. Updates, Rollback und Recovery gehören in ein Wartungsfenster; siehe Sophos Switch Firmware aktualisieren, zurückrollen und wiederherstellen.
- Zentrale Flotte: Sites, virtuelle Stacks, Synchronisationsstatus und Konfigurationsquelle müssen im Tagesbetrieb eindeutig bleiben; siehe Sophos Switch: Flotte, Synchronisierung, Sites und Stacks betreiben.
Verfügbarkeit: damalige Prognose und heutige Prüfung
Der ursprüngliche Artikel erwartete erste Lieferungen Mitte Dezember 2021 und eine Entspannung der knappen Stückzahlen im Februar oder März 2022. Das war eine zeitgebundene Prognose während der damaligen Chipkrise und ist heute nicht mehr entscheidungsrelevant.
Für aktuelle Projekte gilt: Die technische Modelldokumentation belegt Eigenschaften, aber weder Lagerbestand noch kommerzielle Verfügbarkeit. Prüft deshalb vor einer Bestellung die exakte Modell- und Artikelnummer, den aktuellen Lieferstatus und den Produktlebenszyklus.
Fazit
Die historische Grundidee ist erhalten geblieben: Sophos Switch ergänzt Firewalls und Access Points um kabelgebundene Access-Layer-Switches, die lokal oder zentral verwaltet werden können. Die zentrale Plattform hat seit 2021 wesentliche Betriebsfunktionen ergänzt. Das macht die Serie jedoch nicht automatisch zur besten Wahl für jedes Netz.
Für eine belastbare Entscheidung werden Port- und Uplinkbedarf, PoE-Budget, Layer-2- und Layer-3-Funktionen, Redundanz, Verwaltung, Lizenzkosten und Lebenszyklus gegen die Projektanforderungen geprüft. Insbesondere ersetzt die Integration in Sophos Fusion keine technische Anforderungsliste. Für Core-Switch-Anforderungen oder Funktionen ausserhalb der dokumentierten Access-Layer-Ausrichtung müssen weiterhin Alternativen bewertet werden.