
Sophos Switch – Cosa c'è da sapere sul nuovo prodotto
Sophos ha lanciato la serie Switch alla fine del 2021 come nuova piattaforma di livello accesso. Questo articolo risale a quella fase. Abbiamo conservato osservazioni e fotografie originali, ma indicato chiaramente come storiche le previsioni legate al tempo e aggiornato la panoramica alle funzioni attuali.
Hardware: da 10 modelli annunciati a 11 modelli documentati
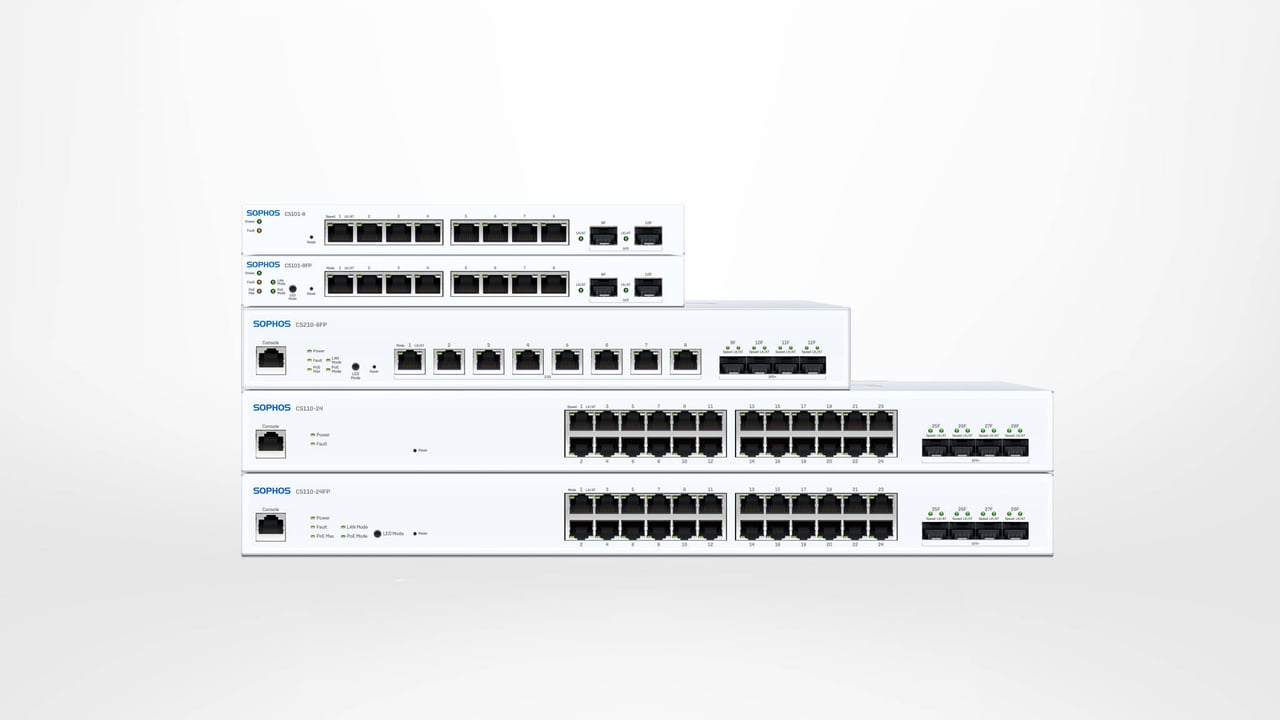
Al lancio erano stati annunciati dieci modelli. I nomi ne indicano ancora le caratteristiche principali: CS identifica la famiglia, le cifre successive la serie e il numero di porte, mentre P e FP distinguono varianti PoE con budget diversi. L’esempio CS110-48FP illustra lo schema:

Gamma di modelli al lancio nel 2021
- Serie 100 con porte in rame da 1 Gbit/s:
CS101-8,CS101-8FP,CS110-24,CS110-24FP,CS110-48,CS110-48PeCS110-48FP - Serie 200 con porte multigigabit:
CS210-8FP,CS210-24FPeCS210-48FP
L’articolo originale annunciava CS210-24FP e CS210-48FP per «metà 2022»; in seguito ne è stata abilitata la gestione centrale. La documentazione tecnica include ora anche CS1010-8FP, con otto porte in rame fino a 10 Gbit/s. La gamma documentata comprende quindi undici modelli, ma l’elenco non ne conferma la disponibilità attuale.
La scelta dipende non solo da porte e velocità, ma anche da uplink, standard e budget PoE, cablaggio, raffreddamento e rumorosità. Consultate Scegliere modello e gestione di Sophos Switch.
Dispositivo di prova del periodo di lancio
Sophos ci ha fornito un Sophos Switch CS110-48P da provare nell’ottobre 2021. Le fotografie seguenti documentano quel dispositivo e non rappresentano l’intera gamma attuale.


Gestione locale o centrale
I Sophos Switches possono essere gestiti localmente tramite interfaccia web e CLI. Secondo l’attività sono disponibili anche API REST del dispositivo e SNMP. La gestione centrale, limitata al lancio, oggi comprende funzioni VLAN e porte, Layer 3, relay e snooping DHCP, backup, gestione STP e stack virtuali.
La console prima chiamata Sophos Central si chiama ora Sophos Fusion. L’articolo usa il nuovo nome per lo stato attuale; gli screenshot del 2021 mostrano ancora l’interfaccia Central di allora.
È opportuno definire un unico metodo di gestione come riferimento operativo:
- Locale: adatto a un singolo switch gestito consapevolmente in locale o a un ambiente isolato. Interfaccia web, CLI e API REST modificano direttamente il dispositivo; SNMP serve al monitoraggio.
- Sophos Fusion: adatto a visibilità centrale, più switch o sedi, siti e stack virtuali e funzioni tra prodotti. Gestione e modifiche tramite Sophos Fusion richiedono un abbonamento Switch Support and Services adeguato per ogni switch.
Le modifiche locali non diventano automaticamente la configurazione di Sophos Fusion. Evitate di alternare i due metodi senza un motivo documentato. Come viene concesso in licenza Sophos Central? spiega la licenza; Garanzia hardware Sophos tratta garanzia e RMA.
Interfaccia web locale: screenshot storici
Sul dispositivo di prova, la GUI locale offriva già un’interfaccia adattiva, la modalità scura e diverse lingue. Le immagini seguenti mostrano il firmware del periodo di lancio e non devono essere considerate un riferimento per i menu attuali:


Gestione centrale: dalla prima versione di Central a Sophos Fusion
Nel dicembre 2021, Sophos Central mostrava già una panoramica dei dispositivi, le VLAN, le impostazioni delle porte, le attività e le viste diagnostiche. Gli screenshot seguenti documentano questa fase iniziale:


Cosa è successo agli annunci di funzionalità originali
Al lancio era chiaro che il software sarebbe stato ampliato gradualmente. Le note di rilascio datate documentano questa evoluzione: comandi CLI centrali, ulteriori funzioni VLAN e Layer 3, backup, nuove funzioni STP e stacking. La generica affermazione del 2021 secondo cui il software non era «ancora finito» non è più una valutazione utile. Conta che le funzioni attuali soddisfino il progetto di rete concreto.
In particolare, occorre considerare:
- Segmentazione: le VLAN riducono i domini di broadcast e possono separare le zone di sicurezza al livello accesso. Consultate Configurare le VLAN su Sophos Switch.
- Firmware: una nota di rilascio storica non raccomanda la versione target attuale. Aggiornamento, rollback e ripristino vanno eseguiti in una finestra di manutenzione; consultate Aggiornare, ripristinare e recuperare il firmware Sophos Switch.
- Flotta centrale: siti, stack virtuali, stato di sincronizzazione e origine della configurazione devono restare inequivocabili; consultate Gestire una flotta Sophos Switch: sincronizzazione, siti e stack.
Disponibilità: le previsioni originali e cosa controllare oggi
L’articolo originale prevedeva le prime consegne a metà dicembre 2021 e un miglioramento tra febbraio e marzo 2022. Era una previsione legata alla carenza di chip di allora e non è più rilevante.
La documentazione tecnica conferma caratteristiche, non scorte o disponibilità commerciale. Prima di ordinare, verificate modello e codice prodotto esatti, tempi di consegna e ciclo di vita.
Conclusioni
L’idea originale rimane: Sophos Switch completa firewall e access point con switch cablati di livello accesso, gestibili localmente o centralmente. Dal 2021 la piattaforma centrale ha acquisito importanti funzioni operative, ma questo non rende automaticamente la gamma la scelta migliore per ogni rete.
Per una decisione solida, confrontate porte e uplink, budget PoE, funzioni Layer 2 e 3, ridondanza, gestione, licenze e ciclo di vita con i requisiti del progetto. L’integrazione in Sophos Fusion non sostituisce un elenco tecnico dei requisiti. Per un core switch o funzioni fuori dall’ambito documentato del livello accesso occorre valutare alternative.
