Sophos Switch – Ce qu'il faut savoir sur le nouveau produit
Sophos a lancé sa gamme Switch fin 2021 comme nouvelle plate-forme de couche d’accès. Cet article date de cette période. Nous avons conservé les observations et les photos d’origine, tout en signalant clairement les prévisions devenues historiques et en actualisant la présentation des fonctions.
Matériel : de 10 modèles annoncés à 11 modèles documentés
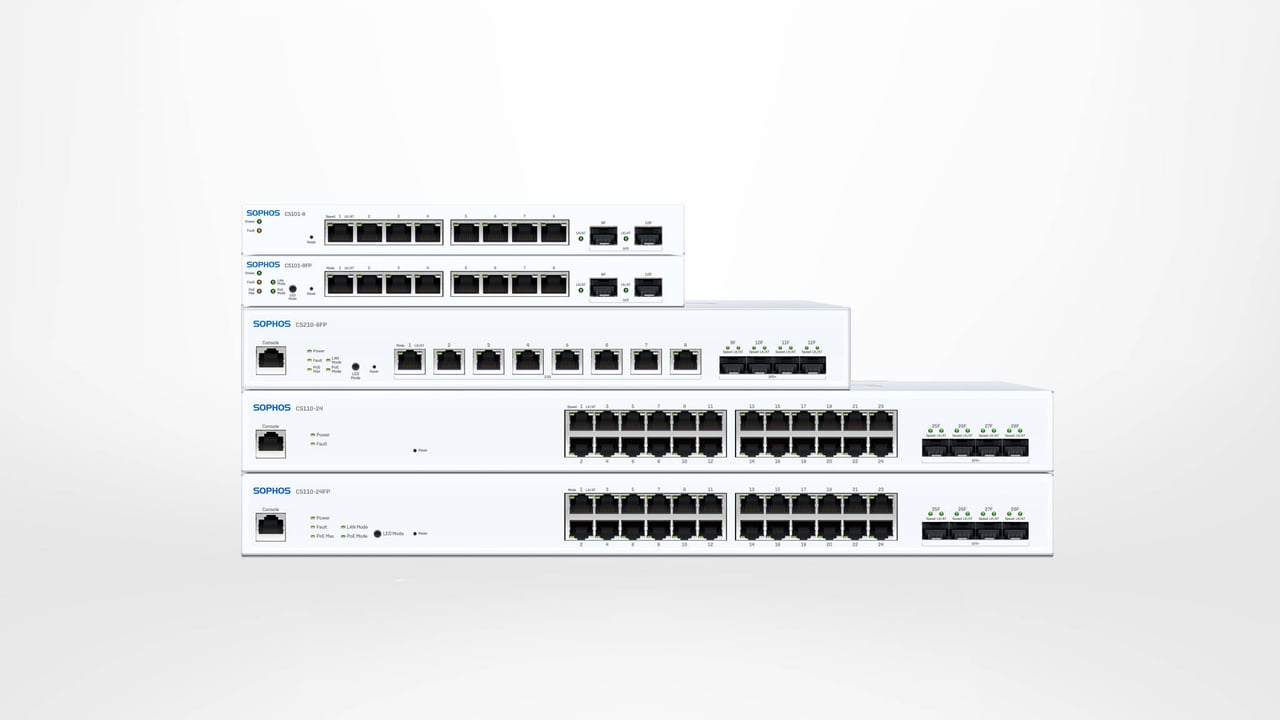
Au lancement, la gamme annoncée comptait dix modèles. Leur nom indique toujours des caractéristiques essentielles : CS désigne la famille, les chiffres suivants la série et le nombre de ports, tandis que P et FP distinguent des variantes PoE aux budgets différents. L’exemple CS110-48FP illustre ce principe :

Gamme de modèles au lancement en 2021
- Série 100 avec ports cuivre 1 Gbit/s :
CS101-8,CS101-8FP,CS110-24,CS110-24FP,CS110-48,CS110-48PetCS110-48FP - Série 200 avec ports multigigabit :
CS210-8FP,CS210-24FPetCS210-48FP
L’article initial annonçait les CS210-24FP et CS210-48FP pour « mi-2022 » ; leur gestion centralisée a ensuite été activée. La documentation technique répertorie désormais aussi le CS1010-8FP, doté de huit ports cuivre jusqu’à 10 Gbit/s. La gamme documentée comprend donc onze modèles, sans que cette liste confirme leur disponibilité actuelle.
Le choix dépend non seulement du nombre et du débit des ports, mais aussi des liaisons montantes, de la norme et du budget PoE, du câblage, du refroidissement et du bruit. Consultez Choisir un modèle Sophos Switch et son mode de gestion.
Appareil de test de la période de lancement
Sophos nous a fourni un Sophos Switch CS110-48P à tester en octobre 2021. Les photos suivantes documentent cet appareil ; elles ne représentent pas toute la gamme actuelle.


Gestion locale ou centrale
Les Sophos Switches se gèrent localement via l’interface web et la CLI. Selon la tâche, l’API REST de l’appareil et SNMP sont également disponibles. La gestion centralisée, encore limitée au lancement, couvre aujourd’hui bien davantage de fonctions : VLAN et ports, couche 3, relais et snooping DHCP, sauvegardes, STP et piles virtuelles.
L’ancienne console Sophos Central s’appelle désormais Sophos Fusion. L’article emploie le nouveau nom pour l’état actuel ; les captures de 2021 montrent toujours l’interface Central de l’époque.
Il convient de choisir un mode de gestion de référence pour l’exploitation quotidienne :
- Local : adapté à un switch unique géré volontairement sur place ou à un environnement isolé. L’interface web, la CLI et l’API REST modifient directement l’appareil ; SNMP sert à la supervision.
- Sophos Fusion : adapté à la visibilité centralisée, aux parcs multisites, aux sites et piles virtuelles et aux fonctions interproduits. La gestion et les modifications via Sophos Fusion exigent un abonnement Switch Support and Services approprié pour chaque switch.
Les modifications locales ne deviennent pas automatiquement la configuration de Sophos Fusion. Évitez d’alterner entre les deux modes sans raison documentée. Comment Sophos Central est-il concédé sous licence ? explique la licence ; Garantie matérielle Sophos traite la garantie et le RMA.
Interface web locale : images historiques
Sur l’appareil de test, l’interface graphique locale proposait déjà un affichage adaptatif, un mode sombre et plusieurs langues. Les images suivantes montrent le firmware de la période de lancement et ne doivent pas servir de référence pour les menus actuels :


Gestion centrale : des débuts de Central à Sophos Fusion
En décembre 2021, Sophos Central affichait déjà une vue d’ensemble des appareils, les VLAN, les paramètres des ports, les tâches et des vues de diagnostic. Les captures d’écran suivantes témoignent de cette première étape :


Ce qui est arrivé aux annonces de fonctionnalités originales
Au lancement, il était clair que le logiciel évoluerait progressivement. Les notes de version datées permettent désormais de suivre cette évolution : commandes CLI centralisées, fonctions VLAN et couche 3 supplémentaires, sauvegardes, fonctions STP et empilage. L’affirmation générale de 2021 selon laquelle le logiciel n’était « pas encore terminé » n’est donc plus une évaluation utile. Il faut vérifier si les fonctions actuelles couvrent le plan réseau concret.
Il faut notamment examiner les points suivants :
- Segmentation : les VLAN réduisent les domaines de diffusion et peuvent séparer les zones de sécurité sur la couche d’accès. Consultez Configurer les VLAN sur Sophos Switch.
- Firmware : une ancienne note de version ne recommande pas la version cible actuelle. Mise à jour, retour arrière et récupération doivent avoir lieu dans une fenêtre de maintenance ; consultez Mettre à jour, restaurer et récupérer le firmware Sophos Switch.
- Parc centralisé : sites, piles virtuelles, état de synchronisation et source de configuration doivent rester sans ambiguïté ; consultez Exploiter un parc Sophos Switch : synchronisation, sites et piles.
Disponibilité : la prévision initiale et les vérifications actuelles
L’article initial prévoyait les premières livraisons mi-décembre 2021 et une amélioration en février ou mars 2022. Cette prévision liée à la pénurie de composants de l’époque n’est plus pertinente aujourd’hui.
La documentation technique confirme des caractéristiques, pas le stock ni la disponibilité commerciale. Avant toute commande, vérifiez le modèle et la référence exacts, le délai actuel et le cycle de vie.
Conclusion
L’idée d’origine demeure : Sophos Switch complète les pare-feux et points d’accès avec des switches filaires de couche d’accès, administrables localement ou de manière centralisée. La plate-forme centrale a gagné des fonctions d’exploitation importantes depuis 2021, sans que la gamme devienne automatiquement le meilleur choix pour chaque réseau.
Pour décider de manière fiable, comparez les besoins en ports et liaisons montantes, le budget PoE, les fonctions de couche 2 et 3, la redondance, la gestion, les licences et le cycle de vie aux exigences du projet. L’intégration Sophos Fusion ne remplace pas un cahier des charges. Un besoin de core switch ou de fonctions hors du périmètre documenté impose d’évaluer d’autres solutions.