
Reinstallare Sophos Firewall OS: reimage via USB
Un reimage reinstalla completamente il sistema operativo Sophos Firewall. Il processo è destinato a situazioni di ripristino, sistemi di laboratorio, modifiche al modello o una reinstallazione pulita. Per le normali modifiche alla versione, un aggiornamento del firmware tramite l’interfaccia di amministrazione web è solitamente la scelta migliore.
⚠️ Importante: un reimage sovrascrive completamente il firewall. Configurazione, log locali, certificati, report e dati degli account scompaiono dal dispositivo. Prima di iniziare, conserva all’esterno un backup, la relativa Encryption password e la Secure Storage Master Key (SSMK) associata. Un backup creato dopo aver impostato o modificato la SSMK può essere ripristinato solo con quella specifica chiave; conserva quindi anche le chiavi precedenti.
Reimage, aggiornamento firmware o Factory Reset?
| Procedura | Scopo | Uso tipico |
|---|---|---|
| Aggiornamento firmware | Aggiorna SFOS a una versione diversa | Manutenzione normale tramite Backup e firmware > Firmware |
| Rollback | Tornare a una versione firmware installata in precedenza | Problemi dopo un aggiornamento, finché il firmware precedente è ancora disponibile |
| Factory Reset | Azzerare la configurazione | Il dispositivo mantiene la versione SFOS installata, ma perde la configurazione |
| Reimage | Reinstallare SFOS dalla chiavetta USB | Sistema danneggiato, reinstallazione pulita, cambio di versione incompatibile o recovery |
Il rollback ripristina anche la configurazione precedente: Sophos Firewall conserva il firmware attivo e quello precedente, con le rispettive configurazioni, in partizioni indipendenti. Le impostazioni non sono condivise tra le partizioni. Tornare al firmware precedente ripristina quindi anche la sua vecchia configurazione, non quella attuale. Occorre tenerne conto nella scelta del percorso di recovery; questo non garantisce un rollback testato nel proprio ambiente.
Per un aggiornamento normale, consultare prima l’articolo Sophos Firewall: eseguire l’aggiornamento del firmware SFOS. Anche un Factory Reset non è la stessa cosa di un reimage: ripristina la configurazione, ma non rimuove tutti i dati locali come una reinstallazione completa. La guida pubblica di SFOS 22 si contraddice sull’SSMK: la pagina specifica del reset afferma che viene conservato, mentre la pagina generale del firmware ne indica la rimozione. La chiave deve quindi essere salvata esternamente prima di ogni reset e il suo stato verificato dopo. Se il firewall deve davvero tornare a uno stato predefinito pulito, inclusi log, report e dati operativi locali, il reimage è la strada più adatta. Per le XGS Appliance con firmware danneggiato, Sophos fa riferimento alla procedura di reimage poiché la procedura di recovery con SFLoader non è disponibile su XGS Appliance.
Ripristinare Sophos Firewall alle impostazioni di fabbrica spiega il processo sicuro in WebAdmin e le diverse sequenze hardware per i modelli XGS Appliance.
Quando evitare un reimage
Il reimage è la soluzione di recovery più drastica. Se il normale accesso amministrativo è ancora disponibile, conviene prima verificare se basta un intervento meno invasivo.
| Situazione | Meglio controllare prima |
|---|---|
| WebAdmin si blocca, ma il traffico continua | Riavviare specificamente la GUI WebAdmin |
| Servizio singolo non risponde | Riavviare in sicurezza Sophos Firewall Services |
| Aggiornamento firmware in sospeso | Aggiornamento del firmware e piano di rollback invece di reimage |
| La configurazione deve essere eliminata | Il ripristino delle impostazioni di fabbrica può essere sufficiente se SFOS stesso è integro |
| Il problema è lo spazio di archiviazione o i report | Controlla lo spazio di archiviazione, i report e i registri |
| Il caso di supporto è ancora in corso | Eseguire preventivamente il backup dei registri, degli archivi di supporto e degli errori attuali |
Il reimage è utile se il sistema operativo è danneggiato, si desidera una ricostruzione pulita oppure se il supporto Sophos o il piano di ripristino specificano questo percorso. Di solito è troppo presto per la normale manutenzione, problemi individuali della GUI o problemi di prestazioni inspiegabili.
Se il firewall si avvia in modalità Failsafe, prima di un Reboot, Factory Reset o reimage è necessario salvare la causa rilevata. Verificare una Sophos Firewall in modalità Failsafe mostra il comando show failure-reason e le decisioni successive sicure.
Backup prima del reimage
Prima di un reimage produttivo, prepara questi punti:
- Scarica il backup della configurazione corrente e archivialo in modo sicuro.
- Documenta la chiave master di archiviazione sicura se il backup contiene dati dell’account crittografati.
- Controllare lo stato della licenza, il numero di serie e l’associazione a Sophos Fusion (in precedenza Sophos Central).
- Documentare modello, revisione, versione SFOS attuale, build, versione di destinazione e versione del backup.
- Annotare separatamente i dati WAN, VLAN, percorsi statici, parametri VPN e informazioni speciali HA.
- Pianificare le finestre di manutenzione poiché il firewall non proteggerà ed elaborerà il traffico durante il reimage.
- Garantire l’accesso locale all’apparecchio, all’alimentatore, alla porta USB e alla porta di gestione.
- Controllare preventivamente il processo di ripristino, in particolare per i cluster HA e le posizioni VPN critiche.
- Eseguire il backup dei registri o degli archivi di supporto se la causa deve essere analizzata in seguito.
Le nozioni di base pertinenti sono reperibili in Sophos Firewall: Creazione e ripristino di un backup, Sophos Firewall: verifica dell’upgrade a SFOS 22 e Cluster HA di Sophos Firewall: attivo-passivo, attivo-attivo e dispositivo ausiliario.
Se il reimage fa parte di uno scenario RMA o HA, questa documentazione diventa ancora più importante. In quel caso non conta solo la versione principale, ma anche la build. Un dispositivo sostitutivo dovrebbe corrispondere al firewall sano oppure essere portato consapevolmente alla versione di destinazione prima di iniziare backup, trasferimento licenza e riconfigurazione HA.
Verificare in anticipo la compatibilità del restore
La parte più importante di un reimage non è la scrittura sulla chiavetta USB, ma il successivo ripristino riuscito. Un backup non dovrebbe essere valutato solo per la prima volta dopo la reinstallazione.
Chiarire in anticipo:
| punto | Perché importante |
|---|---|
| Versione di backup | Un backup non può essere ripristinato a piacimento su una versione SFOS precedente o più recente. |
| Modello target | Il numero di porte, i nomi delle interfacce e la classe del modello influenzano il ripristino e la mappatura delle porte. |
| Secure Storage Master Key | Senza la SSMK corretta, dopo il restore mancheranno i dati protetti degli account. |
| Licenza e account | Dopo un reimage o un cambio di modello, il firewall deve essere nuovamente associato e dotato della licenza corretta. |
| Ruolo HA | Nei cluster deve essere chiaro se si sta ricostruendo il primario o l’ausiliario iniziale. |
| Configurazione legacy | Il vecchio IPsec di accesso remoto o i blocchi degli aggiornamenti dovrebbero essere conosciuti prima del ripristino. |
Quando si sostituisce l’hardware, si esegue la migrazione da XG a XGS Appliance o si ripristina su un altro modello, è necessario verificare anche se l’assistente di ripristino del backup è disponibile e se l’assegnazione della porta è corretta prima del ripristino finale. Il processo è descritto in Creare o ripristinare un backup di Sophos Firewall.
Per HA e RMA vale come regola pratica: versione firmware e build dei dispositivi coinvolti devono essere controllate prima del restore. Se la vecchia versione firmware necessaria non può più essere scaricata normalmente, non bisogna improvvisare, ma coinvolgere Sophos Support o il processo di supporto esistente.
Requisiti
- Appliance hardware Sophos. La procedura USB e LED seguente è riferita a questo caso.
- Chiavetta USB con almeno 4 GB di spazio di archiviazione.
- Computer Windows, macOS o Linux per creare la chiavetta USB avviabile.
- Strumento per scrivere l’immagine ISO, ad esempio balenaEtcher.
- Accesso locale all’apparecchio.
- Opzionale: cavo da USB a micro USB o adattatore COM RJ45 per la segnalazione dello stato e la risoluzione dei problemi tramite la console seriale.
Per reinstallare la stessa versione del firmware non serve un abbonamento di supporto. Se con il reimage si passa a un’altra versione, si applicano invece le condizioni di licenza e supporto previste per gli aggiornamenti firmware.
Gestire separatamente Software e Virtual Appliance
Sophos consente il reimage anche di Software e Virtual Appliance, ma cambiano immagine e metodo di installazione. Una Software Appliance su hardware x86-64 usa l’ISO SW. L’installazione formatta e ripartiziona il disco, eliminando anche il sistema operativo esistente. I requisiti minimi di SFOS 22 sono Legacy BIOS, 4 GB di RAM, HDD o SSD da 32 GB e due schede di rete; Sophos consiglia 64 GB di capacità disco.
Una Virtual Appliance usa invece il pacchetto del proprio hypervisor, per esempio VI-22.0.2_MR-2.VMW-546.zip per VMware. Distribuiscila seguendo la guida della piattaforma e usa esclusivamente la funzione SFOS integrata per backup e restore: secondo Sophos, snapshot dell’hypervisor e backup di terze parti non sono un’alternativa supportata. I passaggi seguenti sulla chiavetta USB fisica e sui LED XGS Appliance non si applicano quindi senza modifiche ai sistemi virtuali.
Prima di un upgrade a SFOS 22.0 o successivo: Le Software e Virtual Appliance non ancora rivendicate, così come i firewall Azure e AWS BYOL, devono prima essere rivendicati nell’account Sophos (Sophos Fusion o Sophos Central). È un prerequisito dell’upgrade da soddisfare prima del cambio di versione; la registrazione successiva durante il setup non lo sostituisce. Questo non impone una rivendicazione per ogni reinstallazione hardware della stessa versione firmware.
1. Scarica l’immagine di installazione SFOS appropriata
L’immagine del programma di installazione è ottenuta dalla pagina di download ufficiale di Sophos:
- Scaricare l’installer corrente di Sophos Firewall.
- Per i dispositivi hardware Sophos, selezionare la versione SFOS desiderata in Hardware Installers.
- Accetta i termini della licenza e scarica l’immagine ISO.
Per le appliance hardware viene comunemente utilizzata un’immagine con il prefisso HW. Le appliance software e virtuali utilizzano tipi di immagine diversi. È decisivo che piattaforma, versione di destinazione e piano di restore siano coerenti. Un’immagine errata non è un piccolo difetto estetico, ma può bloccare il processo di recovery.
Nome del file dell’immagine del programma di installazione
Esempio disponibile il 5 settembre 2026: HW-22.0.2_MR-2-546.iso
| componente | Significato |
|---|---|
HW | Installer per appliance hardware Sophos |
22.0.2 | Versione SFOS |
MR-2 | Maintenance Release 2 |
546 | Numero di build |
.iso | Immagine ISO per chiavetta USB o installazione software |
Le parti più importanti del nome del file:
Tipo di piattaforma o dispositivo
- HW: immagine ISO per i dispositivi hardware Sophos. Questa variante è solitamente necessaria per ricreare l’immagine di un’XGS Appliance.
- SW: immagine ISO per Sophos Firewall come appliance software.
- VI: pacchetto immagine per Sophos Firewall come Virtual Appliance.
- AMI: immagine per Amazon AWS.
- AZU: immagine per Microsoft Azure.
Piattaforma di virtualizzazione per file VI
- HYV: Microsoft Hyper-V.
- KVM: KVM.
- VMW: VMware Hypervisor.
- XEN: Xen.
Tipo di rilascio
- GA: General Availability. È una versione principale o intermedia generalmente disponibile, spesso con nuove funzioni.
- MR: Maintenance Release. Un MR contiene soprattutto correzioni, miglioramenti della stabilità e adeguamenti di sicurezza all’interno di una versione esistente.
estensione file
- .iso: immagine ISO che può essere scritta su una chiavetta USB o utilizzata per appliance software.
- .zip: archivio con file immagine per Virtual Appliances.
- .sig: immagine firmata per determinati modelli di appliance o scenari di aggiornamento.
Nei sistemi di produzione la versione di destinazione va scelta in base allo stato del supporto, alla compatibilità del backup e al piano di recovery, non soltanto in base al nome file più alto. In un caso di supporto va usata la versione concordata con Sophos.
Per un reimage XGS Appliance, ad esempio, è pertinente un file del tipo HW-22.0.2_MR-2-546.iso. SW, VI, AMI o AZU sono destinati ad altre piattaforme e non devono essere utilizzati per un dispositivo hardware.
Verificare autenticità e integrità del download
Il prefisso HW da solo non conferma che un’immagine supporti lo specifico dispositivo. L’indice Hardware Installers elenca immagini e build per serie hardware o piattaforma; usalo per selezionare la serie o piattaforma pianificata e la build di destinazione, non per dedurre che vi sia elencato un modello esatto di appliance. Se l’applicabilità al modello o alla build esatti non è certa, interrompi il processo e chiariscila tramite il supporto Sophos o il contesto del ciclo di vita Avanet esistente prima di scaricare o installare.
Per un download controllato esegui quattro verifiche:
- Ottieni l’immagine solo dal download HTTPS indicato sopra su
download.sophos.com, non da mirror, forum o vecchi archivi locali. - Confronta prefisso, versione, tipo di release e build nel nome del file con il piano di reimage e restore.
- Registra nome, dimensione del file e valore SHA-256 calcolato localmente nel verbale di change o recovery.
- Se il portale o il supporto fornisce una checksum per quello specifico file, confrontala carattere per carattere. In caso di differenza, elimina il file e scaricalo nuovamente.
Calcola SHA-256 in Windows con certutil -hashfile HW-22.0.2_MR-2-546.iso SHA256, in macOS con shasum -a 256 HW-22.0.2_MR-2-546.iso oppure in Linux con sha256sum HW-22.0.2_MR-2-546.iso. Un hash calcolato solo localmente rileva modifiche successive tra download, archiviazione e uso, ma senza un valore di riferimento affidabile non prova la provenienza. L’autenticità dipende quindi ancora dal download HTTPS ufficiale e, quando disponibile, dalla checksum del produttore fornita separatamente.

2. Crea una chiavetta USB avviabile
La chiavetta USB viene formattata quando viene scritta l’immagine ISO. Tutti i dati esistenti sulla chiavetta USB andranno persi.
- Inserire nel computer una chiavetta USB con almeno 4 GB di spazio di archiviazione.
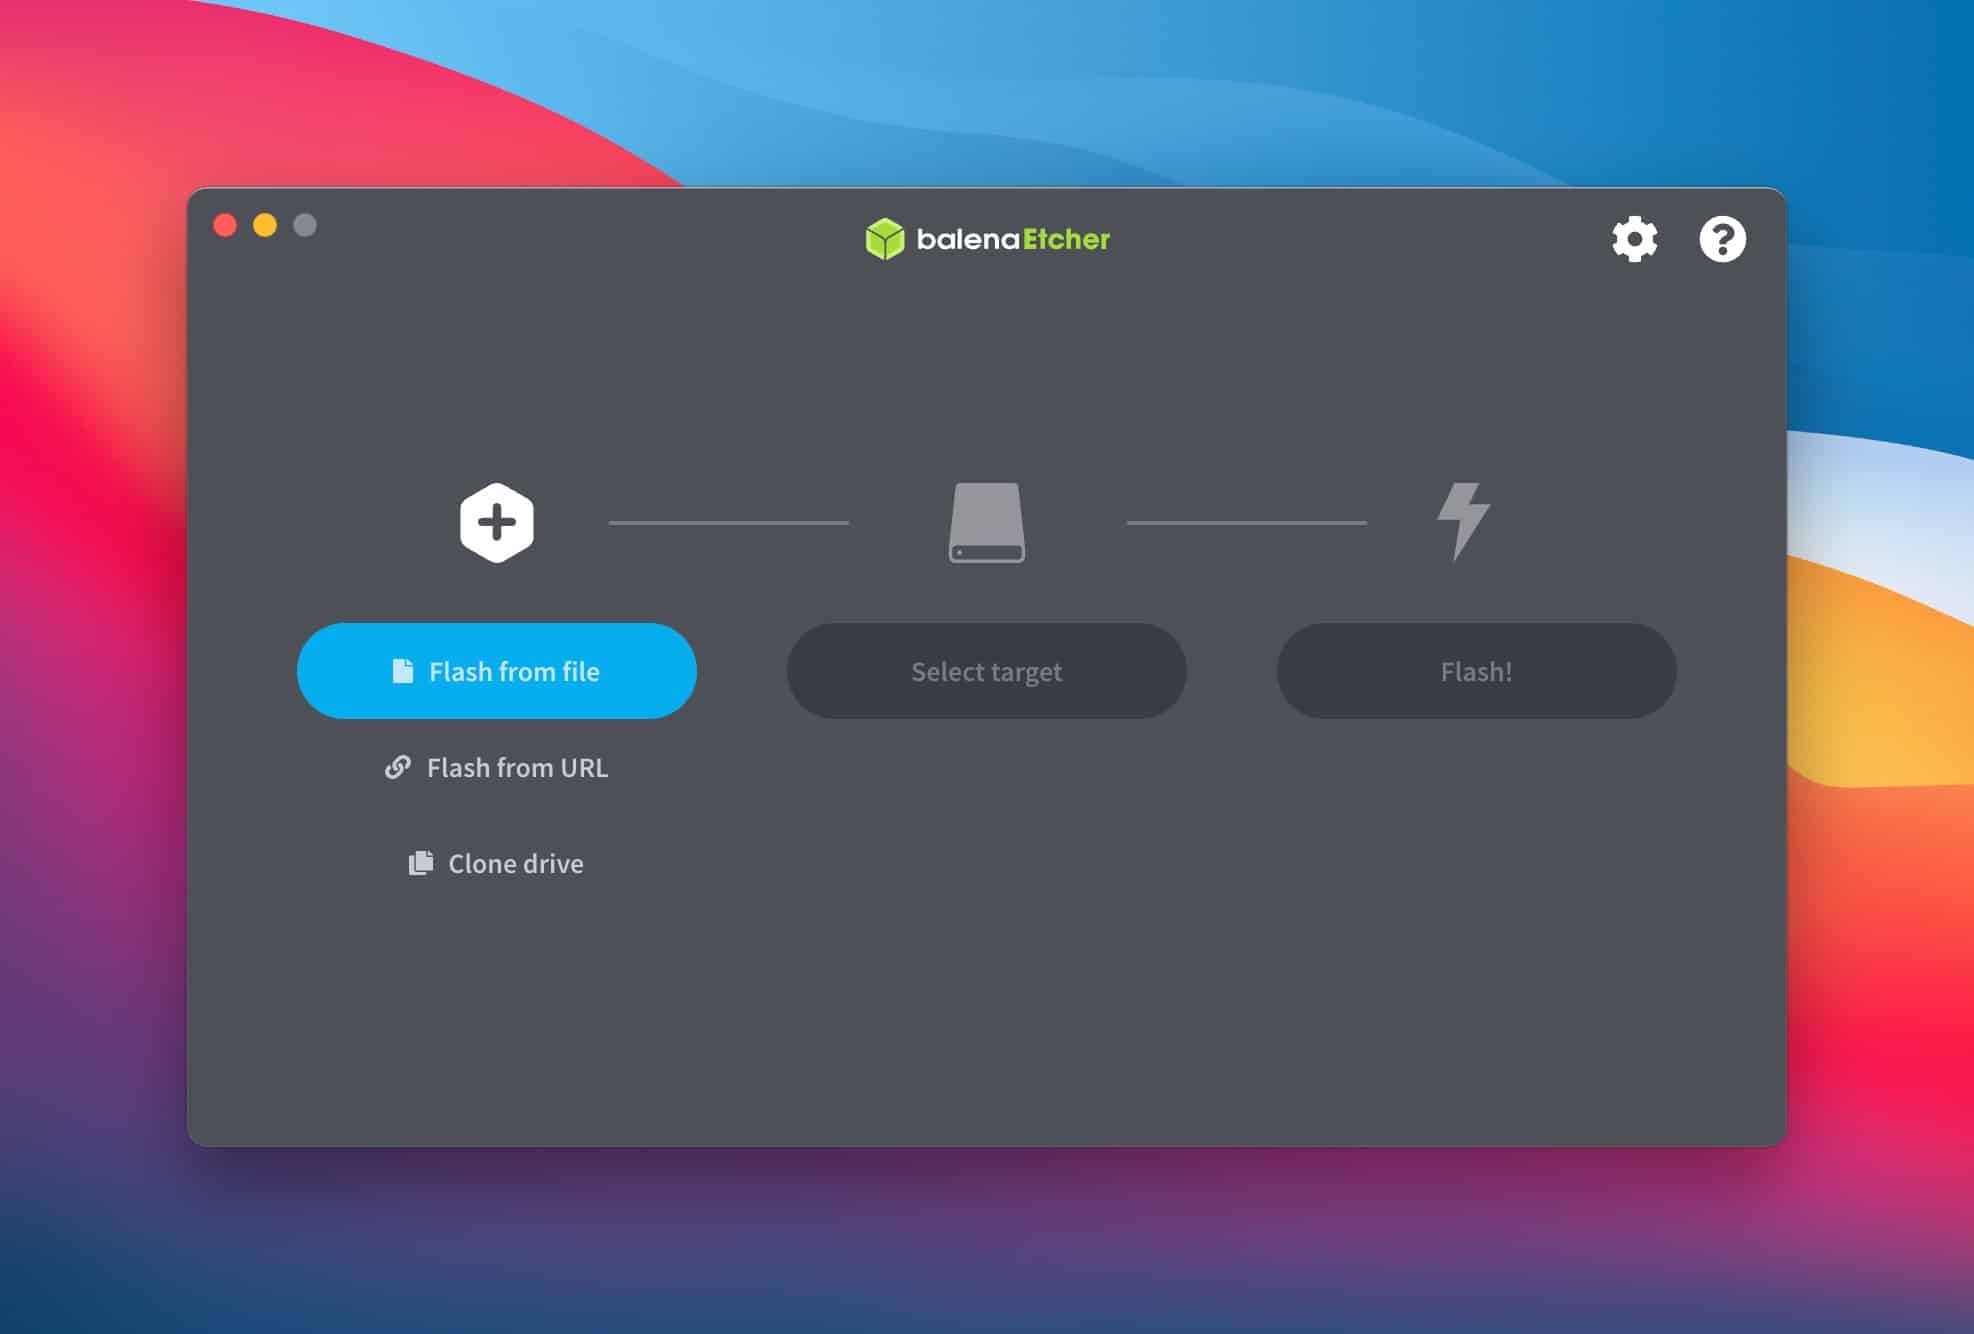
- Scarica e avvia balenaEtcher.
- Selezionare con
Flash from filel’immagine ISO SFOS scaricata. - Selezionare sotto
Select targetla chiavetta USB corretta. - Scrivere l’immagine ISO sulla chiavetta USB con
Flash!e attendere che la validazione successiva termini senza errori. Non copiare l’ISO sulla chiavetta come un normale file.
Dopo il processo di scrittura, la chiavetta USB dovrebbe essere espulsa in modo pulito. Se macOS o Windows segnalano la chiavetta come illeggibile, non si tratta necessariamente di un errore perché l’immagine è stata scritta per l’avvio dell’appliance.
3. Reinstallare SFOS sul firewall
Il processo di reimage viene eseguito direttamente sull’appliance. Durante questo tempo l’apparecchio non deve essere spento.
- Spegnere completamente il firewall.
- Preparare opzionalmente monitor, LCD o console seriale, se si vuole osservare lo stato dell’installazione.
- Inserire nel firewall la chiavetta USB preparata.
- Accendere il firewall.
- Attendere l’avvio del Sophos Firmware Installer dalla chiavetta USB.
- Monitorare lo stato dell’installazione a seconda del modello di appliance.
- Dopo l’installazione riuscita, rimuovere la chiavetta USB.
- Se l’installer richiede poi una conferma, riavviare con
y.
Stato sui dispositivi desktop XGS Appliance
Secondo Sophos, le XGS Appliance non dispongono di un connettore per monitor. Sui modelli Desktop, lo stato del reimage viene quindi indicato dal LED di stato anteriore. Per maggiori dettagli, usa la console seriale tramite la porta COM.
| Stato LED | Significato |
|---|---|
| 🔴 Rosso lampeggiante | Reimage è in esecuzione |
| 🟢 Verde permanente | Reimage ha avuto successo |
| 🔴 Rosso permanente | Reimage non riuscito |
Il reimage è completo solo quando il LED rimane verde fisso. Finché lampeggia in rosso, il processo è ancora in corso.
Stato sui modelli rack XGS Appliance
Gli apparecchi rack mostrano lo stato tramite il display integrato. I messaggi tipici sono Installation in progress, Installation successful, Installation failed o Failsafe mode.
Stato tramite console seriale
È possibile collegare una console per una diagnostica aggiuntiva. Sulle attuali XGS Appliance Desktop, nella pratica di solito non si usa più un vecchio classico connettore RS-232 sul notebook, ma un cavo USB-Micro-USB sulla porta COM Micro USB del firewall. L’appliance fornisce comunque una console seriale. Sul computer dell’amministratore viene visualizzata come porta COM in Windows oppure come dispositivo tty in macOS e Linux.
Ciò è particolarmente utile se non c’è connessione allo schermo, il LED rimane costantemente rosso, l’avvio dalla chiavetta USB non è chiaro o se vuoi vedere direttamente il programma di installazione e i messaggi di errore. Molti modelli XGS Appliance dispongono anche di una porta COM RJ45. Questa porta COM RJ45 è una porta console, non una normale porta di rete. Se Micro-USB e RJ45-COM sono collegati contemporaneamente, Micro-USB ha la priorità.
Strumenti tipici:
- Windows: PuTTY o un altro client di terminale seriale.
- macOS: terminale con
screen, ad esempioscreen /dev/tty.usbserial-XXXX 38400. - Linux:
screen,minicomopicocom.
Impostazioni seriali:
| Impostazione | Valore |
|---|---|
| Velocità di trasmissione | 38400 |
| bit di dati | 8 |
| Parità | Nessuno |
| Bit di stop | 1 |
4. Accedere al firewall dopo il reimage
Dopo il reimage, il firewall si avvia con la configurazione standard. Il primo accesso avviene tipicamente tramite Porta 1:
- IP di gestione:
https://172.16.16.16:4444 - Connessione: collega il computer direttamente alla porta 1 del firewall
- IP del computer: impostare l’IP statico appropriato nella rete
172.16.16.0/24se l’accesso non è possibile
Si procede quindi con la configurazione di base e la registrazione oppure con il restore di un backup esistente. Al termine, il Setup Assistant registra il firewall e lo aggiorna al firmware più recente. Se il restore o il piano HA richiede una versione e una build precise, non completare questo passaggio senza considerare l’aggiornamento. Per il restore servono l’Encryption password e, se il backup era protetto con una chiave, la Secure Storage Master Key corrispondente.
Il restore sostituisce la configurazione corrente, elimina il backup memorizzato sul firewall e riavvia il dispositivo. Di conseguenza 172.16.16.16 potrebbe non essere più valido: per il collegamento WebAdmin successivo usa l’indirizzo di gestione della configurazione ripristinata. Oltre alla SSMK serve anche l’Encryption password del backup. Consulta la guida a backup e restore.
Dopo il ripristino, dovrebbero essere controllati almeno questi punti:
- Interfacce, zone e VLAN.
- Gateway predefinito, percorsi statici e percorsi SD-WAN.
- Regole firewall, regole NAT e protezione del server web.
- Connessioni e certificati VPN.
- Stato della licenza e sincronizzazione con Sophos Fusion.
- Stato HA se il firewall fa parte di un cluster.
- Logging, destinazioni syslog e reporting.
Per i firewall gestiti tramite Sophos Fusion, è utile anche Connetti Sophos Firewall a Sophos Fusion. In caso di modifiche al modello o di dispositivi più vecchi è importante Sophos XG o XGS Appliance: scegliere l’appliance giusta.
HA e RMA non vanno trattati come un dispositivo singolo
Con un singolo dispositivo di laboratorio, un reimage è di solito lineare: scrivere l’immagine, installare, ripristinare il backup, testare. Con HA e RMA il processo è più delicato. Prima bisogna sapere quale dispositivo è sano, quale ruolo ha, quale versione firmware e quale build esegue e se Sophos Fusion o il trasferimento licenza devono essere sistemati prima.
In un ambiente Active-Passive, non collegare semplicemente al cluster un dispositivo sostitutivo con tutti i cavi. È il ruolo a determinare la procedura. Quando si esegue il reimage dell’Auxiliary, non si ripristina manualmente il backup su quel dispositivo: si installano esattamente la stessa versione e la stessa build, si riconfigura HA e si lascia che la configurazione venga sincronizzata dal Primary. La procedura ufficiale per il Primary prevede invece il failover, il restore sul dispositivo reinstallato e la successiva ricostruzione di HA. Prima di iniziare, identificare Initial Primary, Primary corrente e Auxiliary.
La procedura pubblica di Sophos copre esplicitamente solo Active-Passive, non Active-Active. Richiede la stessa versione firmware e lo stesso build su entrambi i dispositivi e prevede passaggi diversi in base al ruolo interessato. Non trasferire quindi questa sequenza ad Active-Active o a scenari non documentati; concorda il piano con Sophos Support prima di cancellare un dispositivo. Il restore di un backup HA sul Primary corrente causa downtime senza failover e richiede poi una nuova registrazione di entrambi i firewall in Sophos Fusion. Se invece si ripristina sul Primary corrente il backup di un dispositivo autonomo, HA viene disattivato; dopo il riavvio, verifica lo stato HA e ricostruisci deliberatamente il cluster se necessario.
Test di accettazione dopo il reimage e il ripristino
Dopo aver effettuato con successo l’accesso, una rapida occhiata alla dashboard non è sufficiente. Il firewall deve nuovamente servire correttamente i percorsi produttivi più importanti.
Ordine sensato:
- Controllare lo stato della licenza, il numero di serie, il modello e la versione del firmware.
- Controlla le interfacce, lo stato del collegamento, le VLAN e le zone.
- Controllare il gateway WAN, il DNS, l’NTP e la connessione a Sophos Fusion.
- Convalidare le regole del firewall, le regole NAT e il visualizzatore di log con un client di prova.
- Testare le VPN da sito a sito e l’accesso remoto con obiettivi di test reali.
- Controllare lo stato e i ruoli HA se è coinvolto un cluster.
- Controllo syslog, reporting centrale, backup e report pianificati.
- Rimuovere i vecchi accessi temporanei, gli account di amministratore locale o le eccezioni di ripristino.
Se il ripristino ha avuto esito positivo ma il traffico non scorre, non è necessario eseguire nuovamente l’immagine immediatamente. Spesso vengono interessati la mappatura dell’interfaccia, il routing, il NAT, l’accesso ai dispositivi, lo stato della licenza o il percorso di ritorno della stazione remota. Adatti per l’analisi sono Test delle regole del firewall con visualizzatore log, test delle policy e acquisizione dei pacchetti, Comprensione del NAT su Sophos Firewall e Risoluzione dei problemi VPN IPsec di Sophos Firewall.
Problemi comuni
Il firewall non si avvia dalla chiavetta USB
Di solito la chiavetta USB non è stata scritta correttamente, è stata scelta l’immagine sbagliata oppure l’appliance non si avvia dalla porta USB prevista. In questo caso scrivere di nuovo l’ISO con balenaEtcher, provare un’altra chiavetta USB e osservare l’avvio tramite monitor, LCD, LED di stato o console seriale.
Se l’appliance continua a non rilevare la chiavetta, premere Delete durante l’avvio per aprire il BIOS. USB Key deve trovarsi al primo posto nell’ordine di avvio. Se necessario, selezionare la voce con i tasti freccia e spostarla verso l’alto con +. Selezionare quindi Save and exit; il firewall si riavvia e dovrebbe caricare Sophos Firmware Installer dalla chiavetta.
Il LED rimane rosso fisso
Un LED di stato rosso fisso significa che il reimage non è riuscito. Non bisogna continuare alla cieca in produzione: controllare chiavetta USB, tipo di immagine, modello di destinazione e messaggio di installazione. In caso di errore ripetuto, console seriale e Sophos Support sono più utili di diversi tentativi identici.
Il restore del backup fallisce
Cause tipiche sono una versione di destinazione non adatta, un backup danneggiato, un SSMK mancante o un restore su un altro modello senza mappatura porte pulita. Prima controllare versione del backup, versione SFOS di destinazione, build, piattaforma e SSMK. Poi chiarire se sono necessari un Restore Assistant, un passaggio intermedio tramite un’altra versione SFOS o il supporto.
WebAdmin non è raggiungibile dopo il reimage
Dopo il reimage vale di nuovo la configurazione standard. Collegare il computer direttamente a Port 1, impostare un IP adatto nella rete 172.16.16.0/24 e aprire https://172.16.16.16:4444. Se non funziona, controllare prima link status, IP locale del client, avviso certificato del browser ed eventualmente lo stato di boot.
HA non si avvia correttamente dopo il restore
Con HA spesso il problema non è il reimage stesso, ma ruolo, stato firmware, build, Initial Primary, assegnazione Sophos Fusion o ordine di restore. Per questo non riattivare HA automaticamente, ma documentare prima lo stato di entrambi i dispositivi e confrontarlo con il processo HA pianificato.
Il traffico non passa dopo il restore
Se la configurazione è stata ripristinata ma il traffico non funziona, spesso sono coinvolti interface mapping, zone, routing, NAT, Device Access, stato licenza o percorsi di ritorno. In questo caso Log Viewer, Rule ID, NAT ID, Route Lookup e Packet Capture aiutano più di un nuovo reimage.
Manca la licenza o la connessione Sophos Fusion
Dopo reimage, RMA o cambio modello devono tornare coerenti numero di serie, assegnazione account, trasferimento licenza, DNS, gateway e connessione Sophos Fusion. Solo quando il firewall è correttamente online si dovrebbe considerare lo stato produttivo.
Checklist
- Backup scaricato.
- Secure Storage Master Key disponibile.
- Backup e versione SFOS di destinazione documentati.
- Build firmware e revisione modello controllati, specialmente per HA o RMA.
- Controllo del numero di serie, dello stato della licenza e dell’assegnazione Sophos Fusion.
- È stata selezionata l’immagine di installazione SFOS appropriata.
- Chiavetta USB scritta correttamente.
- Chiarimenti sulle finestre di manutenzione e sull’accesso locale.
- Appliance non spenta durante il reimage.
- Raggiunto WebAdmin tramite la porta 1 dopo il riavvio.
- Backup ripristinato e SSMK inserita.
- Rete, VPN, licenza, Sophos Fusion e HA controllati.
- Test di regole, NAT, routing e VPN condotti con client reali.
- Accesso temporaneo al ripristino e note ripulite.