
Réinstaller Sophos Firewall OS : reimage USB
Un reimage réinstalle entièrement Sophos Firewall OS. Cette procédure est prévue pour les situations de recovery, les systèmes de lab, un changement de modèle ou une réinstallation propre. Pour un changement de version normal, une mise à jour firmware via l’interface WebAdmin est généralement le meilleur choix.
⚠️ Important : un reimage écrase complètement la firewall. La configuration, les logs locaux, les certificats, les rapports et les données de compte disparaissent de l’appareil. Avant de commencer, conservez hors de la firewall une sauvegarde, son Encryption password et le Secure Storage Master Key (SSMK) associé. Une sauvegarde créée après la définition ou la modification du SSMK ne peut être restaurée qu’avec cette clé précise ; conservez donc aussi les anciennes clés.
Reimage, mise à jour firmware ou Factory Reset ?
| Procédure | Objectif | Utilisation typique |
|---|---|---|
| Mise à jour firmware | Mettre SFOS à jour vers une autre version | Maintenance normale via Backup & Firmware > Firmware |
| Rollback | Revenir à une version firmware installée précédemment | Problème après une mise à jour, tant que l’ancien firmware est encore disponible |
| Factory Reset | Réinitialiser la configuration | L’appareil reste sur la version SFOS installée, la configuration est perdue |
| Reimage | Réinstaller SFOS depuis une clé USB | Système défectueux, réinstallation propre, changement de version incompatible ou recovery |
Le rollback rétablit aussi l’ancienne configuration : Sophos Firewall conserve le firmware actif et le précédent, avec leurs configurations respectives, dans des partitions indépendantes. Les paramètres ne sont pas partagés entre ces partitions. Un retour au firmware précédent rétablit donc aussi sa configuration antérieure, et non la configuration actuelle. Il faut en tenir compte lors du choix de la méthode de récupération ; cela ne garantit pas un rollback testé dans votre environnement.
Pour une mise à jour normale, il faut d’abord consulter Sophos Firewall : effectuer une mise à jour firmware SFOS. Un Factory Reset n’est pas non plus la même chose qu’un reimage : il réinitialise la configuration, mais ne supprime pas toutes les données locales comme une réinstallation complète. L’aide publique de SFOS 22 se contredit au sujet du SSMK : la page dédiée au reset indique qu’il est conservé, tandis que la page générale du firmware affirme qu’il est supprimé. Il faut donc stocker la clé dans un emplacement externe avant chaque reset et vérifier son état ensuite. Si la firewall doit vraiment revenir à un état par défaut propre, y compris les logs, rapports et données d’exploitation locales, le reimage est la méthode la plus adaptée. Pour les XGS Appliances dont le firmware est endommagé, Sophos renvoie à la procédure de reimage, car la procédure de récupération avec SFLoader n’est pas disponible sur XGS Appliance.
Réinitialiser Sophos Firewall aux paramètres d’usine explique le processus sûr dans WebAdmin et les différentes séquences matérielles des modèles XGS Appliance.
Quand ne pas lancer de reimage
Le reimage est la variante de recovery la plus radicale. Si un accès d’administration normal est encore possible, il faut d’abord vérifier si une méthode moins invasive suffit.
| Situation | À vérifier d’abord |
|---|---|
| WebAdmin ne répond plus, mais le trafic continue | Redémarrer WebAdmin GUI de manière ciblée |
| Un seul service ne répond pas | Redémarrer les services Sophos Firewall en sécurité |
| Une mise à jour firmware est prévue | Plan de mise à jour firmware et de rollback au lieu d’un reimage |
| La configuration doit être supprimée | Factory Reset peut suffire si SFOS lui-même est sain |
| L’espace disque ou les rapports posent problème | Vérifier l’espace disque, les rapports et les logs |
| Un cas support est encore ouvert | Sauvegarder d’abord les logs, les archives support et les erreurs actuelles |
Le reimage est pertinent si le système d’exploitation est endommagé, si une reconstruction propre est souhaitée ou si Sophos Support ou le plan de recovery prévoit cette voie. Pour une maintenance normale, un problème isolé de GUI ou des problèmes de performance non clarifiés, c’est généralement trop tôt.
Si la firewall démarre en mode Failsafe, consigner la cause détectée avant tout Reboot, Factory Reset ou reimage. Vérifier une Sophos Firewall en mode Failsafe présente la commande show failure-reason et les décisions suivantes à prendre en sécurité.
Sauvegarder avant le reimage
Avant un reimage en production, il faut préparer ces points :
- Télécharger une sauvegarde de configuration actuelle et la stocker en lieu sûr.
- Documenter le Secure Storage Master Key si la sauvegarde contient des données de compte chiffrées.
- Vérifier l’état de licence, le numéro de série et l’association Sophos Fusion (anciennement Sophos Central).
- Documenter le modèle, la révision, la version SFOS actuelle, le build, la version cible et la version de sauvegarde.
- Noter séparément les données WAN, VLAN, routes statiques, paramètres VPN et informations HA particulières.
- Planifier une fenêtre de maintenance, car la firewall ne protège pas et ne traite aucun trafic pendant le reimage.
- Garantir l’accès local à l’appliance, à l’alimentation, au port USB et au port de management.
- Vérifier le déroulement de la restauration à l’avance, surtout pour les clusters HA et les sites VPN critiques.
- Sauvegarder les logs ou archives support si la cause doit encore être analysée.
Les bases correspondantes sont décrites dans Sophos Firewall : créer et restaurer une sauvegarde, Sophos Firewall : contrôle de mise à niveau SFOS 22 et Cluster HA Sophos Firewall : Active-Passive, Active-Active et Auxiliary Appliance.
Si le reimage fait partie d’un scénario RMA ou HA, cette documentation devient encore plus importante. Dans ce cas, ce n’est pas seulement la version principale qui compte, mais aussi le build. Un appareil de remplacement doit correspondre à la firewall saine ou être amené volontairement à la version cible avant de commencer la restauration, le transfert de licence et la reconfiguration HA.
Clarifier la compatibilité de restauration
La partie la plus importante d’un reimage n’est pas l’écriture de la clé USB, mais la restauration réussie ensuite. Une sauvegarde ne devrait pas être évaluée pour la première fois après la réinstallation.
À clarifier avant :
| Point | Pourquoi c’est important |
|---|---|
| Version de sauvegarde | Une sauvegarde ne peut pas être restaurée librement vers n’importe quelle version SFOS plus ancienne ou plus récente. |
| Modèle cible | Le nombre de ports, les noms d’interfaces et la classe de modèle influencent la restauration et le port mapping. |
| Secure Storage Master Key | Sans SSMK correspondant, les données de compte protégées manquent après la restauration. |
| Licence et compte | Après un reimage ou un changement de modèle, la firewall doit être de nouveau correctement licenciée et associée. |
| Rôle HA | Dans les clusters, il faut savoir si l’on reconstruit l’Initial Primary ou l’Auxiliary. |
| Configuration legacy | Les anciens paramètres Remote Access IPsec ou les bloqueurs de mise à niveau doivent être connus avant la restauration. |
En cas de remplacement matériel, de migration XG vers XGS Appliance ou de restauration sur un autre modèle, il faut aussi vérifier si le Backup-Restore Assistant est disponible et si l’affectation des ports est correcte avant la restauration finale. Le déroulement est décrit dans Sophos Firewall Backup et Restore.
Pour HA et RMA, la règle pratique est la suivante : la version firmware et le build des appareils concernés sont vérifiés avant la restauration. Si l’ancienne version firmware nécessaire ne peut plus être téléchargée normalement, il ne faut pas improviser, mais intégrer Sophos Support ou le processus de support existant.
Prérequis
- Appliance matérielle Sophos. La procédure USB et LED ci-dessous est conçue pour ce cas.
- Clé USB avec au moins 4 Go d’espace.
- Ordinateur Windows, macOS ou Linux pour créer la clé USB bootable.
- Outil d’écriture de l’image ISO, par exemple balenaEtcher.
- Accès local à l’appliance.
- Optionnel : câble USB vers Micro-USB ou adaptateur RJ45-COM pour les messages d’état et le dépannage via console série.
Aucun abonnement de support n’est requis pour réinstaller la même version du firmware. En revanche, si le reimage fait passer la firewall à une autre version, les conditions de licence et de support des mises à jour firmware s’appliquent.
Traiter séparément les Software et Virtual Appliances
Sophos autorise aussi le reimage des Software et Virtual Appliances, mais l’image et la méthode d’installation diffèrent. Une Software Appliance installée sur du matériel x86-64 utilise l’ISO SW. L’installation formate et repartitionne le disque, supprimant aussi le système d’exploitation existant. Pour SFOS 22, le minimum est Legacy BIOS, 4 GB de RAM, un HDD ou SSD de 32 GB et deux cartes réseau ; Sophos recommande 64 GB de disque.
Une Virtual Appliance utilise le paquet destiné à son hyperviseur, par exemple VI-22.0.2_MR-2.VMW-546.zip pour VMware. Déployez-la selon la procédure de cette plateforme et utilisez exclusivement la fonction SFOS intégrée pour les sauvegardes et restaurations : Sophos ne prend pas en charge les snapshots d’hyperviseur ou les sauvegardes tierces comme méthode de remplacement. Les étapes suivantes concernant une clé USB physique et les LED XGS Appliance ne s’appliquent donc pas telles quelles aux systèmes virtuels.
Avant une mise à niveau vers SFOS 22.0 ou ultérieur : Les Software et Virtual Appliances non encore revendiquées, ainsi que les firewalls Azure et AWS BYOL, doivent d’abord être revendiqués dans le compte Sophos (Sophos Fusion ou Sophos Central). Cette condition préalable à la mise à niveau doit être remplie avant le changement de version ; l’enregistrement ultérieur pendant le setup ne la remplace pas. Cela n’impose pas une revendication pour toute réinstallation matérielle de la même version du firmware.
1. Télécharger l’image d’installation SFOS correcte
L’image d’installation se télécharge depuis la page officielle Sophos :
- Télécharger la version actuelle de Sophos Firewall Installer.
- Sous Hardware Installers, choisir la version SFOS souhaitée pour les appliances matérielles Sophos.
- Accepter les conditions de licence et télécharger l’image ISO.
Pour les appliances matérielles, on utilise généralement une image avec le préfixe HW. Les appliances logicielles et virtuelles utilisent d’autres types d’images. Ce qui compte, c’est que la plateforme, la version cible et le plan de restauration soient cohérents. Une image incorrecte n’est pas un simple détail esthétique, elle peut bloquer le processus de recovery.
Nom de fichier de l’image d’installation
Exemple disponible le 5 septembre 2026 : HW-22.0.2_MR-2-546.iso
| Élément | Signification |
|---|---|
HW | Installer pour appliances matérielles Sophos |
22.0.2 | Version SFOS |
MR-2 | Maintenance Release 2 |
546 | Numéro de build |
.iso | Image ISO pour clé USB ou installation logicielle |
Les éléments les plus importants du nom de fichier :
Plateforme ou type d’appliance
- HW : image ISO pour appliances matérielles Sophos. Pour le reimage d’une XGS Appliance, c’est généralement cette variante qui est nécessaire.
- SW : image ISO pour Sophos Firewall comme appliance logicielle.
- VI : paquet d’image pour Sophos Firewall comme appliance virtuelle.
- AMI : image pour Amazon AWS.
- AZU : image pour Microsoft Azure.
Plateforme de virtualisation pour les fichiers VI
- HYV : Microsoft Hyper-V.
- KVM : KVM.
- VMW : VMware Hypervisor.
- XEN : Xen.
Type de version
- GA : General Availability. Il s’agit d’une version principale ou intermédiaire généralement disponible, souvent avec de nouvelles fonctions.
- MR : Maintenance Release. Un MR contient surtout des corrections, des améliorations de stabilité et des adaptations de sécurité dans une version existante.
Extension de fichier
- .iso : image ISO à écrire sur une clé USB ou à utiliser pour des appliances logicielles.
- .zip : archive avec fichiers d’image pour appliances virtuelles.
- .sig : image signée pour certains modèles d’appliance ou scénarios de mise à jour.
Pour un système de production, choisissez la version cible selon son statut de support, la compatibilité de la sauvegarde et le plan de recovery, et non simplement d’après le nom de fichier le plus élevé. Dans un dossier de support, utilisez la version convenue avec Sophos.
Pour un reimage XGS Appliance, un fichier comme HW-22.0.2_MR-2-546.iso est par exemple du type attendu. SW, VI, AMI ou AZU sont prévus pour d’autres plateformes et ne doivent pas être utilisés pour une appliance matérielle.
Vérifier l’authenticité et l’intégrité du téléchargement
Le préfixe HW ne confirme pas à lui seul que l’image prend en charge l’appareil concerné. L’index Hardware Installers répertorie les images et builds par série matérielle ou plateforme ; utilisez-le pour sélectionner la série ou plateforme prévue et le build cible, et non pour déduire qu’un modèle exact d’appliance y figure. Si l’applicabilité au modèle ou au build exact reste incertaine, arrêtez le processus et clarifiez-la auprès du support Sophos ou à l’aide du contexte de cycle de vie Avanet existant avant tout téléchargement ou installation.
Un téléchargement contrôlé comprend quatre vérifications :
- Obtenez l’image uniquement via le téléchargement HTTPS indiqué ci-dessus sur
download.sophos.com, jamais depuis un miroir, un forum ou une ancienne archive locale. - Comparez le préfixe, la version, le type de release et le build du nom de fichier avec le plan de reimage et de restauration.
- Consignez le nom, la taille du fichier et une valeur SHA-256 calculée localement dans le journal de changement ou de recovery.
- Si le portail ou le support fournit une somme de contrôle pour ce fichier précis, comparez-la caractère par caractère. En cas d’écart, supprimez le fichier et téléchargez-le à nouveau.
Calculez SHA-256 sous Windows avec certutil -hashfile HW-22.0.2_MR-2-546.iso SHA256, sous macOS avec shasum -a 256 HW-22.0.2_MR-2-546.iso ou sous Linux avec sha256sum HW-22.0.2_MR-2-546.iso. Un hash calculé uniquement en local détecte une modification ultérieure entre téléchargement, stockage et utilisation, mais ne prouve pas l’origine sans valeur de référence fiable. L’authenticité repose donc toujours sur le téléchargement HTTPS officiel et, lorsqu’elle existe, sur la somme de contrôle du fabricant fournie séparément.

2. Créer une clé USB bootable
La clé USB est formatée lors de l’écriture de l’image ISO. Toutes les données présentes sur la clé USB sont perdues.
- Insérer une clé USB d’au moins 4 Go dans l’ordinateur.
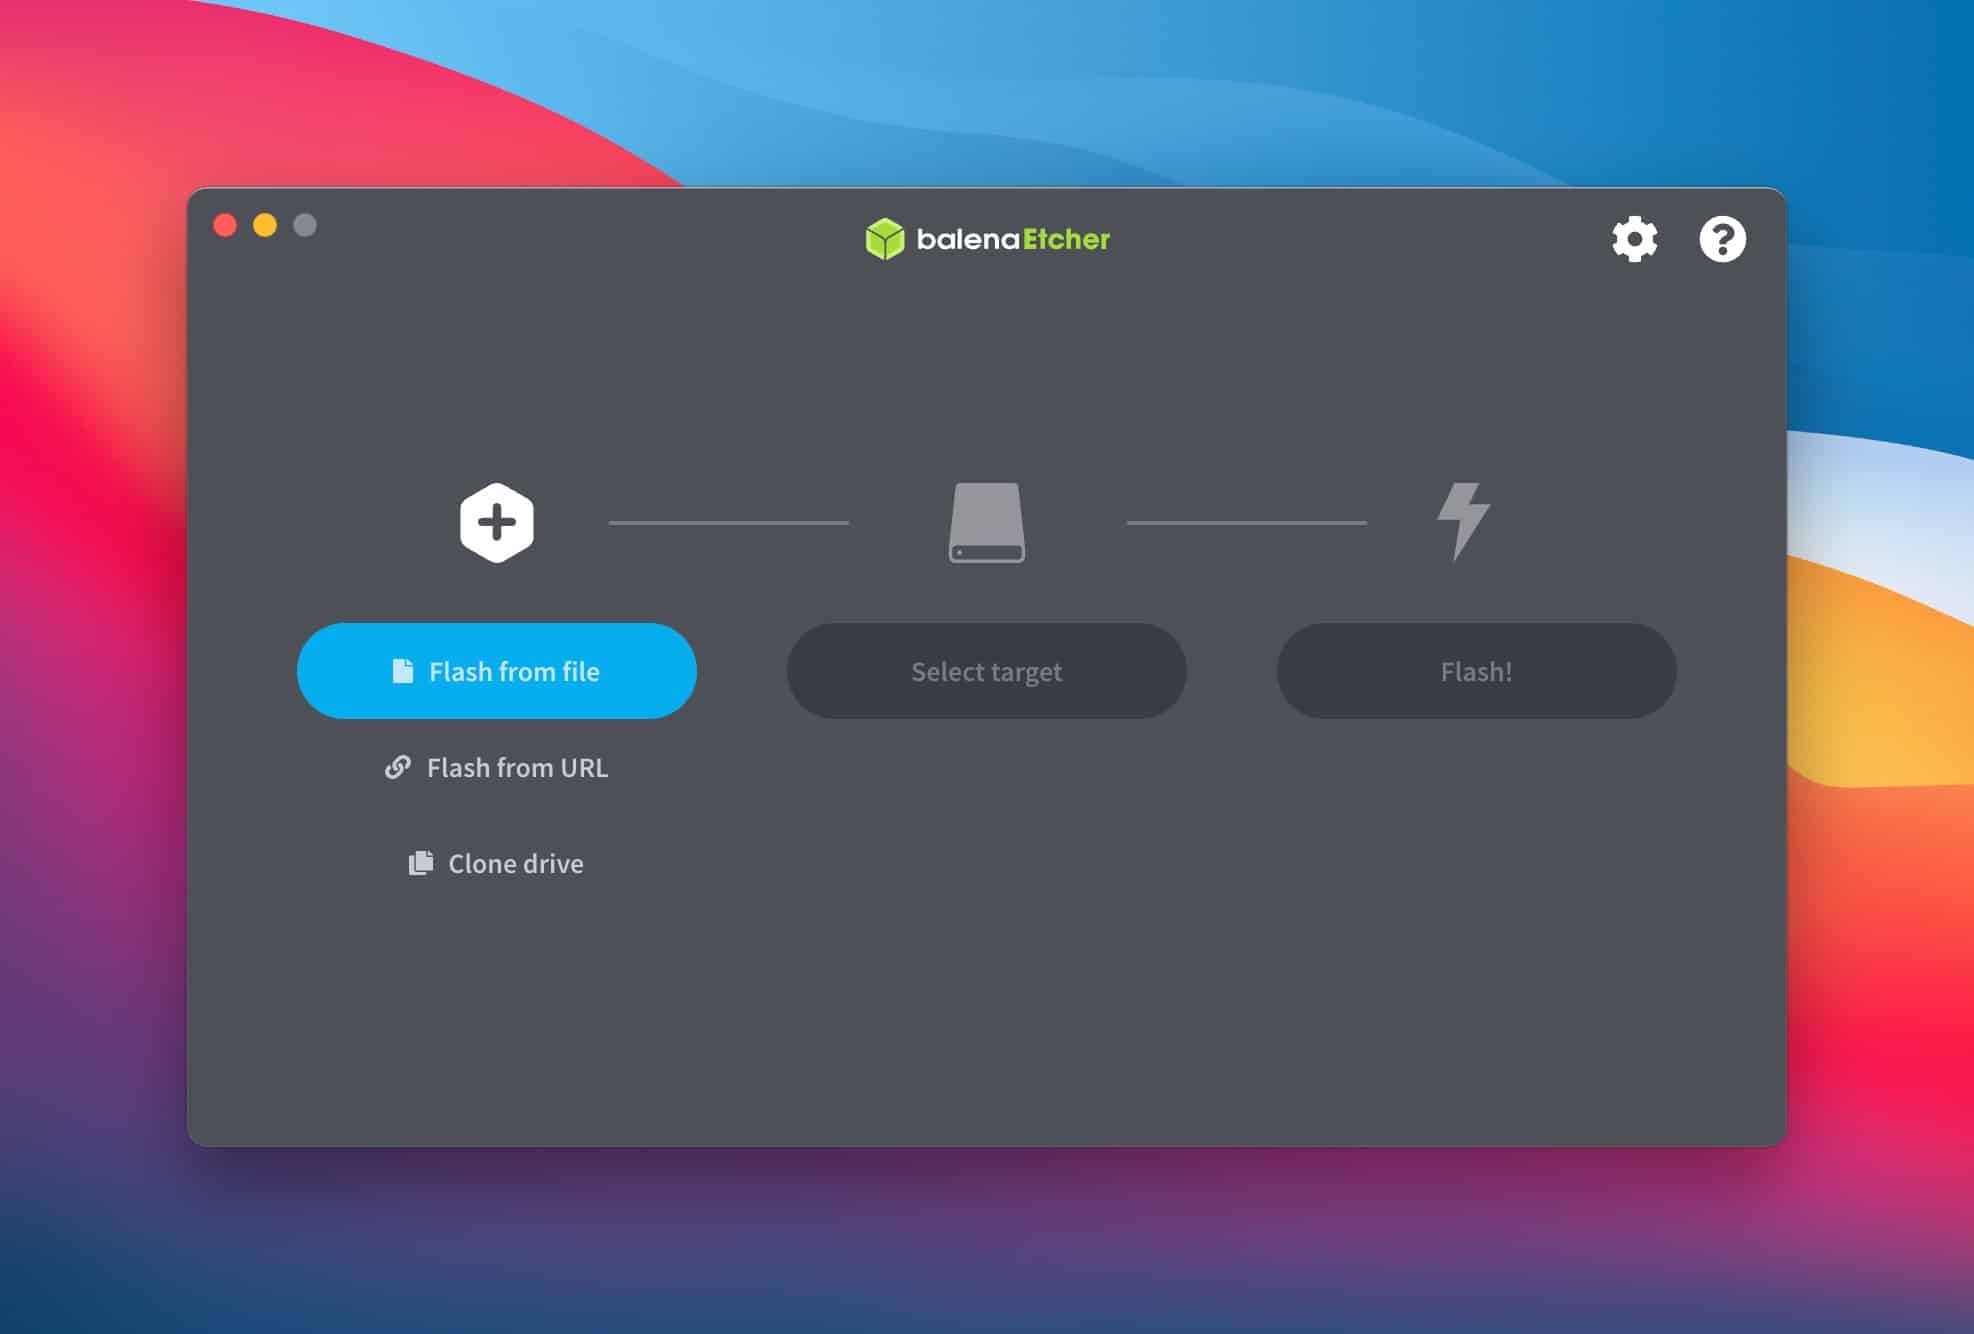
- Télécharger et démarrer balenaEtcher.
- Avec
Flash from file, sélectionner l’image ISO SFOS téléchargée. - Sous
Select target, sélectionner la bonne clé USB. - Avec
Flash!, écrire l’image ISO sur la clé USB et attendre que la validation suivante se termine sans erreur. Ne pas copier l’ISO sur la clé comme un fichier ordinaire.
Après l’écriture, la clé USB doit être éjectée proprement. Si macOS ou Windows indique ensuite que la clé n’est pas lisible, ce n’est pas forcément une erreur, car l’image a été écrite pour le processus de boot de l’appliance.
3. Réinstaller SFOS sur la firewall
Le reimage s’exécute directement sur l’appliance. Pendant ce temps, l’appareil ne doit pas être éteint.
- Éteindre complètement la firewall.
- Préparer éventuellement l’écran, le LCD ou la console série si l’état d’installation doit être observé.
- Insérer la clé USB préparée dans la firewall.
- Allumer la firewall.
- Attendre que Sophos Firmware Installer démarre depuis la clé USB.
- Surveiller l’état d’installation selon le modèle d’appliance.
- Après installation réussie, retirer la clé USB.
- Si l’installer demande ensuite une confirmation, redémarrer avec
y.
État sur les XGS Appliances Desktop
Selon Sophos, les XGS Appliances ne disposent pas de connecteur pour écran. Sur les modèles Desktop, l’état du reimage est donc indiqué par la LED de statut à l’avant. Pour obtenir plus de détails, utilisez la console série via le port COM.
| État LED | Signification |
|---|---|
| 🔴 Rouge clignotant | Reimage en cours |
| 🟢 Vert fixe | Reimage réussi |
| 🔴 Rouge fixe | Reimage échoué |
Le reimage n’est terminé que lorsque la LED reste verte fixe. Tant que la LED clignote en rouge, la procédure est encore en cours.
État sur les XGS Appliances Rack
Les appliances rack affichent l’état sur l’écran intégré. Les messages typiques sont Installation in progress, Installation successful, Installation failed ou Failsafe mode.
État via console série
Pour un diagnostic supplémentaire, une console peut être connectée. Sur les XGS Appliances Desktop actuelles, il ne s’agit généralement plus d’un ancien connecteur RS-232 classique sur l’ordinateur portable, mais d’un câble USB vers Micro-USB branché au port COM Micro USB de la firewall. L’appliance fournit malgré tout une console série via ce port. Sur l’ordinateur d’administration, elle apparaît comme port COM sous Windows ou comme périphérique tty sous macOS et Linux.
C’est particulièrement utile lorsqu’il n’y a pas de connecteur écran, lorsque la LED reste rouge fixe, lorsque le boot depuis la clé USB n’est pas clair ou lorsque les messages de l’installer et d’erreur doivent être consultés directement. De nombreux modèles XGS Appliance disposent aussi d’un port RJ45-COM. Ce port RJ45-COM est un port console, pas un port réseau normal. Si Micro-USB et RJ45-COM sont connectés en même temps, Micro-USB a la priorité.
Outils typiques :
- Windows : PuTTY ou un autre client de terminal série.
- macOS : Terminal avec
screen, par exemplescreen /dev/tty.usbserial-XXXX 38400. - Linux :
screen,minicomoupicocom.
Paramètres série :
| Paramètre | Valeur |
|---|---|
| Baudrate | 38400 |
| Bits de données | 8 |
| Parité | Aucune |
| Bits d’arrêt | 1 |
4. Accéder à la firewall après le reimage
Après le reimage, la firewall démarre avec la configuration par défaut. Le premier accès se fait généralement via Port 1 :
- IP de management :
https://172.16.16.16:4444 - Connexion : connecter l’ordinateur directement au Port 1 de la firewall
- IP de l’ordinateur : définir une IP statique adaptée dans le réseau
172.16.16.0/24si l’accès n’est pas possible
Ensuite, effectuez soit la configuration de base et l’enregistrement, soit la restauration d’une sauvegarde. Une fois terminé, l’assistant de configuration enregistre la firewall et la met à niveau vers le dernier firmware. Si le restore ou le plan HA impose une version et un build précis, ne terminez donc pas cette étape sans tenir compte de la mise à niveau. Le restore nécessite l’Encryption password et, si la sauvegarde en utilisait un, le Secure Storage Master Key correspondant.
Une restauration remplace la configuration actuelle, supprime la sauvegarde stockée sur la firewall et redémarre l’appareil. 172.16.16.16 ne s’applique donc plus forcément ensuite : utilisez l’adresse de gestion de la configuration restaurée pour la connexion WebAdmin suivante. En plus du SSMK, il faut l’Encryption password de la sauvegarde. Consultez le guide de sauvegarde et restauration.
Après la restauration, il faut au minimum vérifier ces points :
- Interfaces, zones et VLANs.
- Default Gateway, routes statiques et routes SD-WAN.
- Règles firewall, règles NAT et protection de serveurs web.
- Connexions VPN et certificats.
- État de licence et synchronisation avec Sophos Fusion.
- État HA si la firewall fait partie d’un cluster.
- Logging, destinations syslog et reporting.
Pour les firewalls gérés dans Sophos Fusion, connecter Sophos Firewall à Sophos Fusion est utile. Pour les changements de modèle ou les anciens appareils, Sophos XG ou XGS Appliance : choisir la bonne appliance est pertinent.
Ne pas traiter HA et RMA comme un appareil isolé
Avec un seul appareil de lab, un reimage est généralement linéaire : écrire l’image, installer, restaurer la sauvegarde, tester. En HA et en RMA, le déroulement est plus sensible. Il faut savoir à l’avance quel appareil est sain, quel rôle il a, quelle version firmware et quel build il exécute, et si Sophos Fusion ou le transfert de licence doivent d’abord être nettoyés.
Dans un environnement Active-Passive, ne raccordez pas simplement un appareil de remplacement au cluster avec tous ses câbles. Le rôle détermine la procédure. Pour le reimage de l’Auxiliary, ne restaurez pas manuellement la sauvegarde sur cet appareil : installez exactement la même version et le même build, reconfigurez HA, puis laissez-le se synchroniser avec le Primary. La procédure officielle pour le Primary prévoit au contraire un failover, la restauration sur l’appareil réinstallé, puis la reconstruction de HA. Identifiez donc l’Initial Primary, le Primary actuel et l’Auxiliary avant de commencer.
La procédure publique de Sophos couvre explicitement Active-Passive, pas Active-Active. Elle exige la même version de firmware et le même build sur les deux appareils et prévoit des étapes différentes selon le rôle concerné. Ne transposez donc pas cette séquence à Active-Active ou à un scénario non documenté ; convenez du plan avec Sophos Support avant d’effacer un appareil. Restaurer une sauvegarde HA sur le Primary actuel provoque une interruption sans failover, puis les deux firewalls doivent être réenregistrées dans Sophos Fusion. Si une sauvegarde d’un appareil autonome est restaurée sur le Primary actuel, HA est en revanche désactivée ; après le redémarrage, vérifiez l’état HA et reconstruisez délibérément le cluster si nécessaire.
Test d’acceptation après reimage et restauration
Après une connexion réussie, un simple coup d’œil au dashboard ne suffit pas. La firewall doit de nouveau traiter correctement les chemins de production importants.
Ordre utile :
- Vérifier l’état de licence, le numéro de série, le modèle et la version firmware.
- Contrôler interfaces, état de lien, VLANs et zones.
- Vérifier WAN gateway, DNS, NTP et connexion Sophos Fusion.
- Valider règles firewall, règles NAT et Log Viewer avec un client de test.
- Tester les VPN site-to-site et Remote Access avec de vraies destinations.
- Vérifier l’état HA et les rôles si un cluster est impliqué.
- Contrôler syslog, Central Reporting, sauvegardes et rapports planifiés.
- Supprimer les anciens accès temporaires, comptes admin locaux ou exceptions de recovery.
Si une restauration a réussi mais que le trafic ne passe pas, il ne faut pas relancer immédiatement un reimage. Les causes fréquentes sont l’interface mapping, le routing, NAT, Device Access, l’état de licence ou le chemin retour du pair. Pour l’analyse, utiliser tester une règle firewall avec Log Viewer, Policy Test et Packet Capture, comprendre NAT sur Sophos Firewall et Sophos Firewall IPsec VPN Troubleshooting.
Problèmes fréquents
La firewall ne démarre pas depuis la clé USB
Le plus souvent, la clé USB n’a pas été écrite correctement, la mauvaise image a été choisie ou l’appliance ne démarre pas depuis le port USB attendu. Dans ce cas, écrire à nouveau l’ISO avec balenaEtcher, tester une autre clé USB et observer le démarrage via écran, LCD, LED de statut ou console série.
Si l’appliance ne détecte toujours pas la clé, appuyer sur Delete pendant le démarrage pour ouvrir le BIOS. USB Key doit être placé en premier dans l’ordre de démarrage. Si nécessaire, sélectionner l’entrée avec les flèches et la déplacer vers le haut avec +. Choisir ensuite Save and exit ; le pare-feu redémarre et devrait charger Sophos Firmware Installer depuis la clé.
La LED reste rouge fixe
Une LED de statut rouge fixe signifie que le reimage a échoué. Il ne faut alors pas continuer en production à l’aveugle : vérifier la clé USB, le type d’image, le modèle cible et le message d’installation. En cas d’erreur répétée, la console série et Sophos Support sont plus utiles que plusieurs tentatives identiques.
La restauration de sauvegarde échoue
Les causes typiques sont une version cible inadaptée, une sauvegarde endommagée, un SSMK manquant ou une restauration sur un autre modèle sans affectation propre des ports. Vérifier d’abord la version de sauvegarde, la version SFOS cible, le build, la plateforme et le SSMK. Ensuite, clarifier si un Restore Assistant, une étape intermédiaire via une autre version SFOS ou le support est nécessaire.
WebAdmin n’est pas joignable après le reimage
Après le reimage, la configuration par défaut s’applique à nouveau. On connecte l’ordinateur directement au Port 1, on définit une IP adaptée dans le réseau 172.16.16.0/24 et on ouvre https://172.16.16.16:4444. Si cela ne fonctionne pas, vérifier d’abord l’état du lien, l’IP locale du client, l’avertissement de certificat du navigateur et éventuellement l’état du boot.
HA ne démarre pas proprement après la restauration
En HA, le problème n’est souvent pas le reimage lui-même, mais le rôle, le niveau firmware, le build, l’Initial Primary, l’association Sophos Fusion ou l’ordre de restauration. Il ne faut donc pas réactiver HA automatiquement, mais documenter d’abord l’état des deux appareils et le comparer au déroulement HA prévu.
Le trafic ne passe pas après la restauration
Si la configuration a été restaurée mais que le trafic ne fonctionne pas, les causes fréquentes sont l’interface mapping, les zones, le routing, NAT, Device Access, l’état de licence ou les chemins de retour. Log Viewer, Rule ID, NAT ID, Route Lookup et Packet Capture aident alors davantage qu’un nouveau reimage.
Licence ou connexion Sophos Fusion manquante
Après un reimage, un RMA ou un changement de modèle, le numéro de série, l’association du compte, le transfert de licence, DNS, gateway et la connexion Sophos Fusion doivent de nouveau être corrects. Ce n’est qu’une fois la firewall correctement en ligne que l’on peut en déduire un état de production fiable.
Check-list
- Sauvegarde téléchargée.
- Secure Storage Master Key disponible.
- Version de sauvegarde et version SFOS cible documentées.
- Build firmware et révision du modèle vérifiés, surtout en HA ou RMA.
- Numéro de série, état de licence et association Sophos Fusion vérifiés.
- Image d’installation SFOS correcte sélectionnée.
- Clé USB écrite avec succès.
- Fenêtre de maintenance et accès local clarifiés.
- Appliance non éteinte pendant le reimage.
- WebAdmin atteint via Port 1 après redémarrage.
- Sauvegarde restaurée et SSMK saisi.
- Réseau, VPN, licence, Sophos Fusion et HA vérifiés.
- Tests de règles, NAT, routing et VPN effectués avec de vrais clients.
- Accès temporaires de recovery et notes nettoyés.