
Reinstalar Sophos Firewall OS: reimage con USB
Un reimage instala Sophos Firewall OS completamente de nuevo. El procedimiento está pensado para situaciones de recovery, sistemas de laboratorio, cambios de modelo o una reinstalación limpia. Para cambios normales de versión, normalmente es mejor hacer una actualización de firmware desde la interfaz WebAdmin.
⚠️ Importante: Un reimage sobrescribe por completo el firewall. La configuración, los logs locales, los certificados, los informes y los datos de cuentas desaparecen del dispositivo. Antes de empezar, guarda fuera del firewall un backup, su Encryption password y el Secure Storage Master Key (SSMK) asociado. Un backup creado después de establecer o cambiar el SSMK solo puede restaurarse con esa clave exacta; conserva también las claves anteriores.
¿Reimage, actualización de firmware o Factory Reset?
| Procedimiento | Finalidad | Uso típico |
|---|---|---|
| Actualización de firmware | Actualizar SFOS a otra versión | Mantenimiento normal mediante Backup & Firmware > Firmware |
| Rollback | Volver a una versión de firmware instalada anteriormente | Errores después de una actualización, mientras el firmware anterior todavía existe |
| Factory Reset | Restablecer la configuración | El dispositivo permanece en la versión SFOS instalada, pero se pierde la configuración |
| Reimage | Reinstalar SFOS desde una memoria USB | Sistema dañado, reinstalación limpia, cambio de versión incompatible o recovery |
El rollback también restaura la configuración anterior: Sophos Firewall guarda el firmware activo y el anterior, con sus respectivas configuraciones, en particiones independientes. Los ajustes no se comparten entre ambas particiones. Por tanto, volver al firmware anterior también recupera su configuración anterior, no la actual. Hay que tenerlo en cuenta al elegir una vía de recuperación; esto no garantiza que el rollback se haya probado en tu entorno.
Para una actualización normal, conviene revisar primero el artículo Sophos Firewall: ejecutar la actualización de firmware SFOS. Un Factory Reset tampoco es lo mismo que un reimage: restablece la configuración, pero no elimina todos los datos locales como una reinstalación completa. La ayuda pública de SFOS 22 se contradice sobre la SSMK: la página específica del reset indica que se conserva, mientras que la página general de firmware afirma que se elimina. Por ello, la clave debe guardarse externamente antes de cada reset y su estado debe verificarse después. Si el firewall debe volver realmente a un estado default limpio, incluidos logs, informes y datos operativos locales, el reimage es el camino más adecuado. Para XGS Appliances con firmware dañado, Sophos remite al procedimiento de reimage, porque el procedimiento de recovery con SFLoader no está disponible en XGS Appliance.
Restablecer Sophos Firewall a los valores de fábrica explica el proceso seguro en WebAdmin y las distintas secuencias de hardware para los modelos XGS Appliance.
Cuándo no se debería iniciar un reimage
Un reimage es la variante de recovery más drástica. Si todavía es posible acceder normalmente a la administración, primero se debería comprobar si basta con un método menos invasivo.
| Situación | Mejor comprobar primero |
|---|---|
| WebAdmin se queda bloqueado, pero el tráfico sigue funcionando | Reiniciar la GUI WebAdmin de forma dirigida |
| Un único servicio no responde | Reiniciar servicios de Sophos Firewall de forma segura |
| Hay una actualización de firmware pendiente | Actualización de firmware y plan de rollback en lugar de reimage |
| Se debe borrar la configuración | Factory Reset puede ser suficiente si SFOS está sano |
| El problema es el espacio de almacenamiento o los informes | Revisar espacio, informes y logs |
| El caso de soporte sigue abierto | Guardar antes logs, archivos de soporte y errores actuales |
Reimage tiene sentido si el sistema operativo está dañado, se desea una reconstrucción limpia o Sophos Support o el plan de recovery indican este camino. Para mantenimiento normal, problemas aislados de GUI o problemas de rendimiento sin aclarar, normalmente es demasiado pronto.
Si la firewall se inicia en modo Failsafe, antes de un Reboot, Factory Reset o reimage se guarda la causa detectada. Comprobar una Sophos Firewall en modo Failsafe muestra el comando show failure-reason y las decisiones siguientes seguras.
Guardar antes del reimage
Antes de un reimage productivo se deberían preparar estos puntos:
- Descargar el backup de configuración actual y guardarlo de forma segura.
- Documentar el Secure Storage Master Key si el backup contiene datos de cuentas cifrados.
- Comprobar el estado de licencia, el número de serie y la asignación a Sophos Fusion (antes Sophos Central).
- Documentar modelo, revisión, versión SFOS actual, build, versión objetivo y versión del backup.
- Anotar por separado datos WAN, VLAN, rutas estáticas, parámetros VPN e información especial de HA.
- Planificar una ventana de mantenimiento, porque durante el reimage el firewall no protege ni procesa tráfico.
- Asegurar el acceso local a la appliance, alimentación eléctrica, puerto USB y puerto de gestión.
- Comprobar previamente el proceso de restore, especialmente en clústeres HA y ubicaciones VPN críticas.
- Guardar logs o archivos de soporte si la causa debe analizarse más tarde.
Las bases correspondientes están en Sophos Firewall: crear y restaurar backup, Sophos Firewall: comprobación de upgrade a SFOS 22 y Clúster HA de Sophos Firewall: Active-Passive, Active-Active y Auxiliary Appliance.
Si el reimage forma parte de un escenario RMA o HA, esta documentación es todavía más importante. Entonces no solo cuenta la versión principal, sino también el build. Un dispositivo de sustitución debería coincidir con el firewall sano o llevarse conscientemente a la versión objetivo antes de iniciar backup, transferencia de licencia y reconfiguración de HA.
Aclarar antes la compatibilidad del restore
La parte más importante de un reimage no es escribir la memoria USB, sino conseguir después un restore correcto. Un backup no debería evaluarse por primera vez después de la reinstalación.
Aclarar antes:
| Punto | Por qué es importante |
|---|---|
| Versión del backup | Un backup no se puede restaurar libremente en cualquier versión SFOS más antigua o más nueva. |
| Modelo objetivo | El número de puertos, los nombres de interfaces y la clase de modelo influyen en el restore y en el port mapping. |
| Secure Storage Master Key | Sin el SSMK correcto faltan datos de cuentas protegidos después del restore. |
| Licencia y cuenta | Después de un reimage o cambio de modelo, el firewall debe quedar correctamente licenciado y asignado. |
| Rol HA | En clústeres debe estar claro si se reconstruye el Initial Primary o la Auxiliary. |
| Configuración legacy | Deben conocerse antes del restore antiguos bloqueadores de upgrade o de Remote Access IPsec. |
En sustituciones de hardware, migraciones de XG a XGS Appliance o restores en otro modelo, se debería comprobar además si está disponible el Backup-Restore Assistant y si la asignación de puertos es correcta antes del restore final. El proceso está descrito en Sophos Firewall Backup erstellen oder wiederherstellen.
Para HA y RMA se aplica como regla práctica: la versión de firmware y el build de los dispositivos implicados se comprueban antes del restore. Si la versión antigua de firmware necesaria ya no se puede descargar por la vía normal, no conviene improvisar; se debería incluir a Sophos Support o el proceso de soporte existente.
Requisitos
- Appliance hardware de Sophos. El procedimiento de USB y LED que sigue está pensado para este caso.
- Memoria USB con al menos 4 GB de capacidad.
- Equipo Windows, macOS o Linux para crear la memoria USB arrancable.
- Herramienta para escribir la imagen ISO, por ejemplo balenaEtcher.
- Acceso local a la appliance.
- Opcional: cable USB a Micro-USB o adaptador RJ45-COM para mensajes de estado y diagnóstico mediante consola serie.
No se necesita una suscripción de soporte para reinstalar la misma versión de firmware. Si el reimage cambia el firewall a otra versión, se aplican las condiciones de licencia y soporte de los upgrades de firmware.
Tratar por separado las Software y Virtual Appliances
Sophos también permite el reimage de Software y Virtual Appliances, pero cambian la imagen y el método de instalación. Una Software Appliance sobre hardware x86-64 propio utiliza la ISO SW. La instalación formatea y vuelve a particionar el disco, por lo que también elimina el sistema operativo existente. Los requisitos mínimos de SFOS 22 son Legacy BIOS, 4 GB de RAM, un HDD o SSD de 32 GB y dos tarjetas de red; Sophos recomienda 64 GB de disco.
Una Virtual Appliance utiliza el paquete de su hipervisor, por ejemplo VI-22.0.2_MR-2.VMW-546.zip para VMware. Despliégala siguiendo las instrucciones de la plataforma y utiliza exclusivamente la función integrada de SFOS para backup y restore: según Sophos, los snapshots del hipervisor y los backups de terceros no son una alternativa compatible. Por tanto, los pasos siguientes sobre una memoria USB física y los LED XGS Appliance no se aplican sin cambios a sistemas virtuales.
Antes de actualizar a SFOS 22.0 o posterior: Las Software y Virtual Appliances aún no reclamadas, así como los firewalls Azure y AWS BYOL, deben reclamarse primero en la cuenta de Sophos (Sophos Fusion o Sophos Central). Es un requisito previo del upgrade que debe cumplirse antes del cambio de versión; el registro posterior durante el setup no lo sustituye. Esto no implica que todas las reinstalaciones de hardware con la misma versión de firmware requieran reclamar el dispositivo.
1. Descargar la imagen adecuada del instalador SFOS
La imagen del instalador se obtiene desde la página oficial de descargas de Sophos:
- Descargar el instalador actual de Sophos Firewall.
- Para Sophos Hardware Appliances, seleccionar la versión SFOS deseada en Hardware Installers.
- Aceptar las condiciones de licencia y descargar la imagen ISO.
En Hardware Appliances normalmente se utiliza una imagen con el prefijo HW. Software Appliances y Virtual Appliances usan otros tipos de imagen. Lo decisivo es que la plataforma, la versión objetivo y el plan de restore encajen. Una imagen incorrecta no es un pequeño detalle cosmético, sino que puede detener el proceso de recovery.
Nombre de archivo de la imagen del instalador
Ejemplo disponible el 5 de septiembre de 2026: HW-22.0.2_MR-2-546.iso
| Componente | Significado |
|---|---|
HW | Instalador para Sophos Hardware Appliances |
22.0.2 | Versión SFOS |
MR-2 | Maintenance Release 2 |
546 | Número de build |
.iso | Imagen ISO para memoria USB o instalación de software |
Los componentes más importantes del nombre de archivo:
Plataforma o tipo de appliance
- HW: imagen ISO para Sophos Hardware Appliances. Para el reimage de una XGS Appliance normalmente se necesita esta variante.
- SW: imagen ISO para Sophos Firewall como Software Appliance.
- VI: paquete de imagen para Sophos Firewall como Virtual Appliance.
- AMI: imagen para Amazon AWS.
- AZU: imagen para Microsoft Azure.
Plataforma de virtualización en archivos VI
- HYV: Microsoft Hyper-V.
- KVM: KVM.
- VMW: VMware Hypervisor.
- XEN: Xen.
Tipo de release
- GA: General Availability. Es una versión principal o intermedia disponible de forma general, a menudo con funciones nuevas.
- MR: Maintenance Release. Un MR contiene sobre todo correcciones, mejoras de estabilidad y ajustes de seguridad dentro de una versión existente.
Extensión de archivo
- .iso: imagen ISO que se puede escribir en una memoria USB o utilizar para Software Appliances.
- .zip: archivo con ficheros de imagen para Virtual Appliances.
- .sig: imagen firmada para determinados modelos de appliance o escenarios de actualización.
En sistemas productivos, la versión objetivo debe elegirse por su estado de soporte, la compatibilidad del backup y el plan de recovery, no solo por ser el nombre de archivo más alto. En un caso de soporte debe utilizarse la versión acordada con Sophos.
Para un reimage de XGS Appliance, por ejemplo, corresponde un archivo del tipo HW-22.0.2_MR-2-546.iso. SW, VI, AMI o AZU están pensados para otras plataformas y no se deberían utilizar para una Hardware Appliance.
Comprobar la autenticidad y la integridad de la descarga
El prefijo HW no confirma por sí solo que una imagen sea compatible con el dispositivo concreto. El índice Hardware Installers enumera imágenes y builds por serie de hardware o plataforma; utilízalo para seleccionar la serie o plataforma prevista y el build de destino, no para deducir que aparece un modelo exacto de appliance. Si no está clara la aplicabilidad al modelo o build exactos, detén el proceso y resuélvelo mediante el soporte de Sophos o el contexto de ciclo de vida de Avanet existente antes de descargar o instalar.
Una descarga controlada incluye cuatro comprobaciones:
- Obtén la imagen únicamente mediante la descarga HTTPS enlazada arriba en
download.sophos.com, no desde un mirror, un foro ni un archivo local antiguo. - Compara el prefijo, la versión, el tipo de release y el build del nombre de archivo con el plan de reimage y restore.
- Registra el nombre, el tamaño del archivo y un valor SHA-256 calculado localmente en el registro del cambio o de recovery.
- Si el portal o el soporte proporciona una suma de comprobación para ese archivo exacto, compárala carácter por carácter. Si no coincide, descarta el archivo y vuelve a descargarlo.
Calcula SHA-256 en Windows con certutil -hashfile HW-22.0.2_MR-2-546.iso SHA256, en macOS con shasum -a 256 HW-22.0.2_MR-2-546.iso o en Linux con sha256sum HW-22.0.2_MR-2-546.iso. Un hash calculado solo localmente detecta cambios posteriores entre descarga, almacenamiento y uso, pero sin un valor de referencia fiable no demuestra el origen. Por tanto, la autenticidad sigue dependiendo de la descarga HTTPS oficial y, cuando exista, de la suma de comprobación del fabricante proporcionada por separado.

2. Crear una memoria USB arrancable
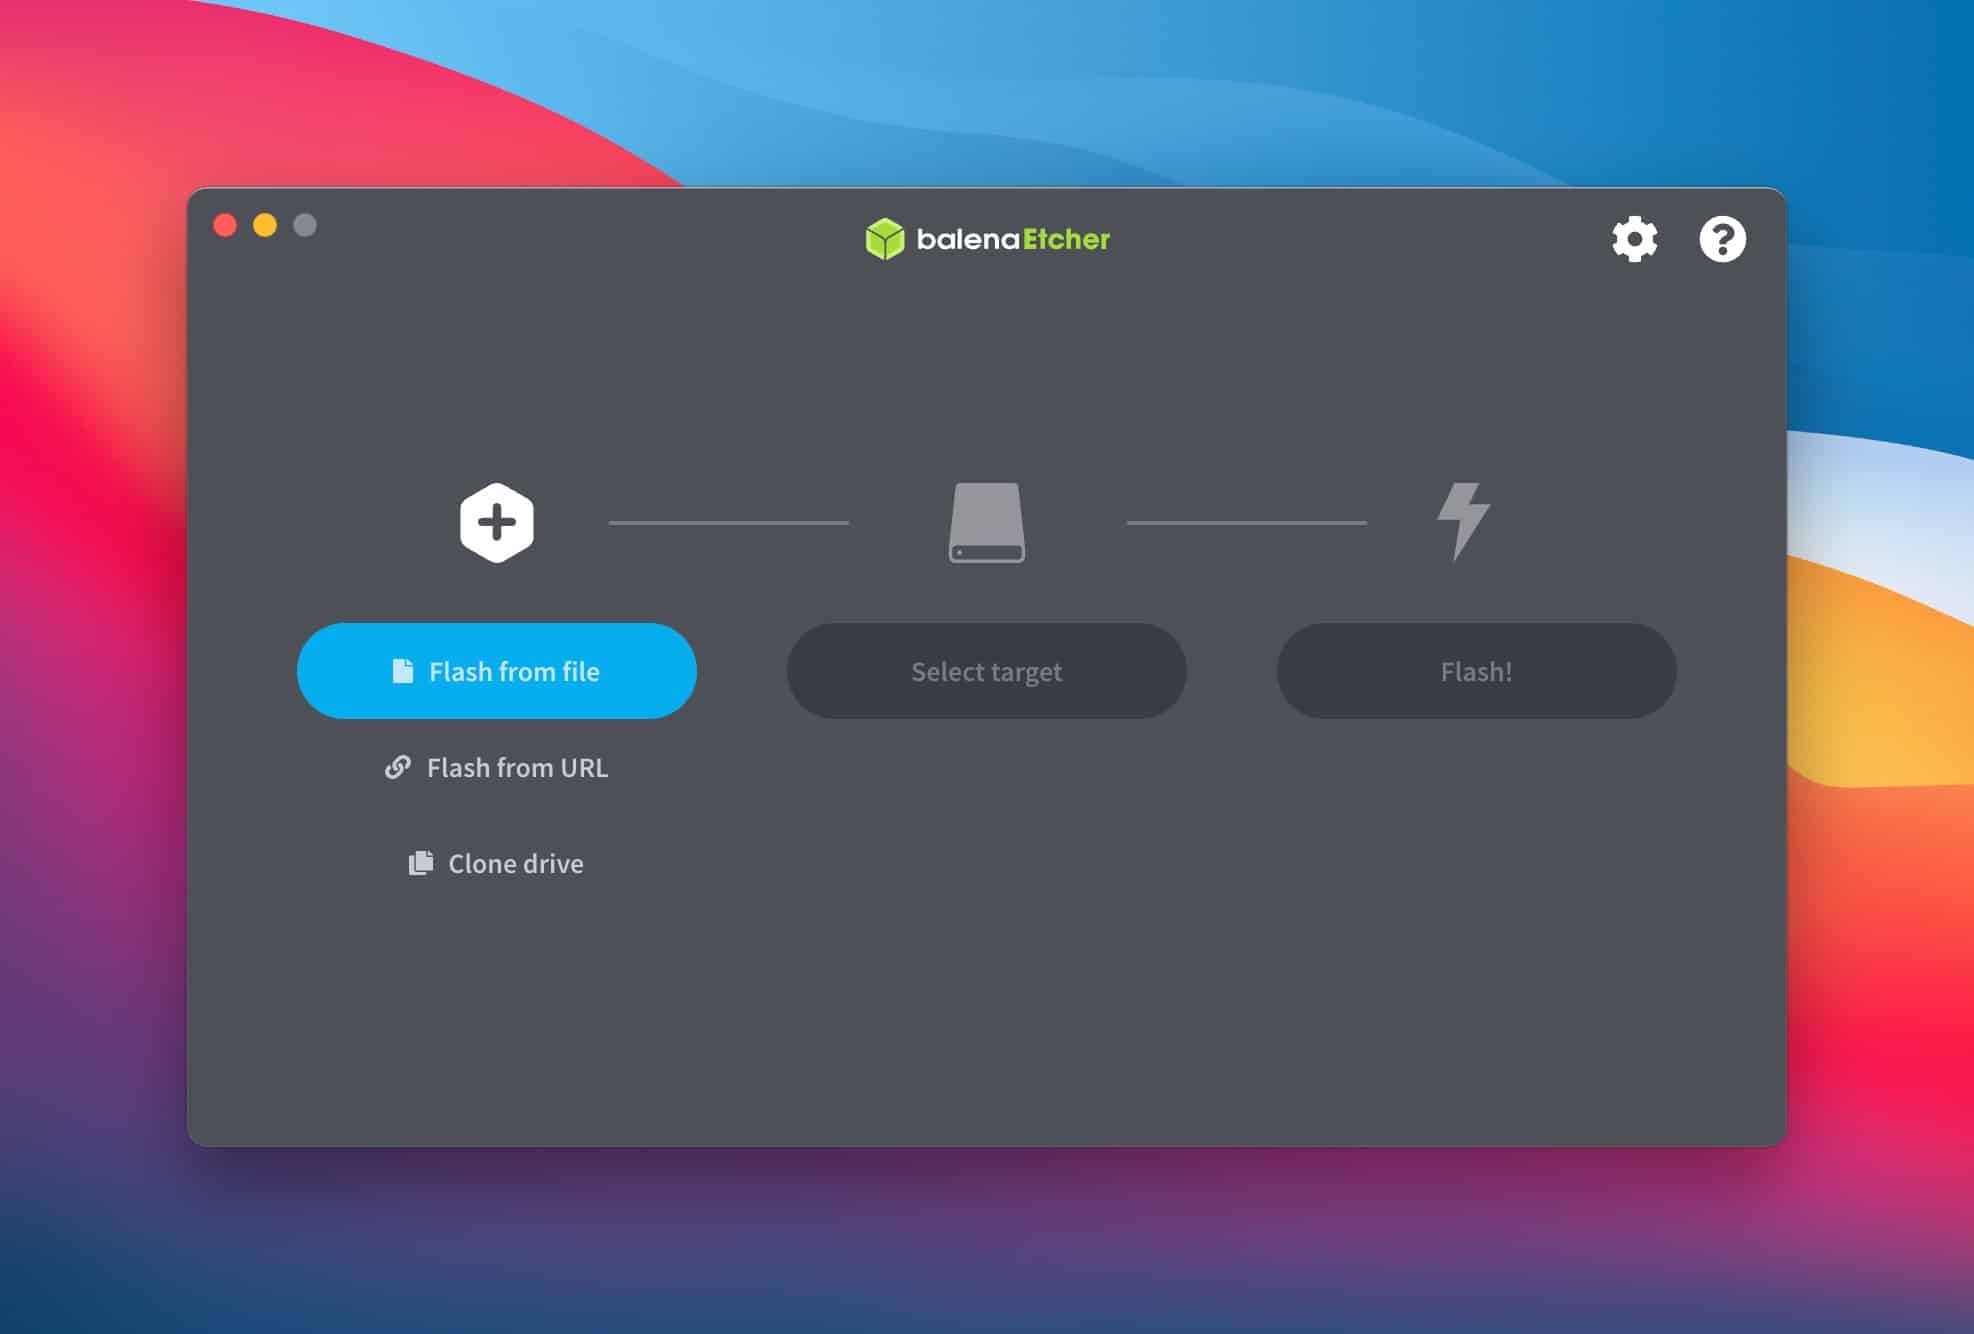
La memoria USB se formatea al escribir la imagen ISO. Todos los datos existentes en la memoria USB se pierden.
- Conectar al equipo una memoria USB con al menos 4 GB de capacidad.
- Descargar e iniciar balenaEtcher.
- Seleccionar con
Flash from filela imagen ISO de SFOS descargada. - Seleccionar en
Select targetla memoria USB correcta. - Escribir la imagen ISO en la memoria USB con
Flash!y esperar a que la validación posterior termine sin errores. No copiar la ISO a la memoria como si fuera un archivo normal.
Después del proceso de escritura, la memoria USB debería expulsarse correctamente. Si macOS o Windows indican después que la memoria no es legible, no tiene por qué ser un error, porque la imagen se escribió para el proceso de arranque de la appliance.
3. Reinstalar SFOS en el firewall
El proceso de reimage se ejecuta directamente en la appliance. Durante el proceso no se debe apagar el dispositivo.
- Apagar el firewall por completo.
- Preparar opcionalmente monitor, LCD o consola serie si se debe observar el estado de instalación.
- Insertar en el firewall la memoria USB preparada.
- Encender el firewall.
- Esperar hasta que Sophos Firmware Installer arranque desde la memoria USB.
- Supervisar el estado de instalación según el modelo de appliance.
- Tras una instalación correcta, retirar la memoria USB.
- Si después el instalador solicita confirmación, reiniciar con
y.
Estado en modelos de escritorio XGS Appliance
Según Sophos, las XGS Appliances no disponen de conector para monitor. En los modelos Desktop, el estado del reimage se muestra mediante el LED de estado del frontal. Para obtener más detalles, utiliza la consola serie a través del puerto COM.
| Estado del LED | Significado |
|---|---|
| 🔴 Rojo intermitente | Reimage en curso |
| 🟢 Verde fijo | Reimage correcto |
| 🔴 Rojo fijo | Reimage fallido |
El reimage solo ha terminado cuando el LED se ilumina en verde fijo. Mientras el LED parpadea en rojo, el proceso sigue en curso.
Estado en modelos rack XGS Appliance
Las Rack Appliances muestran el estado mediante la pantalla integrada. Mensajes típicos son Installation in progress, Installation successful, Installation failed o Failsafe mode.
Estado mediante consola serie
Para diagnóstico adicional se puede conectar una consola. En los modelos de escritorio XGS Appliance actuales, en el día a día normalmente ya no se trata de un puerto RS-232 clásico antiguo en el portátil, sino de un cable USB a Micro-USB conectado al puerto COM Micro USB del firewall. Aun así, la appliance proporciona una consola serie a través de ese puerto. En el equipo de administración aparece como puerto COM en Windows o como dispositivo tty en macOS y Linux.
Esto es especialmente útil si no existe conexión de pantalla, el LED permanece rojo fijo, el arranque desde la memoria USB no está claro o se quieren ver directamente los mensajes del instalador y de error. Muchos modelos XGS Appliance tienen además un puerto RJ45-COM. Ese puerto RJ45-COM es una conexión de consola, no un puerto de red normal. Si Micro-USB y RJ45-COM están conectados al mismo tiempo, Micro-USB tiene prioridad.
Herramientas típicas:
- Windows: PuTTY u otro cliente de terminal serie.
- macOS: Terminal con
screen, por ejemploscreen /dev/tty.usbserial-XXXX 38400. - Linux:
screen,minicomopicocom.
Ajustes serie:
| Ajuste | Valor |
|---|---|
| Baudrate | 38400 |
| Bits de datos | 8 |
| Paridad | Ninguna |
| Bits de parada | 1 |
4. Acceder al firewall después del reimage
Después del reimage, el firewall arranca con configuración estándar. El primer acceso se realiza normalmente por Port 1:
- IP de gestión:
https://172.16.16.16:4444 - Conexión: conectar el equipo directamente al Port 1 del firewall
- IP del equipo: configurar una IP estática adecuada en la red
172.16.16.0/24si no es posible acceder
Después se completa la configuración básica y el registro, o se restaura un backup existente. Al terminar, el Setup Assistant registra el firewall y lo actualiza al firmware más reciente. Si el restore o el plan de HA exige una versión y un build concretos, no se debe completar ese paso sin tener en cuenta la actualización. El restore necesita la Encryption password y, si el backup estaba protegido con una, el Secure Storage Master Key correspondiente.
El restore sustituye la configuración actual, elimina el backup almacenado en el firewall y reinicia el dispositivo. Por eso, después puede dejar de ser válida 172.16.16.16: para la siguiente conexión WebAdmin utiliza la IP de gestión de la configuración restaurada. Además del SSMK se necesita la Encryption password del backup. Consulta la guía de backup y restore.
Después del restore se deberían comprobar al menos estos puntos:
- Interfaces, zonas y VLAN.
- Default Gateway, rutas estáticas y rutas SD-WAN.
- Reglas de firewall, reglas NAT y protección de servidores web.
- Conexiones VPN y certificados.
- Estado de licencia y sincronización con Sophos Fusion.
- Estado HA si el firewall forma parte de un clúster.
- Logging, destinos syslog y reporting.
Para firewalls gestionados desde Sophos Fusion también ayuda Conectar Sophos Firewall con Sophos Fusion. En cambios de modelo o dispositivos más antiguos es relevante Sophos XG o XGS Appliance: elegir la appliance correcta.
No tratar HA y RMA como un equipo independiente
En un único equipo de laboratorio, un reimage suele ser lineal: escribir imagen, instalar, restaurar backup, probar. En HA y RMA, el proceso es más sensible. Hay que saber antes qué dispositivo está sano, qué rol tiene, qué versión de firmware y qué build ejecuta y si primero hay que limpiar Sophos Fusion o la transferencia de licencia.
En entornos Active-Passive no se debe conectar sin más un dispositivo de sustitución al clúster con todos los cables. El rol determina el proceso. Al hacer reimage de la Auxiliary, no se restaura manualmente el backup en ese equipo: se instala exactamente la misma versión y el mismo build, se vuelve a configurar HA y se deja que sincronice desde el Primary. El proceso oficial para el Primary incluye, en cambio, el failover, el restore en el equipo recién instalado y la reconstrucción posterior de HA. Antes de empezar hay que identificar el Initial Primary, el Primary actual y la Auxiliary.
La guía pública de Sophos cubre expresamente solo Active-Passive, no Active-Active. Exige la misma versión de firmware y el mismo build en ambos dispositivos y establece pasos diferentes según el rol afectado. No traslades esa secuencia a Active-Active ni a un escenario no documentado; acuerda el plan con Sophos Support antes de borrar un dispositivo. Restaurar un backup HA en el Primary actual provoca downtime sin failover y obliga a volver a registrar ambos firewalls en Sophos Fusion. Si se restaura un backup de un equipo independiente en el Primary actual, HA queda desactivado; después del reinicio, comprueba el estado de HA y reconstruye el clúster de forma deliberada si es necesario.
Prueba de aceptación después de reimage y restore
Después de un login correcto, una mirada rápida al dashboard no basta. El firewall debe volver a servir correctamente las rutas productivas más importantes.
Orden razonable:
- Comprobar estado de licencia, número de serie, modelo y versión de firmware.
- Controlar interfaces, link status, VLAN y zonas.
- Comprobar WAN Gateway, DNS, NTP y conexión con Sophos Fusion.
- Validar reglas de firewall, reglas NAT y Log Viewer con un cliente de prueba.
- Probar Site-to-Site VPNs y Remote Access con destinos de prueba reales.
- Comprobar estado y roles HA si participa un clúster.
- Controlar syslog, Central Reporting, backups e informes programados.
- Eliminar antiguos accesos temporales, cuentas locales de administrador o excepciones de recovery.
Si un restore fue correcto pero el tráfico no fluye, no se debería hacer inmediatamente otro reimage. A menudo están implicados el interface mapping, routing, NAT, Device Access, estado de licencia o la ruta de retorno del peer. Para el análisis son adecuados Probar reglas de firewall con Log Viewer, Policy Test y Packet Capture, Entender NAT en Sophos Firewall y Sophos Firewall IPsec VPN Troubleshooting.
Problemas frecuentes
El firewall no arranca desde la memoria USB
La mayoría de las veces la memoria USB no se escribió correctamente, se eligió la imagen equivocada o la appliance no arranca desde el puerto USB esperado. En ese caso, volver a escribir la ISO con balenaEtcher, probar otra memoria USB y observar el arranque mediante monitor, LCD, LED de estado o consola serie.
Si el dispositivo sigue sin detectar la memoria, pulsar Delete durante el arranque para abrir el BIOS. USB Key debe ocupar el primer lugar en el orden de arranque. Si es necesario, marcar la entrada con las teclas de flecha y desplazarla hacia arriba con +. Después seleccionar Save and exit; la firewall se reinicia y debería cargar Sophos Firmware Installer desde la memoria.
El LED permanece rojo fijo
Un LED de estado rojo fijo significa que el reimage ha fallado. Entonces no conviene seguir trabajando a ciegas en producción: comprobar memoria USB, tipo de imagen, modelo objetivo y mensaje de instalación. Si el error se repite, la consola serie y Sophos Support son más útiles que varios intentos idénticos.
El backup restore falla
Causas típicas son una versión objetivo inadecuada, un backup dañado, un SSMK ausente o un restore en otro modelo sin una asignación de puertos limpia. Primero comprobar versión del backup, versión SFOS objetivo, build, plataforma y SSMK. Después aclarar si se necesita Restore Assistant, un paso intermedio mediante otra versión SFOS o soporte.
WebAdmin no es accesible después del reimage
Después del reimage vuelve a aplicarse la configuración estándar. Se conecta el equipo directamente a Port 1, se configura una IP adecuada en la red 172.16.16.0/24 y se abre https://172.16.16.16:4444. Si eso no funciona, comprobar primero link status, IP local del cliente, advertencia de certificado del navegador y, si procede, el estado de arranque.
HA no arranca limpiamente después del restore
En HA, a menudo el problema no es el reimage en sí, sino el rol, el nivel de firmware, el build, el Initial Primary, la asignación a Sophos Fusion o el orden de restore. Por eso no se debe reactivar HA automáticamente, sino documentar primero el estado de ambos dispositivos y compararlo con el proceso HA previsto.
El tráfico no fluye después del restore
Si la configuración se restauró, pero el tráfico no funciona, a menudo intervienen interface mapping, zonas, routing, NAT, Device Access, estado de licencia o rutas de retorno. En ese caso, Log Viewer, Rule ID, NAT ID, Route Lookup y Packet Capture ayudan más que otro reimage.
Falta la licencia o la conexión con Sophos Fusion
Después de reimage, RMA o cambio de modelo, número de serie, asignación de cuenta, transferencia de licencia, DNS, gateway y conexión con Sophos Fusion deben volver a encajar. Solo cuando el firewall está correctamente online se debería derivar de ello un estado productivo.
Checklist
- Backup descargado.
- Secure Storage Master Key disponible.
- Versión del backup y versión SFOS objetivo documentadas.
- Firmware build y revisión del modelo comprobados, especialmente en HA o RMA.
- Número de serie, estado de licencia y asignación a Sophos Fusion comprobados.
- Imagen adecuada del instalador SFOS elegida.
- Memoria USB escrita correctamente.
- Ventana de mantenimiento y acceso local aclarados.
- Appliance no apagada durante el reimage.
- WebAdmin alcanzado por Port 1 después del reinicio.
- Backup restaurado y SSMK introducido.
- Red, VPN, licencia, Sophos Fusion y HA comprobados.
- Pruebas de reglas, NAT, routing y VPN realizadas con clientes reales.
- Accesos temporales de recovery y notas limpiados.